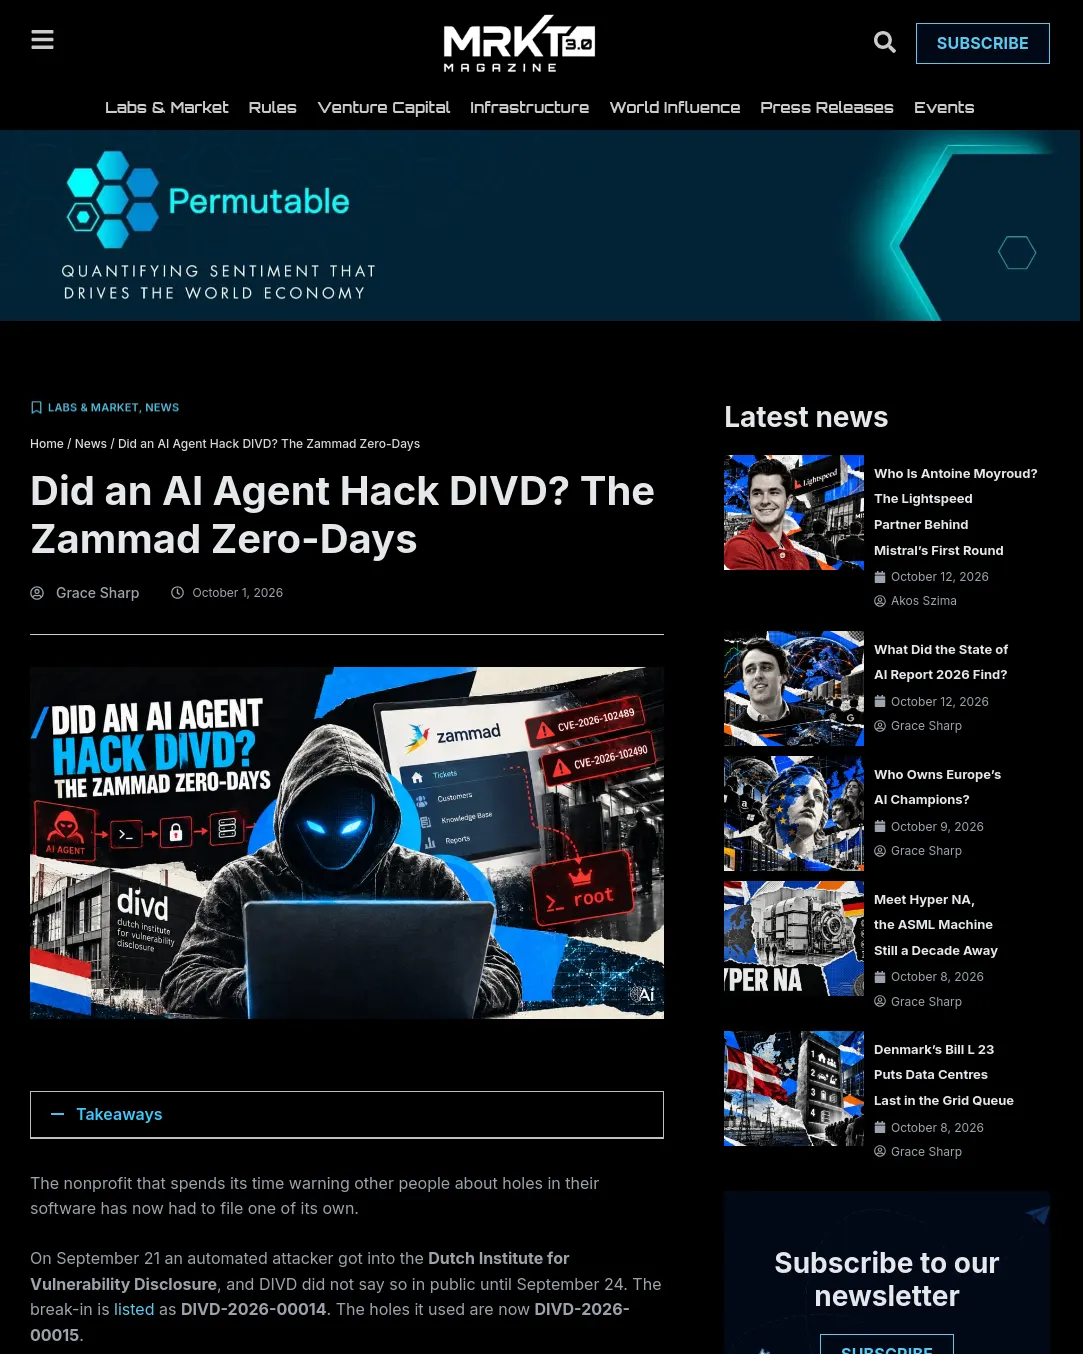
자동화된 공격자가 9월 21일 네덜란드 취약점 공개 단체 DIVD에 침입했다. DIVD는 이 사건을 9월 24일 공개했고, 사건 식별자는 DIVD-2026-00014다.
DIVD는 공격자가 Zammad의 취약점 두 개를 이용했다고 밝혔다. 공격에 쓰인 취약점 식별자는 DIVD-2026-00015다. Zammad를 운영하는 조직은 버전을 확인하고 업데이트하거나 서비스를 중단해야 한다.
Zammad 취약점은 무엇을 가능하게 하나
Zammad는 Zammad GmbH가 만든 오픈소스 헬프데스크 소프트웨어다. 헬프데스크는 고객 문의와 지원 요청을 관리하는 도구를 떠올리면 쉽다. 이번에 공개된 두 취약점을 함께 악용하면 공격자는 계정 권한을 단계적으로 높일 수 있다.
첫 번째 취약점은 CVE-2026-102489다. 공격자가 로그인된 세션을 가로채는 세션 탈취(session hijacking)를 통해 zammad 사용자 권한으로 원격 코드 실행(remote code execution)을 할 수 있다. 이는 서버에서 명령을 실행하는 것을 뜻한다. 이 취약점은 6.3.0부터 6.5.4까지 영향을 준다. 7.0.0부터 7.1.3까지에도 같은 결함이 있지만, DIVD는 해당 빌드의 실행 환경에서는 악용할 수 없다고 밝혔다.
두 번째 취약점은 CVE-2026-102490이다. 이 결함은 로컬 사용자가 시스템을 전부 변경할 수 있는 최고 권한인 root를 얻도록 한다. DIVD가 확인한 모든 버전에 있으며, 최신 알파 버전을 포함해 v1.5.0부터 v7.1.0-alpha까지 영향을 준다. DIVD에 따르면 두 취약점을 함께 쓰면 세션 탈취에서 root 권한 획득까지 몇 초 만에 이어질 수 있고, 공격자는 다른 서비스에 접근해 데이터를 읽을 수 있었다.
공격자는 어떻게 움직였나
DIVD가 전한 공격은 다음과 같다. 공격자는 스스로 다음 행동을 고르는 에이전트처럼 움직였지만, DIVD는 어떤 모델이 사용됐는지 밝히지 않았다. 비밀번호를 여러 계정에 반복해 시도하는 공격과 두 시스템 사이에 끼어 통신을 읽으려는 시도를 섞었다. 남긴 주석이 매우 상세해 조사팀은 이를 바탕으로 공격 과정을 재구성했다.
네트워크 분리와 DIVD의 사고 대응으로 공격이 더 확산되는 것을 막았다. DIVD는 탈취된 데이터가 무엇인지 목록을 공개하지 않았으며, 확인할 수 있을 때까지 이 사건을 침해 사고로 취급하고 있다.
Zammad를 운영한다면 무엇을 확인해야 하나
DIVD는 9월 22일 침입을 발견했고, 9월 24일 네덜란드 개인정보 보호 당국과 국가사이버보안센터, 경찰에 알렸다. 9월 26일에는 인터넷에 노출된 Zammad 인스턴스를 찾아 운영자에게 알리기 시작했다. 두 취약점은 Merlon Security 연구자들이 발견했다. 사건은 현재도 진행 중으로 표시돼 있다.
DIVD는 Zammad 운영자에게 버전 7로 업그레이드하거나 서비스를 오프라인으로 전환하라고 권고했다. 같은 세션 탈취 흔적을 로그에서 확인하는 스크립트도 공개했다. 다만 원문에는 스크립트 링크가 없다.
원문은 공격자가 가져간 데이터의 목록과 공격에 사용된 모델, 공격자의 신원을 밝히지 않았다. 7.0.0부터 7.1.3까지의 빌드가 악용되지 않는다는 환경 조건도 구체적으로 설명하지 않았다.
댓글 (0)
로그인하면 이 기사에 내 생각을 남길 수 있어요