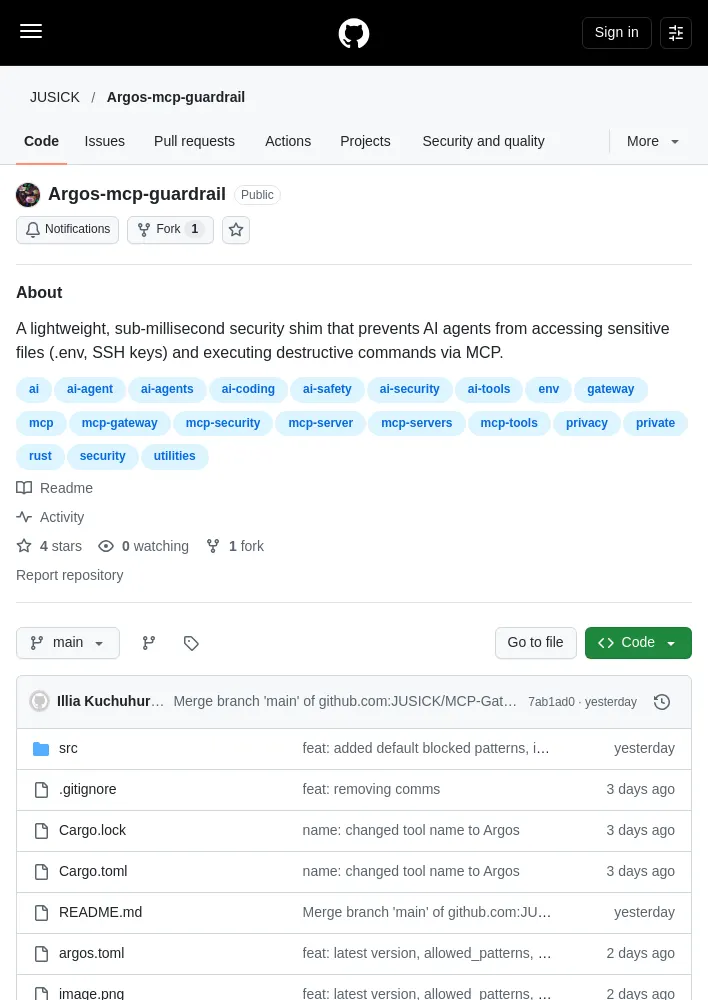
Argos는 도구 호출을 검사하는 데 0.2밀리초 미만이 걸린다고 설명한다. 이 수치는 Argos가 내세운 성능이며, 독립적인 측정 결과인지는 밝혀지지 않았다.
Argos는 AI 클라이언트와 모델 컨텍스트 프로토콜(MCP) 도구 서버 사이에서 파일 접근과 명령을 검사하는 보안 도구다. Claude Desktop이나 Cursor를 쓰면서 도구 서버의 파일 접근을 제한하고 싶은 개발자라면 정책 설정과 실행 환경을 확인해 볼 수 있다.
Argos는 무엇을 하는 도구인가?
Argos는 두 지점 사이를 오가는 요청을 살피는 검문소에 빗대면 이해하기 쉽다. JSON-RPC(프로그램 간 요청·응답 형식) 통신을 검사해 허용되지 않은 파일 접근, 경로 이탈, 파괴적인 명령을 도구 서버에 전달하기 전에 차단한다.
프로젝트 설명에 따르면 Argos는 Rust로 만든 약 1MB 크기의 단일 실행 파일이며, 외부 클라우드 의존성이나 원격 데이터 수집 기능을 두지 않는다. 차단·허용 내역은 로컬의 JSON Lines 형식 로그인 argos-audit.log에 기록할 수 있다.
어떤 접근을 막을 수 있나?
기본 설정으로 작업 공간 밖으로 나가는 경로 접근을 막고, .env, SSH 키, 클라우드 자격 증명처럼 민감한 파일 패턴을 차단할 수 있다. rm -rf, 디스크 포맷 명령, 포크 폭탄 등 위험한 터미널 명령도 규칙으로 지정할 수 있다. argos.toml에서 차단·허용 패턴과 감사 로그 설정을 바꾼다.
설치와 연결은 어떻게 하나?
Windows와 Linux용 사전 빌드를 Releases 페이지에서 내려받을 수 있다. macOS를 포함한 다른 환경에서는 저장소를 복제해 직접 빌드한다.
tar -xvf argos-linux-x86_64.tar.gz chmod +x argos
git clone https://github.com/JUSICK/Argos-mcp-guardrail.git
cd Argos-mcp-guardrail
cargo build --release
빌드 결과는 Linux와 macOS에서 target/release/argos, Windows에서 target/release/argos.exe에 생성된다. 설정 파일은 실행 파일 옆이나 작업 공간 루트에 둔다.
[filesystem]
# Enforce workspace boundary checks
block_path_traversal = true

# Block access to sensitive files and credentials
blocked_patterns = [".env", ".ssh", "id_rsa", "id_ed25519", "credentials", ".aws", ".npmrc"]

# Explicit exceptions allowed through the policy
allowed_patterns = [".env.example", ".env.sample", ".env.template"]

[commands]
# Block destructive terminal commands
blocked_commands = [
 "rm -rf",
 "mkfs",
 ":(){ :|:& };:",
 "chmod -R 777",
 "dd if="
]

[audit]
enabled = true
# Allows to log ALLOWED processes
log_allowed = false
# Just a file name to create one in the same directory where argos is, or full dir
log_file = "argos-audit.log"
Claude Desktop이나 Cursor의 MCP 서버 설정에서 Argos를 실행 명령으로 지정하고, -- 뒤에 실제 도구 서버 명령과 인수를 둔다. Windows 설정 예시는 다음과 같다.
{
 "mcpServers": {
 "Argos": {
 "command": "C:\\path\\to\\argos.exe",
 "args": [
 "--",
 "npx.cmd",
 "-y",
 "@modelcontextprotocol/server-filesystem",
 "C:\\Users\\username\\projects\\my-workspace"
 ]
 }
 }
}
macOS와 Linux 설정 예시는 다음과 같다.
 {
 "mcpServers": {
 "Argos": {
 "command": "/usr/local/bin/argos",
 "args": [
 "--",
 "npx",
 "-y",
 "@modelcontextprotocol/server-filesystem",
 "/Users/username/projects/my-workspace"
 ]
 }
 }
}
설정을 저장한 뒤 Claude Desktop을 다시 시작하면 도구 호출을 Argos가 검사한다. 프로젝트가 여럿이거나 AI 에이전트가 둘 이상이면 Argos 인스턴스를 여러 개 두고 Argos-Backend, Argos-Frontend처럼 이름을 구분할 수 있다. 라이선스는 MIT이며 개인·상업적 사용이 무료다.
사용 전에는 운영체제에 맞는 실행 파일을 고르고, argos.toml의 허용·차단 규칙이 작업 환경에 맞는지 확인해야 한다. 원문은 0.2밀리초 미만이라는 측정 조건이나 독립 검증 결과, 각 차단 규칙의 적용 범위를 밝히지 않는다.
댓글 (0)
로그인하면 이 기사에 내 생각을 남길 수 있어요