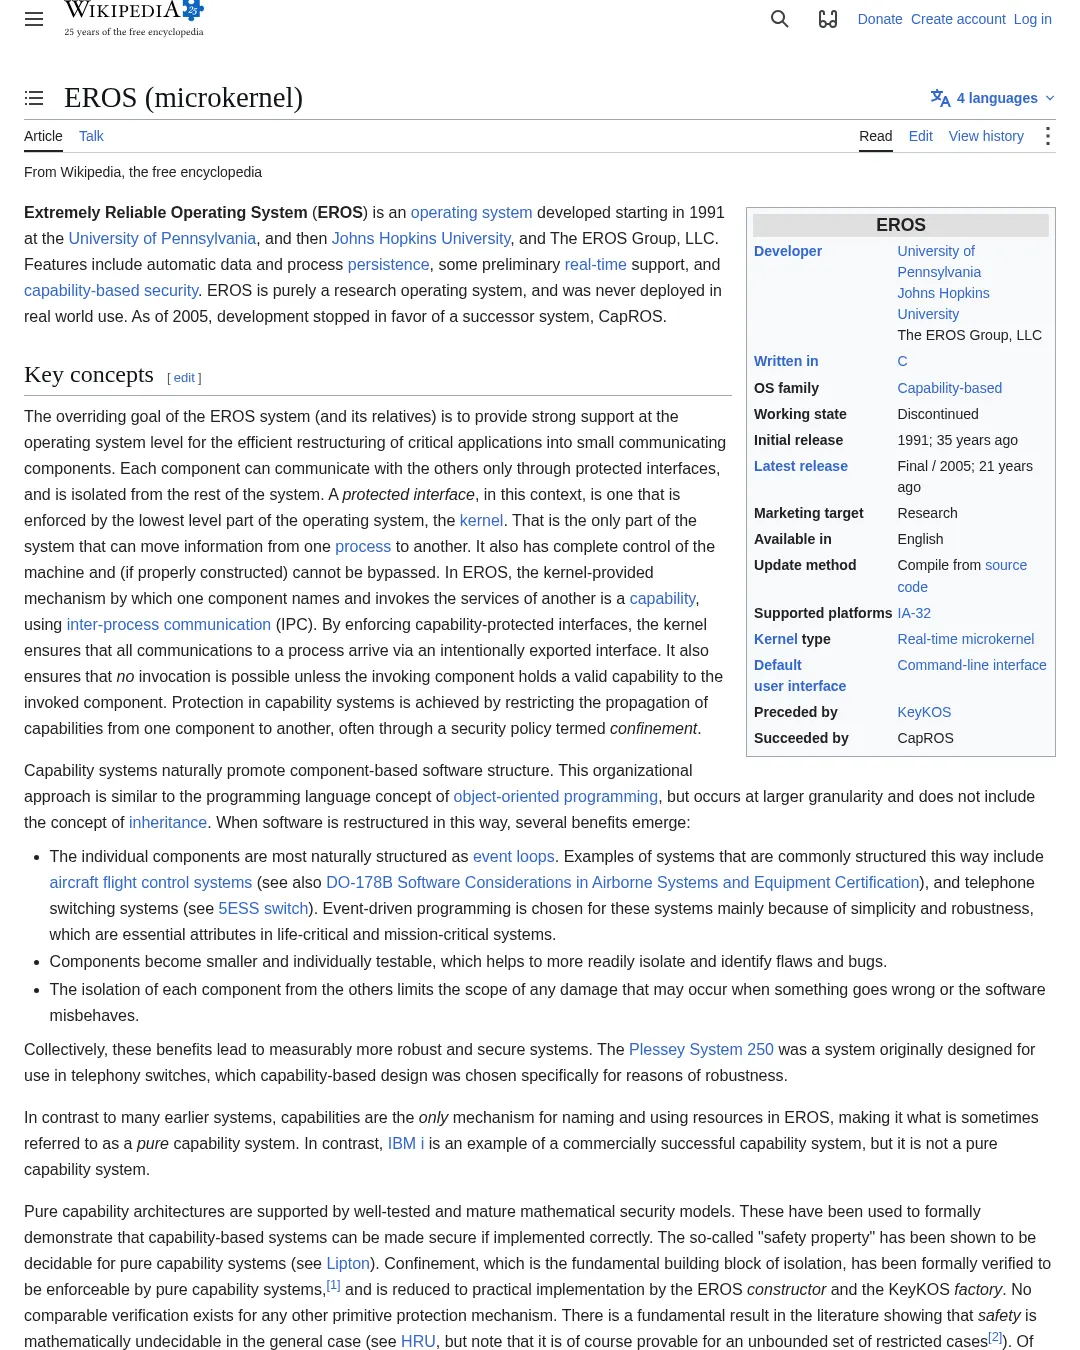
EROS는 기능 권한(capability)을 이용해 프로세스를 격리하고 자원 접근을 제한하도록 설계된 연구용 운영체제다. 1991년 개발을 시작했지만 실제 현장에 배포되지는 않았으며, 개발은 2005년까지 이어진 뒤 후속 시스템인 CapROS를 위해 중단됐다.
EROS에서는 한 구성 요소가 다른 구성 요소를 호출하려면 해당 구성 요소에 접근할 수 있는 유효한 권한이 있어야 한다. 커널은 구성 요소 간 통신이 의도적으로 공개된 인터페이스를 통해서만 이뤄지도록 통제한다. 설계 목표는 중요한 애플리케이션을 서로 격리된 작은 구성 요소로 나눠 결함의 영향을 제한하고 보안을 강화하는 것이었다.
개발 과정에서 EROS의 격리 방식에 대한 형식 검증이 이뤄졌다. 다만 원문은 EROS와 KeyKOS가 침해된 적은 없다고 설명하면서도, 두 시스템의 구현이 충분히 신중했는지는 알려지지 않았다고 덧붙인다. 2003년에는 EROS와 L4를 포함해 동기식 프로세스 간 통신을 사용하는 아키텍처에 내재한 보안 문제가 발견됐고, EROS 작업은 이를 해결하기 위한 Coyotos 개발로 이어졌다.
EROS의 주요 개발자는 조너선 S. 샤피로(Jonathan S. Shapiro)다. EROS와 Coyotos의 원래 개발 그룹은 작업을 중단했으며, EROS의 후속 시스템인 CapROS는 오픈소스 운영체제로 소개돼 있다. EROS의 격리 방식에 관한 연구는 검증 논문에서 확인할 수 있다.
댓글 (0)
로그인하면 이 기사에 내 생각을 남길 수 있어요