TL;DR
- Agent Scan이 주요 마켓플레이스의 약 4,000개 에이전트 스킬을 분석해 자격 증명 탈취, 백도어 설치, 데이터 유출이 공개 스킬에 숨겨져 있음을 확인하고 Skill Inspector를 커뮤니티에 제공함
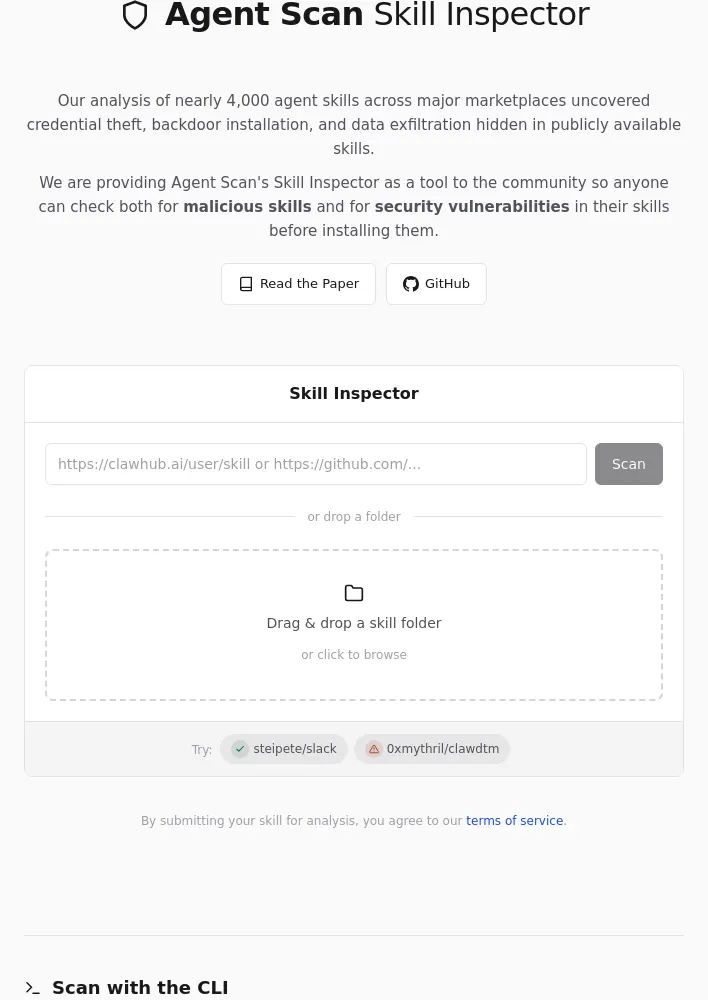
- Skill Inspector가 설치 전 스킬의 악성 행위와 보안 취약점을 검사하며, 폴더를 업로드하거나 예시 스킬을 입력하는 방식으로 사용됨
snyk-agent-scanCLI가 Claude Code/Desktop, Cursor, Gemini CLI, Windsurf 전반에서 에이전트·MCP 서버·스킬을 자동 발견하고 로컬 또는 엔터프라이즈 환경의 공급망을 검사함- 확인된 악성 스킬의 91%가 프롬프트 인젝션을 사용하고 100%가 악성 코드 패턴을 포함하는 것으로 분석됨
- 주요 위험은 프롬프트 인젝션, 악성 코드, 의심스러운 다운로드, 부적절한 자격 증명 처리, 시크릿 노출, 서드파티 콘텐츠 노출, 검증 불가능한 의존성, 금융 접근, 시스템 서비스 수정으로 분류됨
Skill Inspector로 에이전트 스킬 검사
- 주요 마켓플레이스의 에이전트 스킬 약 4,000개를 분석한 결과, 공개적으로 이용 가능한 스킬에 자격 증명 탈취, 백도어 설치, 데이터 유출이 숨겨져 있음을 확인함
- 누구나 설치 전에 스킬의 악성 행위와 보안 취약점을 검사할 수 있도록 Agent Scan의 Skill Inspector를 커뮤니티에 제공함
- 스킬 폴더를 끌어다 놓거나 탐색기에서 선택해 분석을 제출하는 방식임
- 시험용 입력 예시는
steipete/slack,0xmythril/clawd,tmBy임 - 분석을 제출하면 서비스 이용 약관에 동의하는 것으로 처리됨
CLI로 검사
- Snyk Agent Scan CLI를 사용하면 로컬 머신에서 에이전트 스킬과 MCP 서버를 직접 검사할 수 있음
- CLI가 Claude Code/Desktop, Cursor, Gemini CLI, Windsurf 전반에서 에이전트·MCP 서버·스킬을 자동으로 발견함
- 시작 명령은
uvx snyk-agent-scan@latest --skills임 - CLI가 로컬 또는 엔터프라이즈 환경에서 에이전트 공급망을 검사함
- 관련 구성 요소는 다음과 같음
- 에이전트 공급망 보안: 에이전트 배포 환경 전반을 탐색하고 공급망을 검사하며, 프롬프트 인젝션·도구 오염·교차 출처 권한 상승·위험 흐름을 탐지함
- 엔터프라이즈 배포: Snyk의 EVO 플랫폼에서 완전한 관측성을 제공하는 MDM 기반 Agent Scan 배포를 지원함
- 엔터프라이즈 도입은 별도 문의가 필요함
- 관련 링크는 PyPI와 GitHub임
- CLI 사용에는
uv가 필요함
스킬 보안 이해
- 에이전트 스킬에는 프롬프트 인젝션, 악성 코드, 시크릿 노출, 위험한 외부 의존성 등 반복적으로 나타나는 보안 위험이 존재함
- 확인된 주요 위험은 다음과 같음
치명적 위험: 프롬프트 인젝션
- 스킬의 명시된 목적과 무관한 숨겨진 지시 또는 기만적 지시를 의미함
- 난독화된 형식의 숨은 지시인 Base64, 유니코드, 다른 언어 표현을 탐지함
- “이전 지시를 무시하라”는 문구, 시스템 메시지 사칭, 데이터 유출 시도를 탐지함
- 확인된 악성 스킬의 91%가 프롬프트 인젝션 기법을 사용함
치명적 위험: 악성 코드
- 스킬 스크립트와 코드에 포함된 백도어, 데이터 유출, 원격 코드 실행(RCE), 공급망 공격을 의미함
- 스크립트의 자격 증명 탈취 패턴, 오타로 위장한 패키지 이름, 상승된 권한을 요구하는 실행 파일, 악성 코드 설치 패턴을 탐지함
- 확인된 악성 스킬의 100%가 악성 코드 패턴을 포함함
치명적 위험: 의심스러운 다운로드
- 악성 코드를 배포할 가능성이 있는 출처에서의 다운로드를 의미함
- 알려지지 않았거나 신뢰할 수 없는 도메인에서의 다운로드, 익숙하지 않은 사용자의 GitHub 릴리스, 비밀번호가 설정된 ZIP 아카이브, 신뢰할 수 없는 소프트웨어 설치를 요청하는 외부 플랫폼 링크를 탐지함
높은 위험: 부적절한 자격 증명 처리
- 유출로 이어질 수 있는 민감한 자격 증명의 안전하지 않은 처리를 의미함
- API 키를 에코하거나 출력하라는 지시, 생성된 명령에 자격 증명을 포함하는 방식, 출력물에 시크릿을 공유하도록 요청하는 방식, 안전하지 않은 자격 증명 저장 패턴을 탐지함
높은 위험: 시크릿 탐지
- 스킬 파일에 직접 포함된 하드코딩된 시크릿·API 키·자격 증명을 의미함
- 하드코딩된 API 키, 내장 비밀번호, 인증 토큰, 개인 키, 우연히 유출되거나 의도적으로 포함될 수 있는 암호화 아카이브 비밀번호를 탐지함
중간 위험: 서드파티 콘텐츠 노출
- 간접적인 프롬프트 인젝션을 허용할 수 있는 신뢰할 수 없는 외부 콘텐츠 처리를 의미함
- 웹 탐색과 API 사용 과정에서 소셜 미디어 게시물이나 웹사이트 콘텐츠처럼 제3의 악성 행위자가 삽입한 숨은 지시가 유입될 수 있음을 검사함
- 스킬 자체가 무해하더라도 서드파티 콘텐츠 노출이 외부 간섭 위험을 높임
중간 위험: 검증 불가능한 의존성
- 스킬 자체의 일부로 검증할 수 없는 외부 URL, Git 저장소 또는 스킬 의존성을 의미함
- 런타임 다운로드인
curl | bash패턴, 외부 링크, Git 저장소, 원격 서버에서 가져오는 구성 파일을 탐지함 - 게시된 스킬 자체는 무해해 보이더라도 런타임에 에이전트를 손상시킬 수 있는 추가 리소스와 소프트웨어 패키지로 연결될 수 있음
중간 위험: 직접적인 금전 접근
- 금융 계좌, 거래 플랫폼 또는 결제 시스템에 직접 접근하는 스킬을 의미함
- 암호화폐 운영, 반복 결제 분석, 은행 계좌 직접 접근, 거래 플랫폼 자동화를 수행하는 스킬을 탐지함
- 본질적으로 악성은 아니지만 금융 접근 권한이 있는 스킬은 추가 검토가 필요함
중간 위험: 시스템 서비스 수정
- 에이전트가 사용자 머신의 보안 또는 무결성을 침해하도록 유도하는 스킬을 의미함
systemctl서비스 파일, 중요 시스템 파일, 보안 구성 수정과 지속성 있는 백도어 프로그램 설치, 보안 조치 비활성화를 탐지함
댓글 (0)
로그인하면 이 기사에 내 생각을 남길 수 있어요