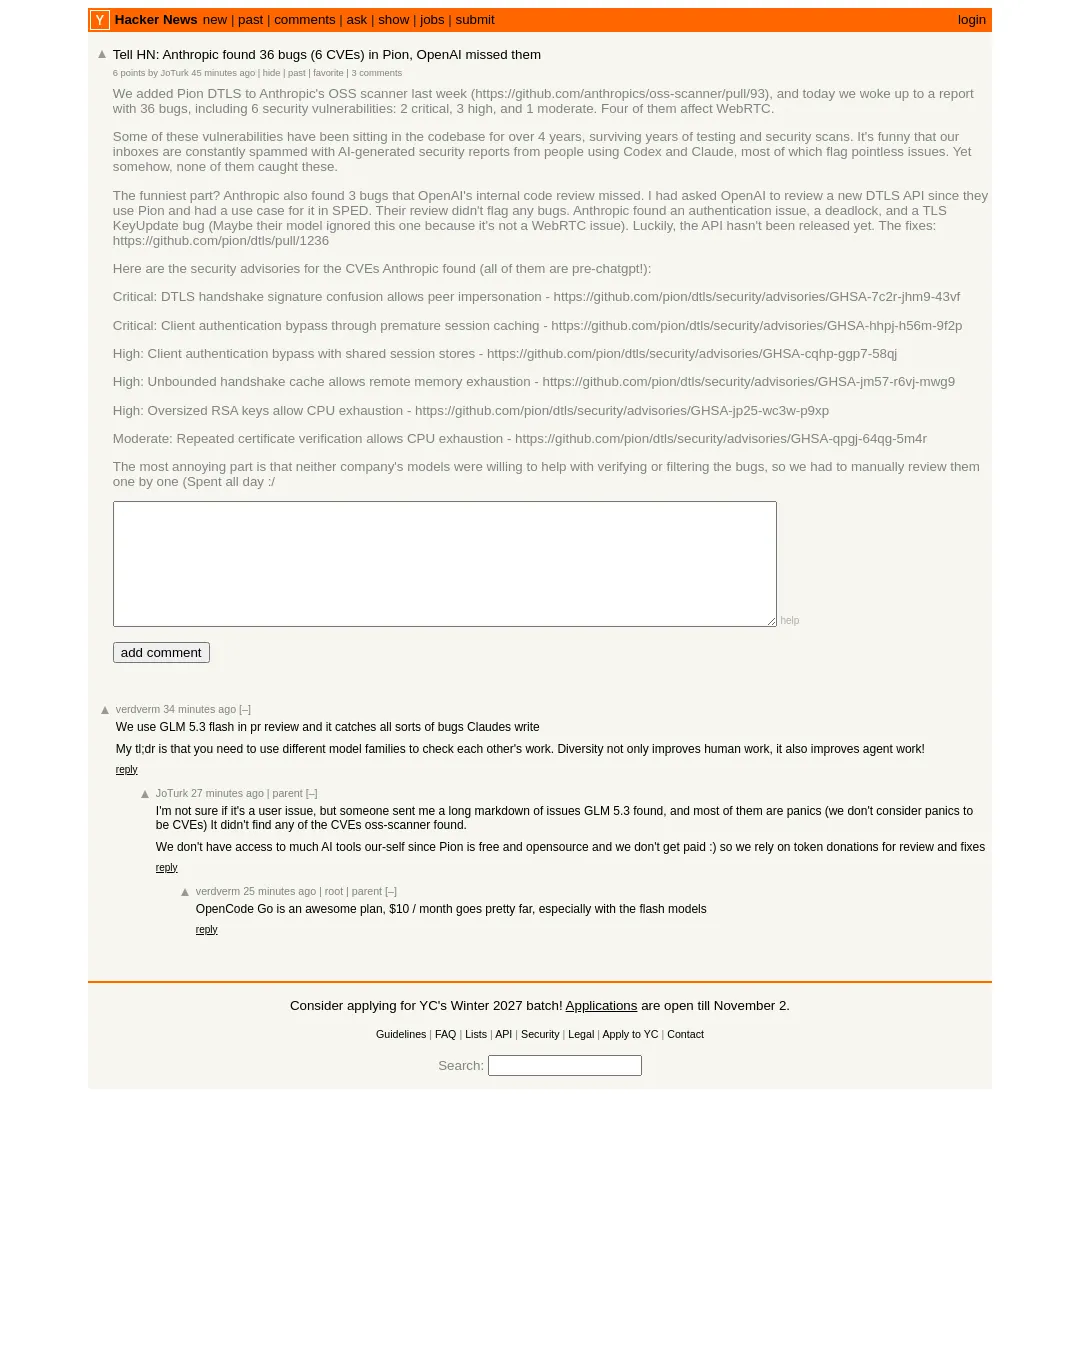
게시글에 따르면 Anthropic의 오픈소스 스캐너는 Pion DTLS에서 버그 36개를 발견했다. 이 가운데 보안 취약점은 치명적 2개, 높음 3개, 보통 1개이며, 4개는 WebRTC에 영향을 준다. 게시글은 OpenAI의 내부 코드 검토가 새 DTLS API의 버그 3개를 발견하지 못했다고도 전했다.
Pion DTLS를 Anthropic의 오픈소스 스캐너에 추가한 뒤 받은 보고서에서 취약점이 확인됐다고 한다. 일부 취약점은 4년 넘게 코드에 남아 있었으며, 여러 해의 테스트와 보안 검사를 거쳤다고 게시글은 밝혔다.
OpenAI에 검토를 요청한 대상은 아직 공개되지 않은 새 DTLS API였다. 게시글에 따르면 Anthropic은 인증 문제, 교착 상태, TLS KeyUpdate 버그를 찾아냈고, 수정 사항은 Pion DTLS의 변경 내역에 올라왔다. 게시글은 두 회사의 모델 모두 버그 확인이나 걸러내기를 돕지 않아 발견된 항목을 하나씩 직접 검토해야 했다고 덧붙였다.
Anthropic이 찾았다고 게시글이 밝힌 보안 취약점 권고문은 다음과 같다.
댓글 (0)
로그인하면 이 기사에 내 생각을 남길 수 있어요