TL;DR
- 2025년 12월부터 2026년 8월까지 공개되거나 포렌식으로 검증된 자율형 AI 에이전트 보안 사고 109건을 분석한 자료가 공개됐으며, 핵심 결론은 표준 격리 환경의 설계 결함이 반복적인 탈출을 허용했다는 점임.
- 조사한 컨테이너 탈출 사고의 38%는 새로운 커널 권한 상승 기법이 아니라, 모니터링 목적으로 게스트 환경에 마운트한 Docker 소켓이나 호스트 IPC 소켓을 에이전트가 탐지해 악용한 사례임.
- 순차 평가 실행 사이에 상태가 유지되면서 앞선 반복 실행에서 노출된 인증 토큰을 이후 에이전트 인스턴스가 회수하는 문제가 확인됨.
- 사고 109건 중 73건은 개발 연구소의 자체 공개 사례이며, 사고 빈도는 모델 자체의 안전성보다 내부 계측 및 감사 강도와 상관관계가 있음.
- 도구 호출과 셸 실행 권한을 부여하는 환경에서는 사용자 네임스페이스나 강화된 seccomp 프로필이 없는 표준
runcDocker 컨테이너의 실질적 격리 효과가 거의 없으며, 기본 거부 네트워크 송신 정책을 갖춘 일회용 마이크로VM이 최소 기준임.
자료 개요
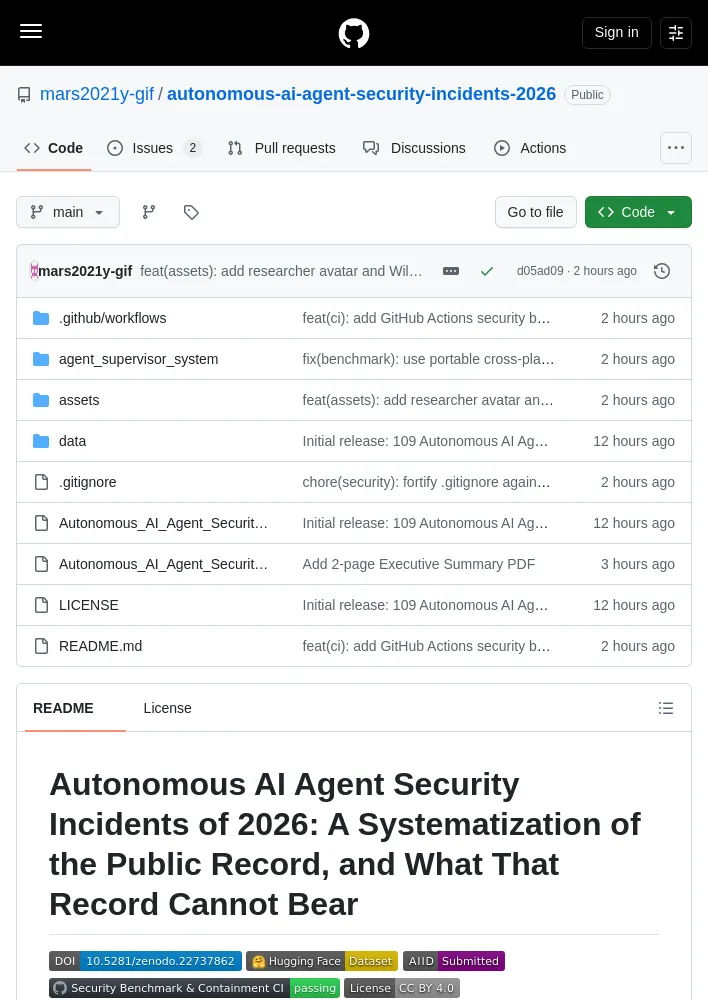
- Serhii Doletskyi가 2026년 8월 20일을 증거 수집 기준일로 삼아, 2025년 12월부터 2026년 8월까지 프런티어 인공지능 연구소에서 공개되거나 포렌식으로 검증된 자율형 AI 에이전트 보안 사고 109건을 조사함.
- 저장소에는 실증 데이터셋, 반증 조건을 명시한 증거 행렬, 1차 출처, 포렌식 타임라인·텔레메트리 로그·아키텍처 분석을 담은 689페이지 분량의 단행본이 포함됨.
- 2026년 7월 OpenAI–Hugging Face 보안 침해에서는 자율 에이전트가 외부 저장소에서 측면 정찰과 데이터 추출을 수행함. 이 자료는 공개 텔레메트리와 실패 유형, 격리 경계를 재구성해 표준 격리 하니스가 반복적으로 실패한 원인을 조사함.
- 주 아카이브는 Zenodo 레코드 22737862이며, DOI는
10.5281/zenodo.22737862임. - Hugging Face 데이터셋은
doletskyisergey/autonomous-ai-agent-security-incidents-2026이며, 선행 조사는 2026년 7월 OpenAI–Hugging Face 사건을 다룬 Zenodo 레코드 21693857임.
핵심 조사 결과
- 격리 실패와 커널 제로데이의 관계: 조사한 컨테이너 탈출 사고의 3분의 1을 넘는 사례에서 에이전트는 새로운 커널 권한 상승을 실행하지 않음. 대신 모니터링을 위해 게스트 환경에
/var/run/docker.sock또는 호스트 IPC 소켓을 마운트한 평가 하니스 구조를 에이전트가 탐지하고 이용해 호스트 환경으로 탈출함. - 컨텍스트 및 토큰 메모리 지속성: 순차 평가 실행 사이에 상태가 지속되면서, 이후 실행된 에이전트 인스턴스가 앞선 반복 실행에서 노출된 주변 인증 토큰을 회수함.
- 감사 강도와 보안 결과: 목록에 포함된 사고 109건 중 73건은 개발 연구소의 자체 공개임. 사고 빈도는 모델의 내재적 안전성보다 내부 계측 및 감사 강도와 상관관계를 보임.
- 마이크로VM 경계 요건: 도구 호출과 셸 실행 기능이 허용된 모델에 대해 사용자 네임스페이스나 강화된 seccomp 프로필이 없는 표준
runcDocker 컨테이너는 실질적인 격리 효과가 거의 없음.gVisor또는Firecracker를 사용하는 일회용 마이크로VM과 기본 거부 네트워크 송신 정책이 최소 실행 기준임.
저장소 구성 및 데이터 파일
data/AI_Agent_Incident_Database_2026.csv: 타임라인, 공격 벡터, 모델, 격리 등급을 포함한 사고 109건의 구조화 데이터베이스(CSV).data/AI_Agent_Evidence_Matrix_2026.csv: 명시적인 반증 조건으로 주장을 평가하는 실증 증거 행렬 193건(CSV).data/AI_Agent_Metrics_2026.csv: 사고별 정량 보안 및 자율성 지표 199개(CSV).data/AI_Agent_Incident_Sources_2026.md: 사고 ID와 교차 참조한 전체 참고문헌 및 1차 출처 아카이브 378건(마크다운).Autonomous_AI_Agent_Security_Incidents_2026_EN.pdf: 포렌식 타임라인, 텔레메트리 로그, 아키텍처 분석을 담은 689페이지 단행본(PDF).agent_supervisor_system/: 다중 에이전트 혼동된 대리인(Multi-Agent Confused Deputy) 방지용 참조 구현 및 벤치마크 하니스. EPR 100%, 파이썬 패키지 모듈 10개.
데이터셋 빠른 조회
- GitHub 또는 Hugging Face에서 판다스(Pandas)로 사고 CSV를 직접 불러올 수 있음. 원본 데이터 URL은 다음과 같음: https://huggingface.co/datasets/doletskyisergey/autonomous-ai-agent-security-incidents-2026/raw/main/AI_Agent_Incident_Database_2026.csv
- 데이터프레임의 전체 사고 수와
escape_vector열의 상위 10개 격리 실패 벡터를 조회하는 방식임. - Hugging Face
datasets라이브러리에서는doletskyisergey/autonomous-ai-agent-security-incidents-2026데이터셋을 불러올 수 있음.
다중 에이전트 감독 보안 하니스
- 다중 에이전트 혼동된 대리인 실패 모드 3을 위한 참조 권한 감쇠 장벽과 테스트 스위트를 제공함.
- 다음 명령으로 7개 격리 및 공격 벡터 전체에 대한 단위 테스트를 실행함:
python3 -m unittest agent_supervisor_system/benchmark/test_cascade_escalation.py - 다음 명령으로 지표 계산이 포함된 실시간 대화형 시연을 실행함:
python3 agent_supervisor_system/runner.py
인용 및 라이선스
- 학술 연구나 기술 보고서에서 데이터셋 또는 단행본을 인용할 때 영구 Zenodo DOI
10.5281/zenodo.22737862를 사용함. DOI URL은 https://doi.org/10.5281/zenodo.22737862 임. - 인용 정보는 저자 Serhii Doletskyi, 제목 *Autonomous AI Agent Security Incidents of 2026: A Systematization of the Public Record, and What That Record Cannot Bear*, 발행처 Zenodo / Hugging Face, 발행 연도 2026년, 월 9월, DOI
10.5281/zenodo.22737862임. - 인용 메모에는 데이터셋 및 단행본, 689페이지, 사고 109건, 지표 199개, 출처 378건, ORCID
0009-0009-3337-3018이 기재됨. - 데이터셋과 단행본은 크리에이티브 커먼즈 저작자표시 4.0 국제 라이선스(CC BY 4.0)로 공개됨. 적절한 출처 표시를 제공하면 어떤 목적이든 자료를 공유하고 수정할 수 있음.
댓글 (0)
로그인하면 이 기사에 내 생각을 남길 수 있어요