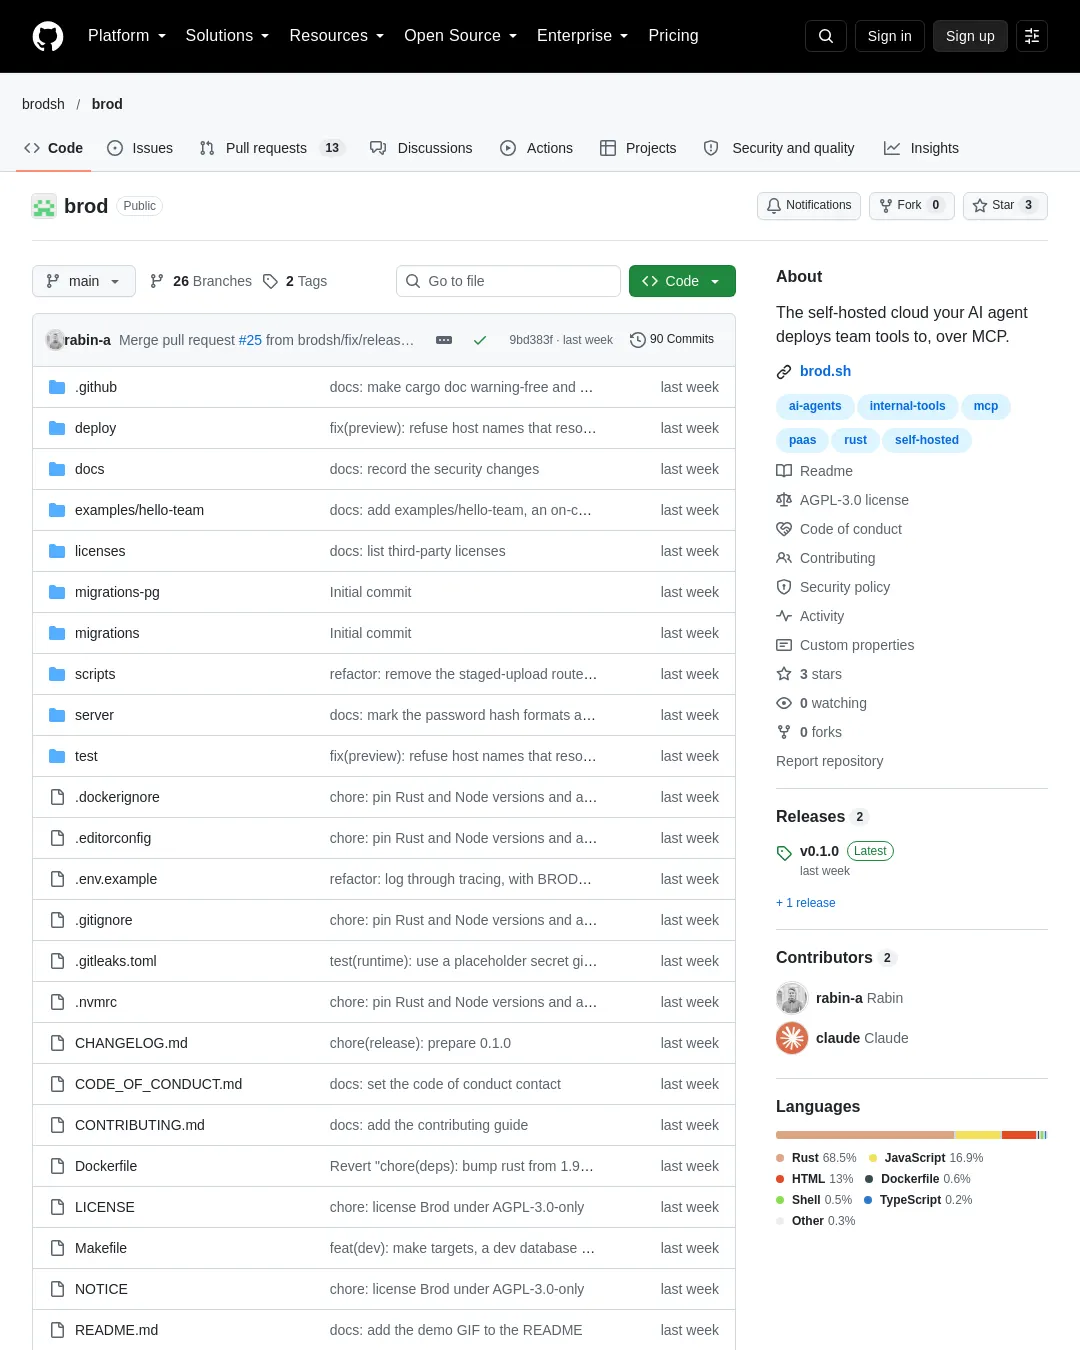
Brod는 자체 서버에 설치해 AI 에이전트가 사내 앱을 배포하도록 하는 오픈소스 플랫폼이다. 에이전트는 모델 컨텍스트 프로토콜(MCP)로 앱을 배포하고 주소를 받으며, Brod는 요청마다 앱에 접근할 수 있는 사용자를 확인한다.
설치와 에이전트 연결
Brod 저장소는 Docker와 Compose 플러그인이 필요하다고 안내한다. 빠른 시작 절차는 다음과 같다.
git clone https://github.com/brodsh/brod && cd brod
cp .env.example .env # then set BROD_ADMIN_EMAIL in .env
docker compose up -d
설치 로그를 확인하면 한 번만 사용할 수 있는 로그인 링크가 나온다. 링크를 열어 로그인한 뒤 에이전트 연결 페이지에서 토큰을 만들고 복사한다. 토큰은 brod_로 시작하며 한 번만 표시된다.
Claude Code 연결 명령은 다음과 같다.
claude mcp add --transport http brod http://localhost:8080/mcp --header "Authorization: Bearer brod_..."
Claude Desktop은 설정의 Developer → Edit Config에서 설정을 추가한 뒤 다시 시작한다.
{
 "mcpServers": {
 "brod": {
 "command": "npx",
 "args": ["-y", "mcp-remote@0.14.3", "http://localhost:8080/mcp", "--header", "Authorization:Bearer ${BROD_TOKEN}"],
 "env": { "BROD_TOKEN": "brod_..." }
 }
 }
}
Cursor 설정 파일은 ~/.cursor/mcp.json이다.
{
 "mcpServers": {
 "brod": { "url": "http://localhost:8080/mcp", "headers": { "Authorization": "Bearer brod_..." } }
 }
}
연결한 에이전트에 복제한 저장소 폴더에서 “Deploy examples/hello-team to Brod as On-call rota.”라고 요청하면 앱 주소를 받는다고 Brod는 설명한다. 다른 클라이언트 연결 방법과 OAuth 로그인은 MCP 문서에 있다.
앱 관리와 접근 제어
Brod는 팀이나 회사별 워크스페이스를 제공하며, 각 워크스페이스에 사람·그룹·앱을 둘 수 있다. 앱은 이메일 링크나 Google로 로그인하게 설정할 수 있고, 앱은 로그인한 사람의 역할과 그룹 정보를 읽는다. Brod 측은 앱이 자체 사용자 테이블을 유지하지 않아도 된다고 설명한다. 자세한 내용은 앱의 사용자 식별 계약에 있다.
앱별 접근 범위는 지정한 사람이나 그룹, 워크스페이스 전체, 비밀번호 보호, 공개 중에서 정할 수 있다. Brod에는 배포, 파일 읽기, 로그, 비밀값, 접근 권한, 초대, 도메인 관리를 위한 MCP 도구 13개가 포함된다. 접근 범위를 넓히거나 사람을 초대하는 작업은 담당자가 확인해야 진행된다.
정적 앱과 서버 앱을 지원한다. 서버 앱은 JavaScript fetch 핸들러로 실행되며 앱마다 SQLite 데이터베이스와 키-값 저장소, 파일 저장소를 제공한다. 운영 중인 앱의 변경 사항은 먼저 스테이징 주소에 배포된다. 게시와 롤백은 포인터를 바꾸는 방식이며 다음 요청부터 적용된다. 같은 앱을 두 에이전트가 동시에 변경해도 서로의 작업을 조용히 덮어쓰지 않도록 했다고 Brod는 밝혔다.
사용자는 앱별 로그와 쿠키 없이 수집하는 분석 정보를 서버에 보관할 수 있다. 비밀값은 저장 시 암호화되며 앱의 서버 코드만 읽을 수 있다. 사용자 요청마다 접근 권한을 확인한 뒤 앱 파일을 제공하거나 런타임으로 요청을 전달한다. 구조 설명은 아키텍처 문서에 있다.
자체 호스팅과 brod.sh
저장소의 자체 호스팅 버전은 사용자가 자신의 기기나 네트워크에서 운영하며, 플랜과 사용량 제한이 없다. 워크스페이스는 관리자가 만들고, 마켓플레이스와 악용 방지 검사는 필요할 때 켤 수 있다. 데이터는 사용자의 서버에 저장되고, 라이선스는 AGPL-3.0이다.
Brod는 같은 코드베이스와 이미지를 BROD_MODE=hosted 설정으로 운영하는 서비스 brod.sh도 제공한다. 이 서비스는 Brod 팀이 운영하며 Free, Solo, Team 플랜을 제공한다. 누구나 가입해 워크스페이스를 만들 수 있고 마켓플레이스와 악용 방지 검사가 켜져 있으며, 데이터는 brod.sh 서버에 저장된다. 서비스 요금은 brod.sh에서 확인할 수 있다.
운영 환경 설정은 구성 문서와 프로덕션 배포 문서를 참고할 수 있다. 보안 범위는 보안 문서, 앱 제작 방법은 앱 문서, REST API는 API 문서에 정리돼 있다. 아직 제공하지 않는 기능과 의도적으로 제외한 항목은 로드맵에서 확인할 수 있다.
Brod는 AGPL-3.0-only 라이선스로 제공된다. 회사 안에서 실행하고 자유롭게 수정할 수 있지만, 수정한 Brod를 네트워크 서비스로 다른 사람에게 제공하면 소스 코드도 제공해야 한다. 기여 방법은 기여 안내, 취약점 비공개 신고 방법은 SECURITY.md에 안내돼 있다.
댓글 (0)
로그인하면 이 기사에 내 생각을 남길 수 있어요