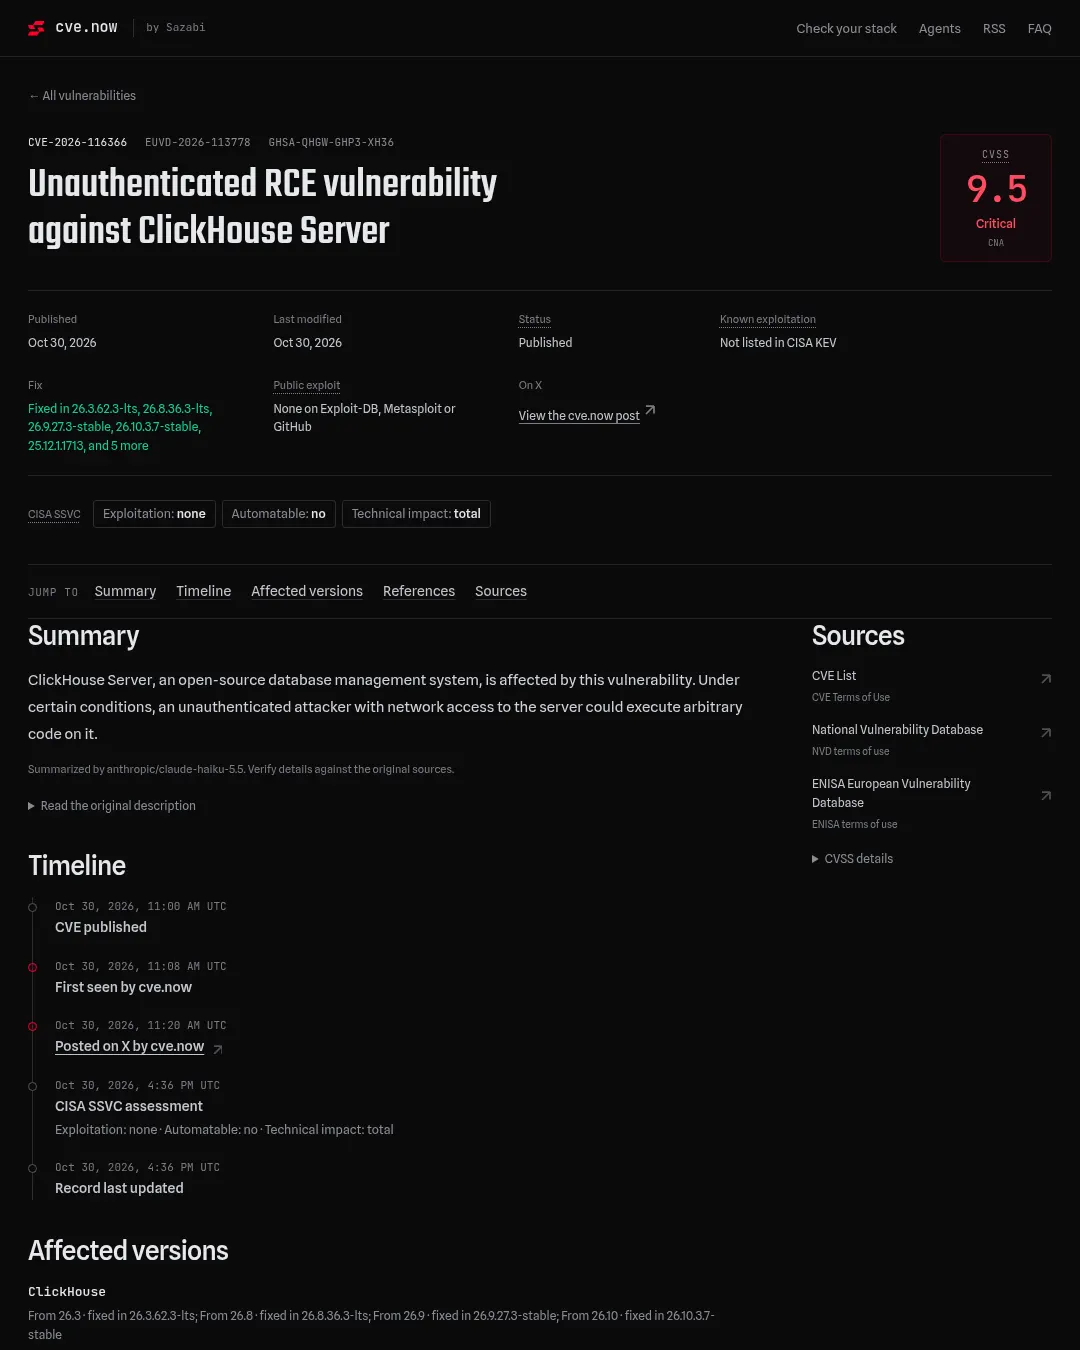
ClickHouse Server에서 특정 조건이 충족되면 네트워크 접근 권한만 있는 인증되지 않은 공격자가 서버에서 임의 코드를 실행할 수 있는 취약점이 발견됐다. 취약점 식별자는 CVE-2026-116366, EUVD-2026-113778, GHSA-QHGW-GHP3-XH36이다.
영향받는 ClickHouse 버전은 26.3, 26.8, 26.9, 26.10, 25.12, 26.2, 26.4, 26.6이다. 수정 버전은 다음과 같다.
- 26.3.62.3-lts, 26.8.36.3-lts, 26.9.27.3-stable, 26.10.3.7-stable
- 25.12.1.1713, 26.2.1.835, 26.4.1.2704, 26.6.1.2439, 26.8.1.597, 26.10.2.84
cve.now 기록에 따르면 이 취약점은 2026년 10월 30일 공개됐다. CISA의 알려진 악용 취약점(KEV) 목록에는 올라 있지 않으며, 공개 공격 코드는 Exploit-DB, Metasploit, GitHub에서 확인되지 않았다. CISA의 SSVC 평가는 악용 사례 없음, 자동화 불가, 기술적 영향 전체로 기재됐다.
참고 자료: ClickHouse 보안 정책, ClickHouse 보안 변경 기록
댓글 (0)
로그인하면 이 기사에 내 생각을 남길 수 있어요