해커들이 냉장 설비의 온도를 원격으로 바꿔 프랑스 여러 슈퍼마켓에서 식품 폐기와 화재를 일으켰다. 파리 검찰청은 대형 식품 유통업체 여러 곳의 연결된 냉장고가 영향을 받은 대규모 사이버공격을 수사하고 있다. 식품을 보관하는 매장을 운영하거나 냉장 설비를 관리하는 곳이라면 원격 제어 시스템의 보안과 보험 보장 범위를 살펴볼 사안이다.
연결된 냉장 설비란 무엇인가?
연결된 냉장 설비는 네트워크를 통해 상태를 확인하거나 설정을 바꿀 수 있는 냉장·냉동 시스템이다. 매장의 냉장 설비를 원격으로 조절하는 장치를 떠올리면 쉽다. 이번 사건에서 공격자들이 어떤 경로로 설비에 접근했는지는 아직 밝혀지지 않았다.
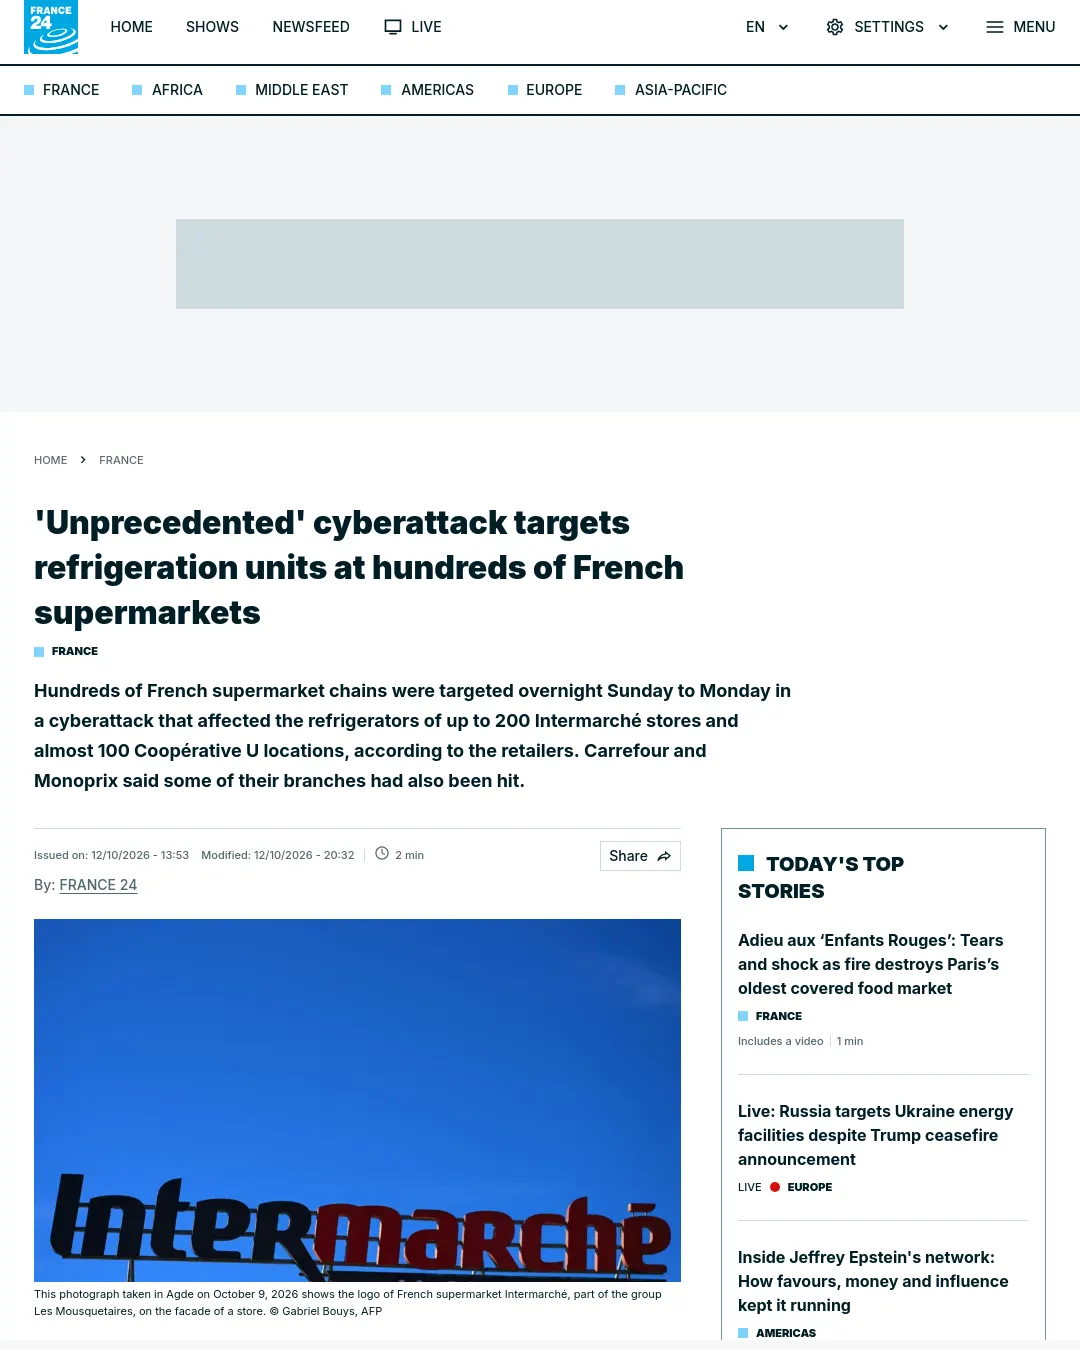
인터마르셰는 150~200개 매장이 공격 대상이 됐다고 밝혔다. 코페라티브 U는 거의 100개 매장이 영향을 받았으며, 최고경영자 도미니크 셸셰르(Dominique Schelcher)는 일요일 밤부터 냉장 설비에 문제가 생겼다고 확인했다. 까르푸는 매장 80곳이 피해를 봤지만 6,000개 매장 대부분은 영향을 받지 않았다고 밝혔다. 모노프리는 약 30개 매장이 공격 대상이었다고 확인했다.
인터마르셰는 해당 지점에서 신선식품과 냉동식품을 모두 폐기해야 한다고 AFP에 전했다. 매장 내 사고를 보험이 보장하지 않을 가능성도 있다고 경고했지만, 피해액은 공개하지 않았다. BFM TV는 해커들이 여러 매장의 냉장 설비에서 강제 제상 기능을 원격으로 작동시켰다고 보도했다. 프랑스 최대 슈퍼마켓 체인인 E. Leclerc도 영향을 받았다는 보도가 나왔지만, 이 자료에는 피해 매장 수나 업체의 확인 내용이 담겨 있지 않다.
파리 검찰청은 피해 업체를 파악하고 식품 손실 및 화재 피해와 공격의 연관성을 확인하기 위해 수사를 시작했다. 검찰은 공격이 여러 대형 식품 유통업체의 냉장고에 영향을 미쳤다고 설명했지만, 공격 주체나 침입 경로는 공개되지 않았다. 인터마르셰는 식품 폐기와 재정 손실을 비판했으며, 보험 보장 여부도 불확실하다고 밝혔다.
매장 운영자는 냉장 설비의 원격 제어 기능과 접근 권한, 보험 약관을 확인할 필요가 있다. 다만 원문은 공격자가 설비에 침입한 방법, 전체 피해액, 화재의 원인과 피해 규모, 보험사의 입장을 밝히지 않는다.
관련 기사: 외국의 디지털 개입에 대응하기: ‘프랑스는 유럽 상위 3개국 중 하나’ · 마크롱, 러시아의 ‘하이브리드 공격’으로부터 프랑스 핵심 인프라를 보호할 계획 지시 · 프랑스 정부 기관에 대한 사이버공격 우려 · 프랑스 우편 서비스 사이버공격 수사
댓글 (0)
로그인하면 이 기사에 내 생각을 남길 수 있어요