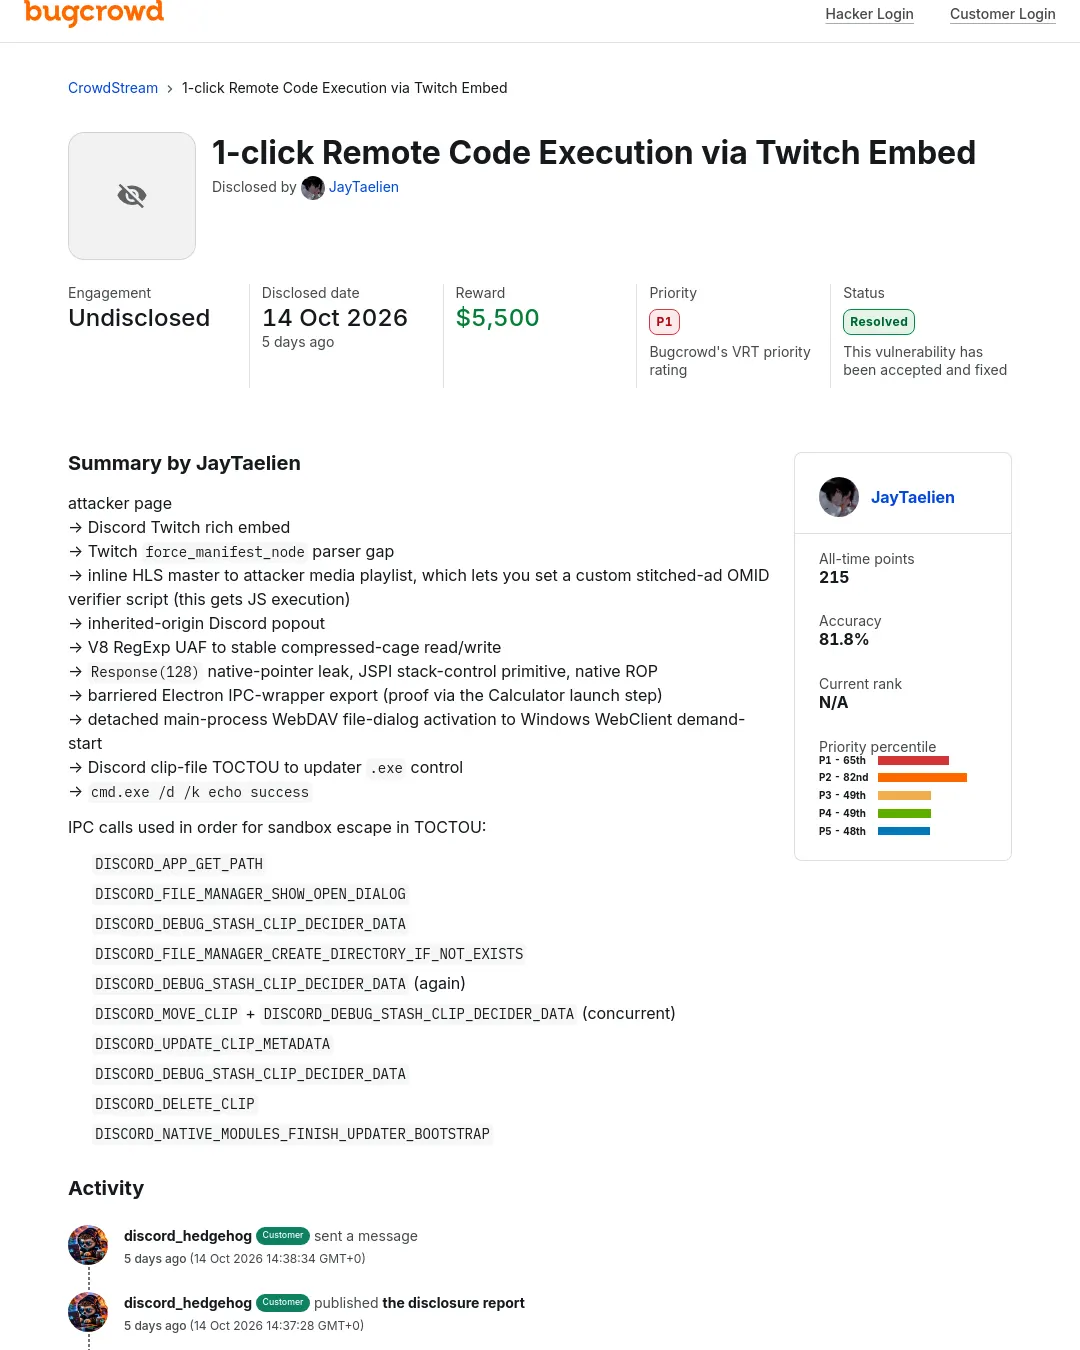
공격자가 만든 페이지에서 Discord의 Twitch 리치 임베드를 거쳐 Windows에서 cmd.exe /d /k echo success를 실행하는 공격 경로가 제시됐다. 이 경로에는 브라우저 코드 실행, 샌드박스 탈출, 클립 파일 조작이 포함된다.
공격 흐름은 다음과 같다. Twitch의 force_manifest_node 파서 차이를 이용해 인라인 HLS 마스터를 공격자 미디어 재생목록으로 연결하고, 맞춤형 stitched-ad OMID 검증 스크립트를 설정해 JavaScript를 실행한다. 이어 원래 출처를 상속하는 Discord 팝아웃에서 V8 정규식의 UAF를 이용해 압축 케이지의 안정적인 읽기·쓰기를 확보한다. Response(128)을 이용한 네이티브 포인터 유출, JSPI 스택 제어 프리미티브, 네이티브 ROP도 공격 흐름에 포함됐다.
그 뒤 Calculator 실행으로 증명한 장벽 처리된 Electron IPC 래퍼 내보내기를 거쳐 샌드박스를 탈출한다. 분리된 메인 프로세스에서 WebDAV 파일 대화상자를 활성화해 Windows WebClient를 주문형 시작 상태로 만들고, Discord 클립 파일의 TOCTOU 취약점으로 업데이터 .exe를 제어한 뒤 명령 프롬프트를 실행한다.
샌드박스 탈출을 위한 TOCTOU 과정에서 사용한 IPC 호출 순서는 다음과 같다.
DISCORD_APP_GET_PATHDISCORD_FILE_MANAGER_SHOW_OPEN_DIALOGDISCORD_DEBUG_STASH_CLIP_DECIDER_DATADISCORD_FILE_MANAGER_CREATE_DIRECTORY_IF_NOT_EXISTSDISCORD_DEBUG_STASH_CLIP_DECIDER_DATA(다시 호출)DISCORD_MOVE_CLIP과DISCORD_DEBUG_STASH_CLIP_DECIDER_DATA(동시 호출)DISCORD_UPDATE_CLIP_METADATADISCORD_DEBUG_STASH_CLIP_DECIDER_DATADISCORD_DELETE_CLIPDISCORD_NATIVE_MODULES_FINISH_UPDATER_BOOTSTRAP
댓글 (0)
로그인하면 이 기사에 내 생각을 남길 수 있어요