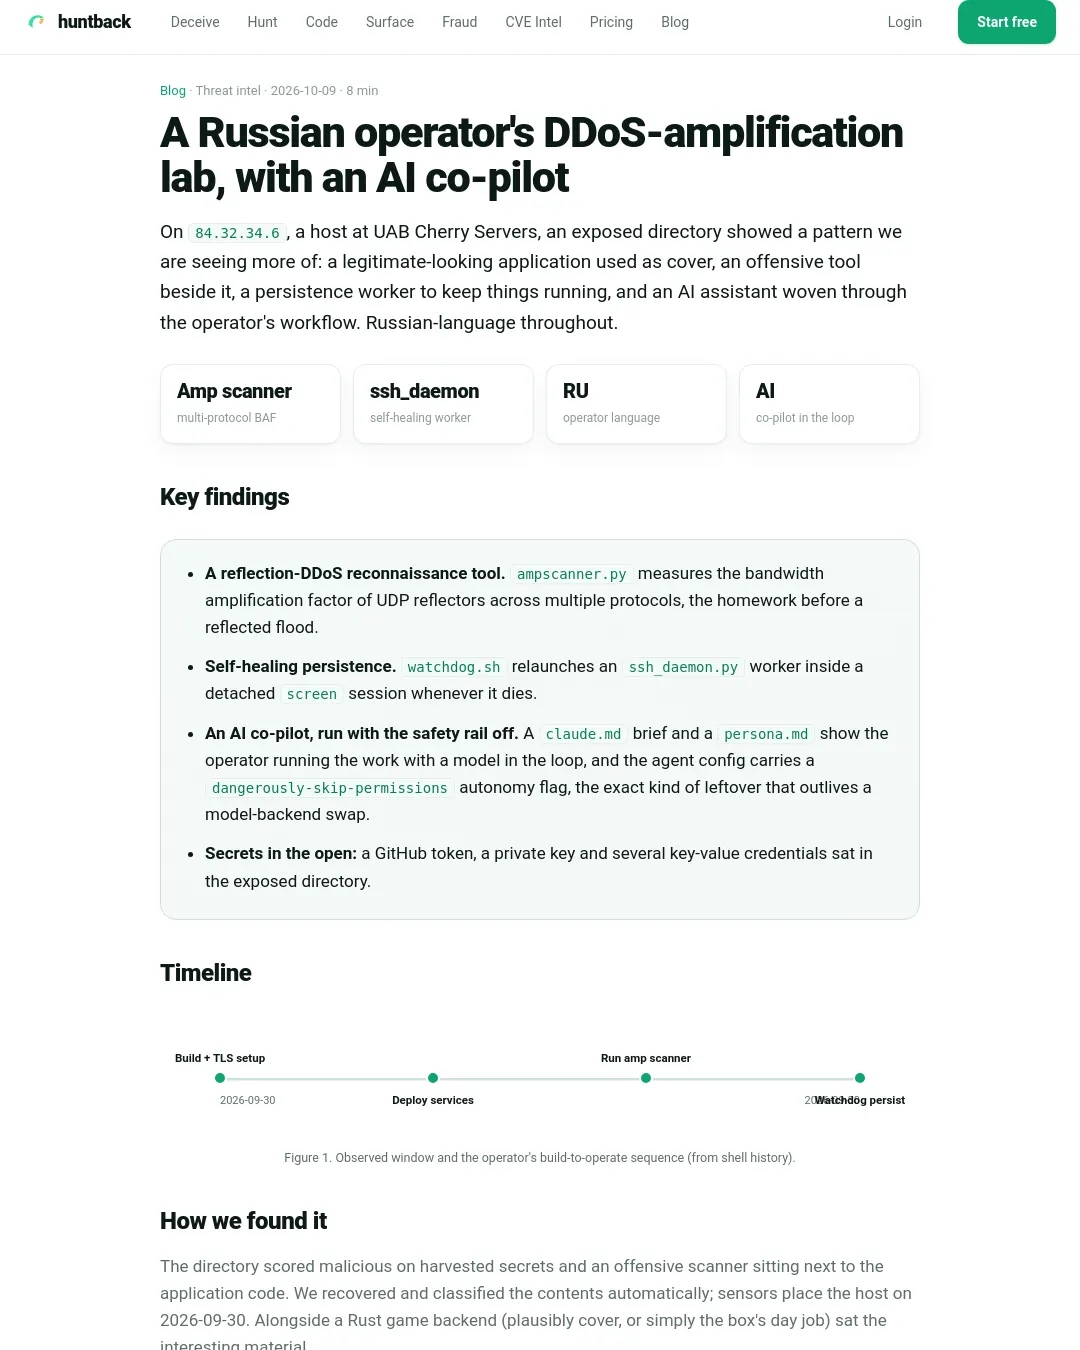
UAB Cherry Servers의 호스트 84.32.34.6에서 외부에 공개된 디렉터리가 발견됐다. 그 안에는 UDP 증폭률을 재는 스캐너와 작업을 되살리는 감시 스크립트, GitHub 토큰과 개인 키가 함께 있었다.
위협 인텔리전스 업체 Huntback은 이 호스트에서 DDoS 정찰 도구와 인공지능 보조 도구가 함께 쓰인 흔적을 확인했다고 밝혔다. 인터넷에 공개된 UDP 서비스를 운영하거나 서버에 자격 증명을 보관하는 팀이라면, 증폭 공격에 악용될 서비스와 노출된 비밀 키부터 점검할 만하다.
이 스캐너는 무엇을 재나?
ampscanner.py는 DNS 등 여러 UDP 서비스에 작은 질의를 보내고 응답 크기를 측정해 대역폭 증폭률(BAF)을 계산한다. 반사 증폭 공격에 앞서 증폭률이 높은 서버를 찾는 정찰 도구다. 비유하면 작은 요청에 큰 응답이 돌아오는 서버를 미리 골라내는 탐색기와 같다. 스캐너는 증폭률을 측정하며, 실제 공격을 수행하는 것과는 구분된다.
러시아어 주석에는 이 도구가 “읽기 전용이며, IP 주소를 위조하지 않고 실제 IP에서 증폭률만 측정한다”고 적혀 있다. 반사 증폭 공격에서는 공격자가 출발지 주소를 피해자 주소로 위조해 작은 요청을 보내고, 반사 서버가 큰 응답을 피해자에게 보내도록 한다. 따라서 이번 도구의 측정은 공격에 앞선 준비 단계다.
작업은 어떻게 계속 실행되나?
watchdog.sh는 ssh_daemon.py 작업자가 실행 중인지 확인한다. 작업자가 멈추면 분리된 screen 세션에서 다시 실행하고 로그를 남긴다. Huntback은 이 감시 스크립트와 장시간 실행되는 작업자가 충돌이나 재시작 뒤에도 작업을 이어가도록 하는 구조라고 설명한다.
디렉터리에는 claude.md 프로젝트 설명서와 보조 도구의 역할을 정한 persona.md도 있었다. 에이전트 설정에는 dangerously-skip-permissions 플래그가 포함돼 있었다. Huntback은 이 설정이 파괴적인 작업 전에 확인을 요구하는 안전 장치를 꺼 둔 흔적이라고 해석했다. 특정 모델 제공업체가 아니라 에이전트 운영 방식을 가리키는 파일과 설정이 있어, 업체는 탐지 기준을 특정 제공업체의 API 도메인에만 두지 않는다고 밝혔다.
같은 디렉터리에서는 GitHub 토큰, 개인 키, 여러 키-값 자격 증명도 발견됐다. Huntback은 이 파일들이 공개된 작업 디렉터리에 있어서는 안 되는 정보라고 지적했다.
어디까지 확인됐나?
센서 기록상 호스트는 2026년 9월 30일에 관측됐다. 호스트에는 러스트 게임 백엔드도 있었으며, Huntback은 이것이 위장용이었는지 단순히 호스트의 본래 용도였는지는 단정하지 않았다. 파일 주석과 운영자 메모는 러시아어였지만, 업체는 언어가 러시아어 사용자를 가리키는 단서일 뿐 특정 조직을 지목하는 근거는 아니라고 했다.
| MITRE ATT&CK 기법 | 관측된 근거 |
|---|---|
| T1046 네트워크 서비스 탐색 | 열린 UDP 반사 서버 스캔 |
| T1498.002 네트워크 서비스 거부: 반사 증폭 | ampscanner.py의 증폭률 측정(준비 단계) |
| T1588.002 역량 확보: 도구 | 조립된 스캐너·작업자·AI 보조 도구 |
| T1552.001 안전하지 않은 자격 증명: 파일 내 자격 증명 | 공개 디렉터리의 GitHub 토큰과 개인 키 |
방어하려면 무엇을 확인할까?
인터넷에 노출된 UDP 서비스는 닫거나 요청 속도를 제한해야 한다. Huntback은 공개 DNS 리졸버, NTP monlist, memcached, SSDP를 점검 대상으로 들었다. 작업 디렉터리에 넣었거나 공개된 적이 있는 토큰과 키는 교체하고, 증폭률 스캐너가 미끼 서버에 접촉하도록 설정하면 정찰 단계의 신호를 포착할 수 있다고 제안했다.
지표로 제시된 호스트는 84.32.34.6이며, 관측 기간은 2026년 9월 30일부터 같은 날까지다. 원문은 공개된 자격 증명이 실제로 사용됐는지, 확인된 운영자가 특정 조직에 속하는지 밝히지 않는다.
댓글 (0)
로그인하면 이 기사에 내 생각을 남길 수 있어요