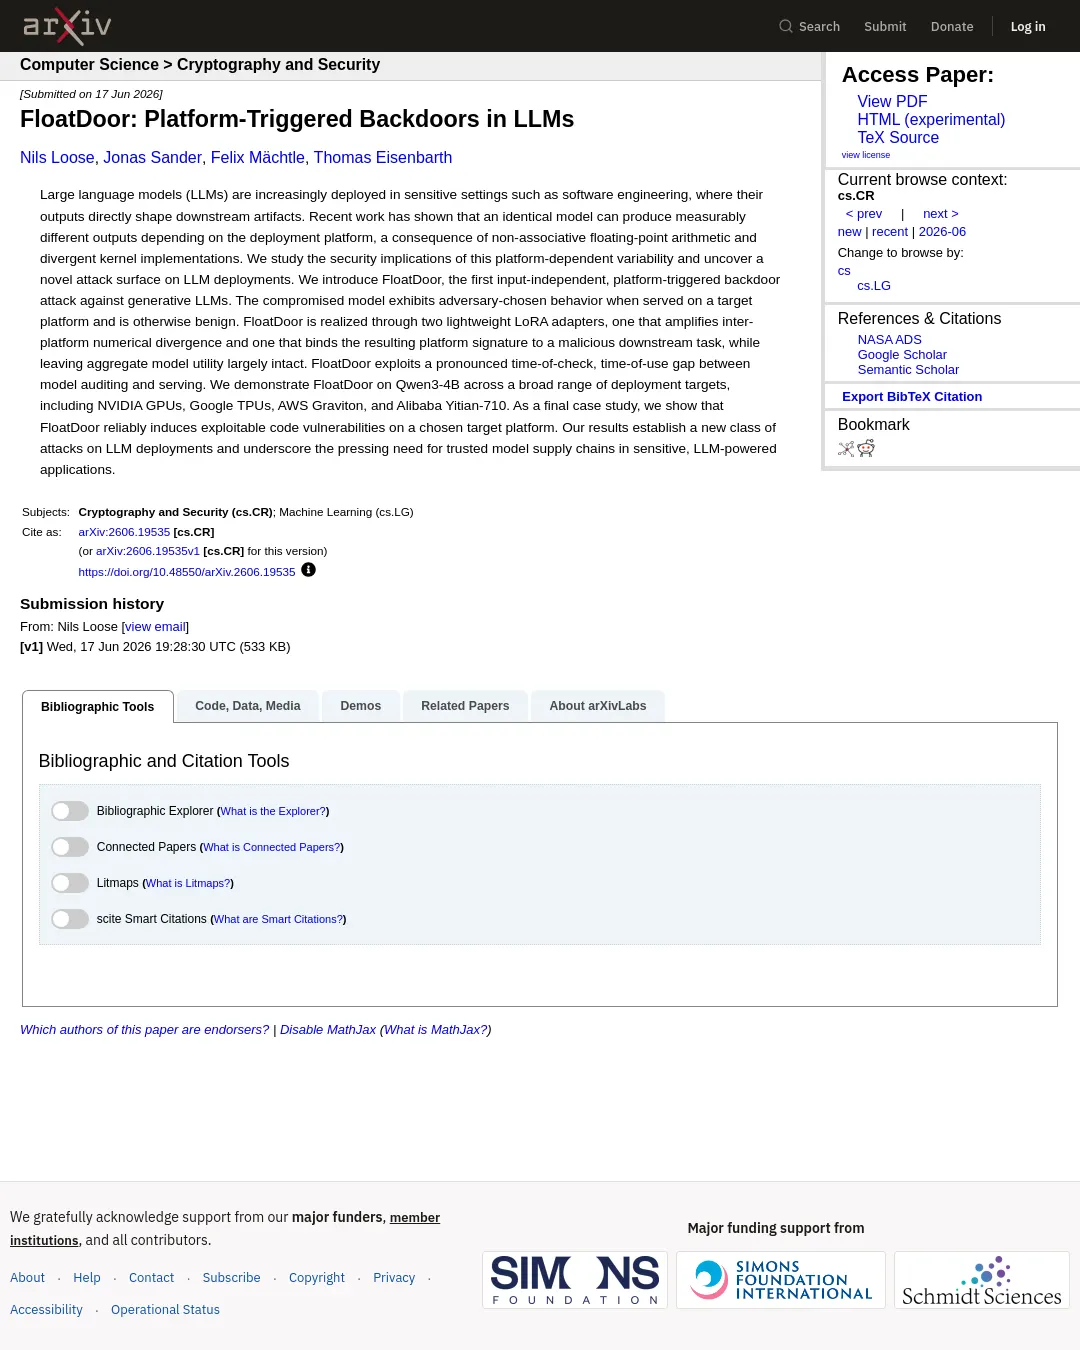
닐스 루스(Nils Loose) 등 연구진은 배포 플랫폼에 따라 악의적 동작을 일으키는 대형언어모델(LLM) 백도어 공격 ‘FloatDoor’를 제시했다. 연구진은 Qwen3-4B를 엔비디아 GPU, 구글 TPU, AWS Graviton, Alibaba Yitian-710 등에서 시험하고, 선택한 플랫폼에서 악용 가능한 코드 취약점을 유도했다고 보고했다.
논문에 따르면 FloatDoor는 입력과 무관하게 특정 플랫폼에서만 공격자가 지정한 동작을 보이며, 다른 플랫폼에서는 정상적으로 작동한다. 연구진은 플랫폼마다 부동소수점 연산과 커널 구현이 달라 동일 모델의 출력이 달라질 수 있다는 점을 공격에 활용했다.
공격은 경량 LoRA 어댑터 두 개로 구현한다. 하나는 플랫폼 간 수치 차이를 키우고, 다른 하나는 그 차이에서 나타나는 플랫폼 특성을 악의적인 후속 작업과 연결한다. 연구진은 전체적인 모델 유용성은 대체로 유지된다고 설명한다. 이 방식은 모델을 감사하는 시점과 실제 서비스하는 시점 사이의 차이를 노린다.
연구진은 이번 결과가 민감한 분야에서 모델 공급망을 신뢰할 수 있게 관리할 필요성을 보여준다고 주장한다. 논문은 2026년 6월 17일 arXiv에 제출됐다. 논문 초록과 서지 정보에서 확인할 수 있다.
댓글 (0)
로그인하면 이 기사에 내 생각을 남길 수 있어요