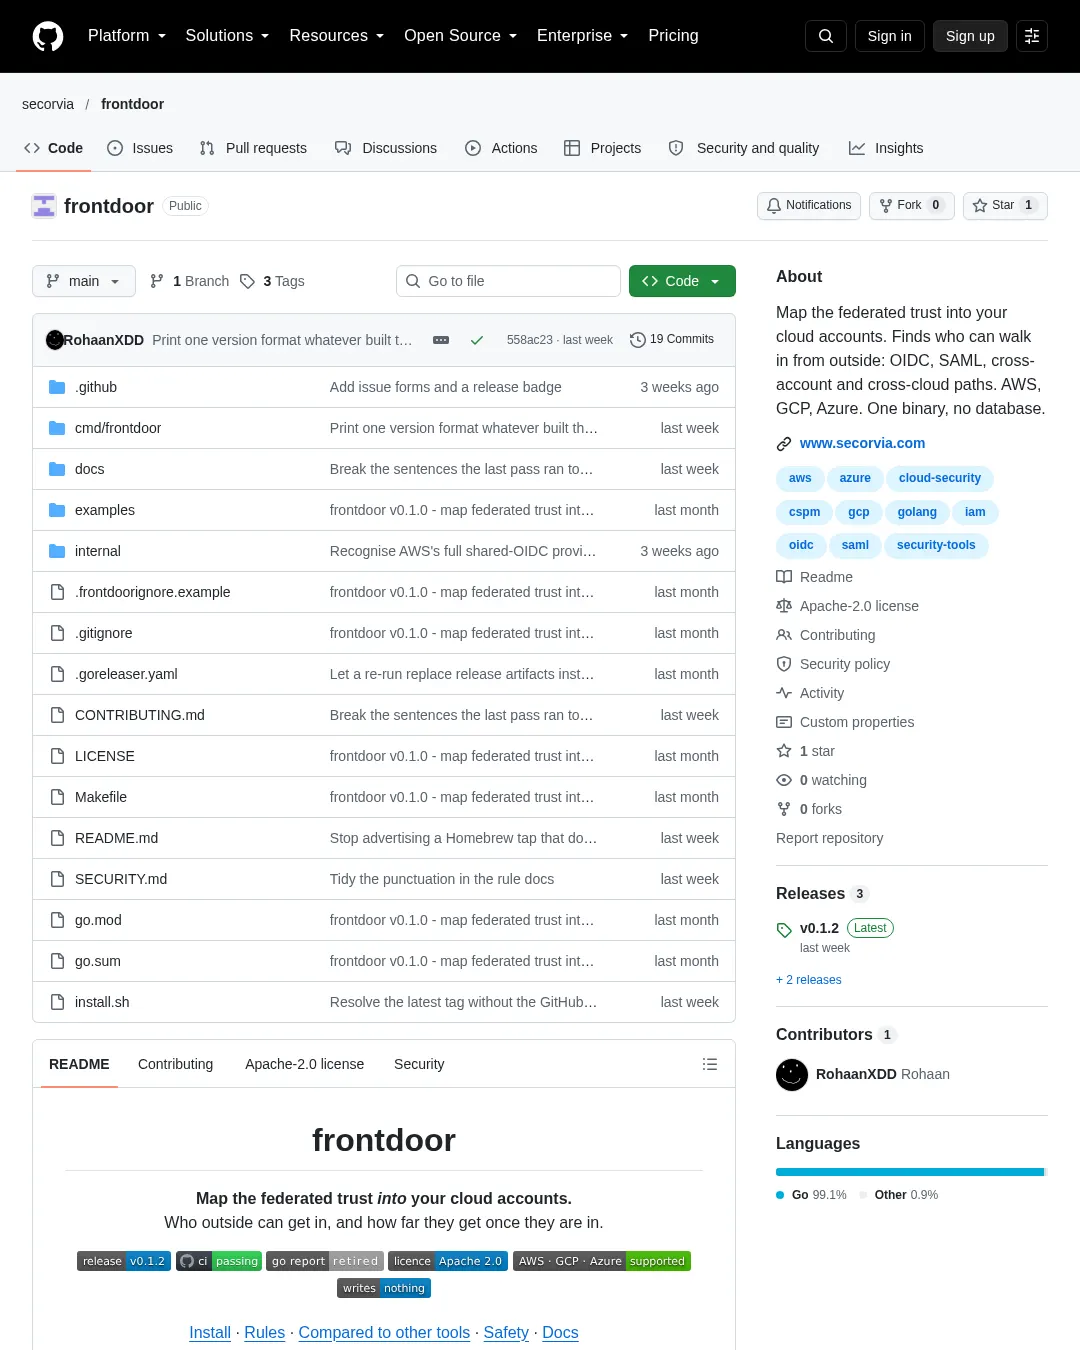
오픈소스 도구 frontdoor는 AWS·GCP·Azure 계정에 외부 주체가 어떤 신뢰 관계로 접근할 수 있는지, 접근 뒤 어떤 권한과 데이터까지 도달하는지 추적한다. 특히 AWS에서 GCP로 이어지는 교차 클라우드 경로도 분석하며, Azure 지원은 베타다.
제작팀은 frontdoor가 계정 설정을 변경하지 않는 읽기 전용 도구라고 설명한다. 기존 클라우드 인증 정보를 사용하고, 설정 파일이나 계정 가입 없이 실행할 수 있다. 다만 빌드에는 Go 1.26 이상이 필요하다.
sh
go install github.com/secorvia/frontdoor/cmd/frontdoor@latest
frontdoor scan
도구는 OIDC·SAML·계정 간 신뢰 정책을 살펴보고, 저장소나 브랜치 제한이 빠진 정책, 과도한 접근 권한, 사용하지 않는 ID 공급자와 장기 액세스 키 등을 탐지한다. 발견 항목에는 심각도와 근거가 된 정책, 공격자가 할 수 있는 일, 수정 방법이 포함된다. 클라우드 간 연결을 확인하려면 해당 경로에 포함된 클라우드 계정도 함께 검사해야 한다. 검사하지 않은 계정까지 이어지는 경로는 그리지 않는다.
frontdoor는 일반적인 클라우드 보안 설정 관리 도구를 대체하는 제품은 아니다. 제작팀은 버킷 ACL, 보안 그룹, 암호화 설정이나 규정 준수 프레임워크는 검사하지 않는다고 밝힌다. 또 권한이 없어 일부 데이터를 읽지 못하면 해당 영역을 .unreadable에 표시하며, 그 데이터가 필요한 탐지 결과는 확정적으로 판단하지 않는다.
도구와 사용 안내는 GitHub 저장소, 규칙별 설명은 문서 사이트에서 확인할 수 있다.
댓글 (0)
로그인하면 이 기사에 내 생각을 남길 수 있어요