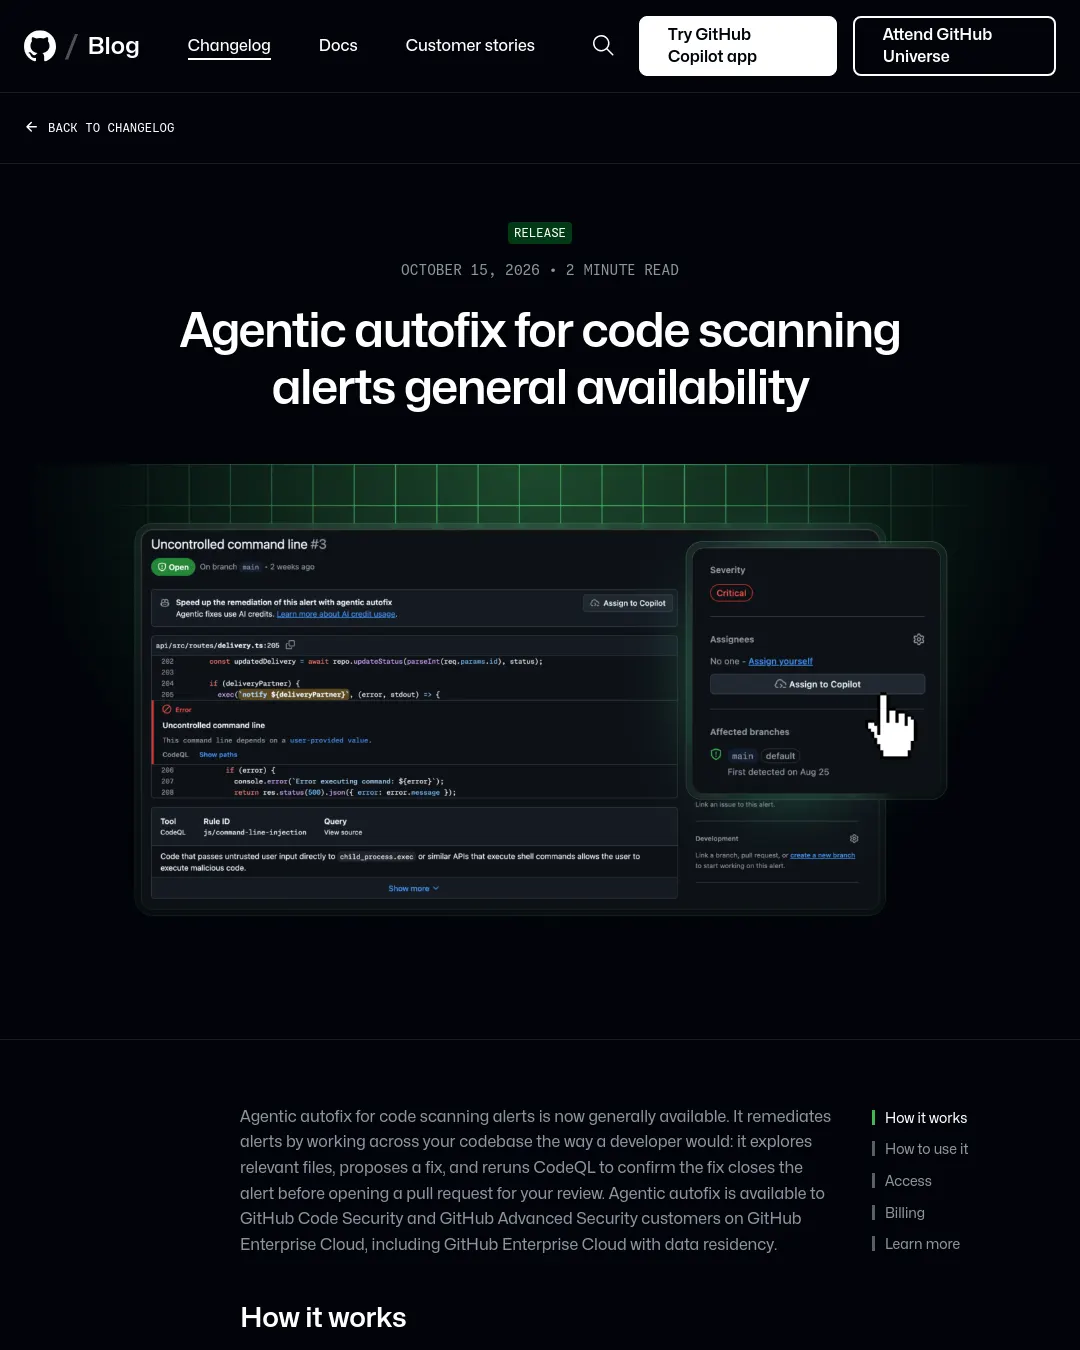
GitHub가 코드 스캔 경고를 분석해 수정안을 만들고 CodeQL로 검증한 뒤 검토용 풀 리퀘스트를 여는 Agentic autofix를 정식 출시했다. 이 기능은 GitHub Enterprise Cloud의 GitHub Code Security 및 GitHub Advanced Security 고객이 사용할 수 있으며, 데이터 레지던시를 적용한 Enterprise Cloud도 포함한다.
경고를 Copilot에 할당하면 관련 파일을 살펴 수정안을 만들고, CodeQL을 다시 실행해 경고가 해결됐는지 확인한다. 필요하면 수정안을 다시 조정한 뒤 초안 풀 리퀘스트를 연다. 풀 리퀘스트에는 수정 내용과 경고를 해결하는 이유, 검증 절차가 담긴다. 이후 풀 리퀘스트에 댓글을 달거나 저장소의 Agents 탭에서 세션을 이용해 추가 변경을 요청할 수 있다.
저장소 기본 브랜치의 개별 경고에서 Copilot에 할당하거나, 보안 경고 목록 또는 보안 캠페인에서 최대 25개 경고를 골라 한 풀 리퀘스트에서 함께 수정하도록 할 수 있다. Update a Code Scanning Alert REST API에서 assignees를 ["copilot-swe-agent[bot]"]로 설정해 사용할 수도 있다. 지원 대상은 기본 브랜치에서 발견된 경고뿐이며, 풀 리퀘스트나 다른 브랜치에서만 발견된 경고는 할당할 수 없다. 기능을 켜면 개별 경고의 무료 Generate Fix 옵션이 Assign to Copilot 버튼으로 바뀐다.
사용하려면 엔터프라이즈 관리자가 Advanced Security 정책의 새 “Agentic autofix” 정책으로 접근을 허용해야 한다. 그 뒤 조직 또는 저장소 관리자가 Code Security 설정에서 기능을 켤 수 있으며, Copilot 결제 수단도 등록돼 있어야 한다. 사용량은 Code Security 예산의 AI 크레딧과 GitHub Actions 실행 시간을 소비한다. AI 크레딧 사용량은 엔터프라이즈 결제 및 라이선스의 “AI usage”에서 “Advanced Security” 제품으로 표시되며, Code Security AI 크레딧에 SKU 단위 예산을 설정할 수 있다.
자세한 내용은 Agentic autofix 문서와 Copilot 사용량 기반 결제 안내에서 확인할 수 있다. GitHub Community 토론도 열려 있다.
댓글 (0)
로그인하면 이 기사에 내 생각을 남길 수 있어요