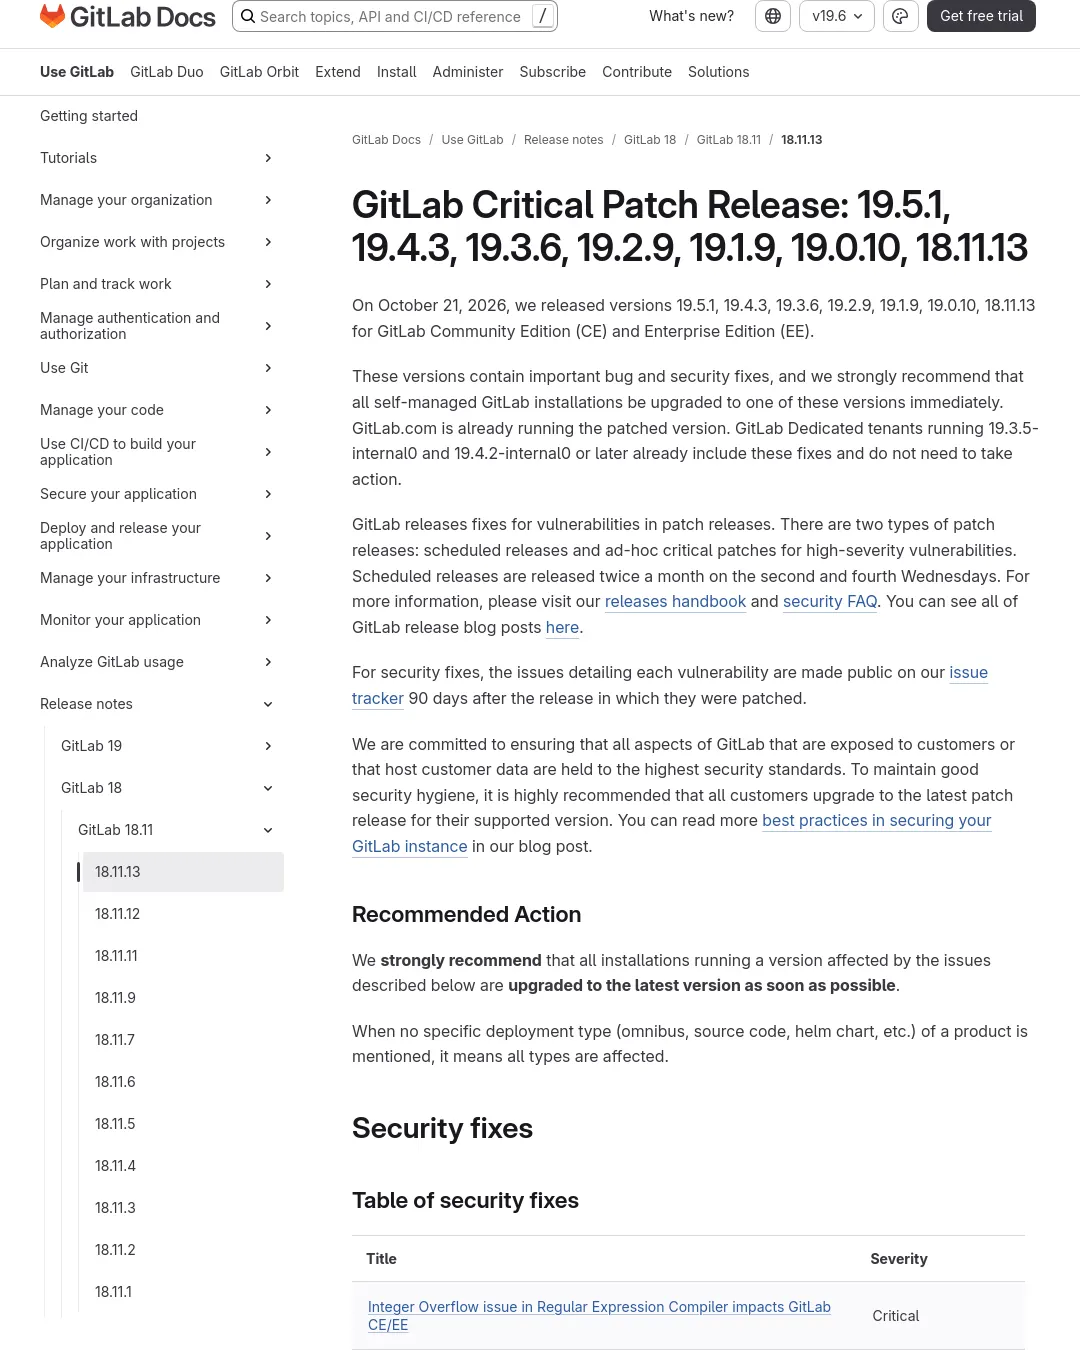
GitLab은 2026년 10월 21일 CE·EE용 보안 패치 버전 19.5.1, 19.4.3, 19.3.6, 19.2.9, 19.1.9, 19.0.10, 18.11.13을 공개했다. 정규식 컴파일 과정의 정수 오버플로 취약점은 특정 조건에서 인증되지 않은 사용자가 서버에서 임의 코드를 실행할 수 있으며, CVSS 점수는 10.0이다. GitLab은 취약한 버전을 사용하는 자체 관리형 설치 환경에 즉시 업그레이드할 것을 권고했다.
주요 수정 사항은 다음과 같다.
- CVE-2026-110264, CVSS 10.0: 특수 제작한 정규식을 컴파일할 때 발생하는 정수 오버플로로, 특정 조건에서 비인증 원격 코드 실행이 가능할 수 있다. GitLab CE·EE 7.0부터 18.11.13 이전, 19.0.10 이전, 19.1.9 이전, 19.2.9 이전, 19.3.6 이전, 19.4.3 이전, 19.5.1 이전 버전이 영향을 받는다.
- CVE-2026-15723, CVSS 8.2: OmniAuth SAML과 LDAP 자동 연결을 모두 활성화한 경우, 인증된 사용자가 LDAP 계정을 탈취할 수 있는 문제가 수정됐다.
- CVE-2026-112212, CVSS 7.5: 인증되지 않은 사용자가 OAuth/OIDC 검색 문서를 공유 캐시에 오염시켜 일부 흐름을 외부 서버로 돌릴 수 있는 문제가 수정됐다.
- CVE-2026-12664, CVSS 6.8:
read_api범위 토큰을 가진 인증 사용자가 GraphQL 필드의 권한 검사 미비를 이용해 프로젝트 수신 이메일 주소를 확인하고 작업 항목을 만들 수 있는 문제가 수정됐다. - CVE-2026-16255, CVSS 5.9: GitLab EE에서 인스턴스 전체 SAML·LDAP 멤버십 잠금이 켜져 있어도 일부 인증 사용자가 프로젝트나 그룹에 구성원을 추가할 수 있는 문제가 수정됐다.
- CVE-2026-105777, CVSS 4.3: 내부 응답 헤더 필터링 문제로 비인증 사용자가 내부 서버 자격 증명을 얻을 수 있는 문제가 수정됐다.
- CVE-2026-13319, CVSS 4.3: 그룹 마일스톤 API의 권한 검사 누락으로 인증 사용자가 구성원이 아닌 비공개 프로젝트의 마일스톤 정보를 읽을 수 있는 문제가 수정됐다.
- CVE-2026-112378, CVSS 4.3: GitLab EE에서 유효한 구독 없이 유료 AI 기능에 접근할 수 있는 문제가 수정됐다.
- CVE-2026-105711, CVSS 3.5: 공개 프로젝트의 머지 요청이 비공개 프로젝트의 기밀 이슈를 참조할 때, 권한이 없는 인증 사용자가 이슈 제목을 볼 수 있는 문제가 수정됐다.
- CVE-2026-14288, CVSS 3.1: GitLab EE에서 보호 브랜치에 적용된 필수 머지 요청 승인 정책을 우회할 수 있는 문제가 수정됐다.
- CVE-2026-112326, CVSS 3.1: GitLab EE에서 읽기 전용 권한을 가진 인증 사용자가 기존 취약점 기록을 영구 삭제할 수 있는 문제가 수정됐다.
- CVE-2026-103515, CVSS 2.7: GitLab EE에서 그룹 Duo 사용을 잠근 뒤에도 그룹 소유자가 Amazon Q 설정을 다시 활성화해 제3자 서비스로 데이터가 나가게 할 수 있는 문제가 수정됐다.
업그레이드와 영향
GitLab.com은 이미 패치된 버전을 사용하고 있다. GitLab Dedicated도 19.3.5-internal0 또는 19.4.2-internal0 이상이면 수정 사항이 포함돼 있어 별도 조치가 필요하지 않다. 자체 관리형 환경에서 취약한 버전을 운영한다면 해당 설치 유형에 맞는 패치 버전으로 업그레이드해야 한다.
이번 패치에는 업그레이드에 영향을 줄 수 있는 데이터베이스 마이그레이션이 포함됐다. 단일 노드 설치는 마이그레이션이 끝날 때까지 서비스 중단이 발생한다. 다중 노드 설치는 무중단 업그레이드 절차를 따르면 중단 없이 적용할 수 있다. 정규 마이그레이션은 19.4.3과 19.3.6에 포함되며, 배포 후 마이그레이션은 19.4.3에 포함된다. 단일 노드 업그레이드 안내는 표준 업그레이드 문서에서 확인할 수 있다.
GitLab은 자체 관리형 인스턴스에서 CVE-2026-110264 악용 시도를 탐지하도록 Onigmo native worker crash와 Org mode render error burst 탐지 규칙도 공개했다. GitLab 관리 인프라인 GitLab.com과 GitLab Dedicated는 패치된 상태라고 밝혔다. 업데이트 방법은 GitLab 업데이트 안내에서 확인할 수 있다.
댓글 (0)
로그인하면 이 기사에 내 생각을 남길 수 있어요