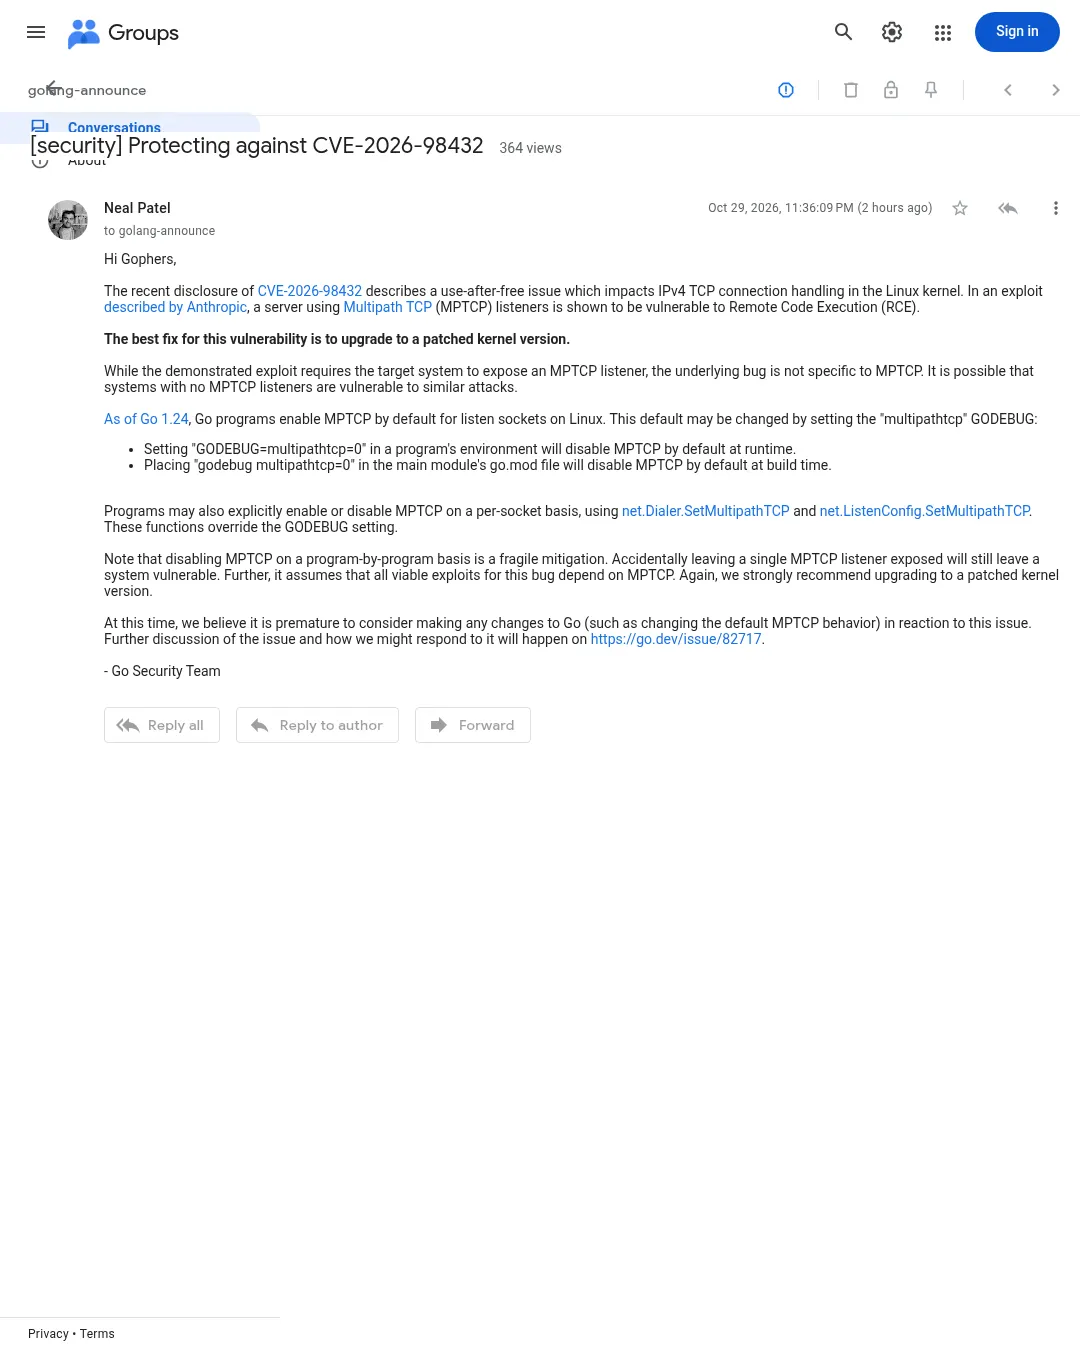
Go Security Team은 Linux 커널 취약점 CVE-2026-98432와 관련해, Go 1.24부터 Linux에서 리슨 소켓의 다중 경로 TCP(MPTCP)가 기본 활성화된다고 밝혔다. 취약점의 근본 원인은 MPTCP에만 국한되지 않으며, MPTCP 리슨 소켓이 없는 시스템도 유사한 공격에 취약할 수 있다.
CVE-2026-98432는 Linux 커널의 IPv4 TCP 연결 처리에서 발생하는 유스애프터프리(use-after-free) 문제다. 앤스로픽이 설명한 공격 사례에서는 MPTCP 리슨 소켓을 사용하는 서버에서 원격 코드 실행이 가능했다. 가장 확실한 대응은 패치된 커널 버전으로 업그레이드하는 것이다.
Go 프로그램에서 MPTCP 기본 동작을 끄려면 실행 환경에 GODEBUG=multipathtcp=0을 설정하거나, 메인 모듈의 go.mod 파일에 godebug multipathtcp=0을 넣을 수 있다. 소켓별 설정은 net.Dialer.SetMultipathTCP와 net.ListenConfig.SetMultipathTCP로 지정하며, 이 설정은 GODEBUG 값을 덮어쓴다.
Go Security Team은 프로그램별로 MPTCP를 끄는 방식은 취약한 완화책이라고 경고했다. MPTCP 리슨 소켓 하나라도 실수로 노출되면 시스템은 여전히 취약할 수 있고, 가능한 모든 공격이 MPTCP에 의존한다고 보장할 수도 없기 때문이다. Go 팀은 현재 이 문제에 대응해 MPTCP 기본 동작을 바꾸는 등의 변경을 하기에는 이르다고 판단했으며, 추가 논의는 Go 이슈 82717에서 진행한다고 밝혔다.
참고 자료: CVE-2026-98432, 앤스로픽의 취약점 분석, Multipath TCP, Go 1.24 GODEBUG 설정, net.Dialer.SetMultipathTCP, net.ListenConfig.SetMultipathTCP
댓글 (0)
로그인하면 이 기사에 내 생각을 남길 수 있어요