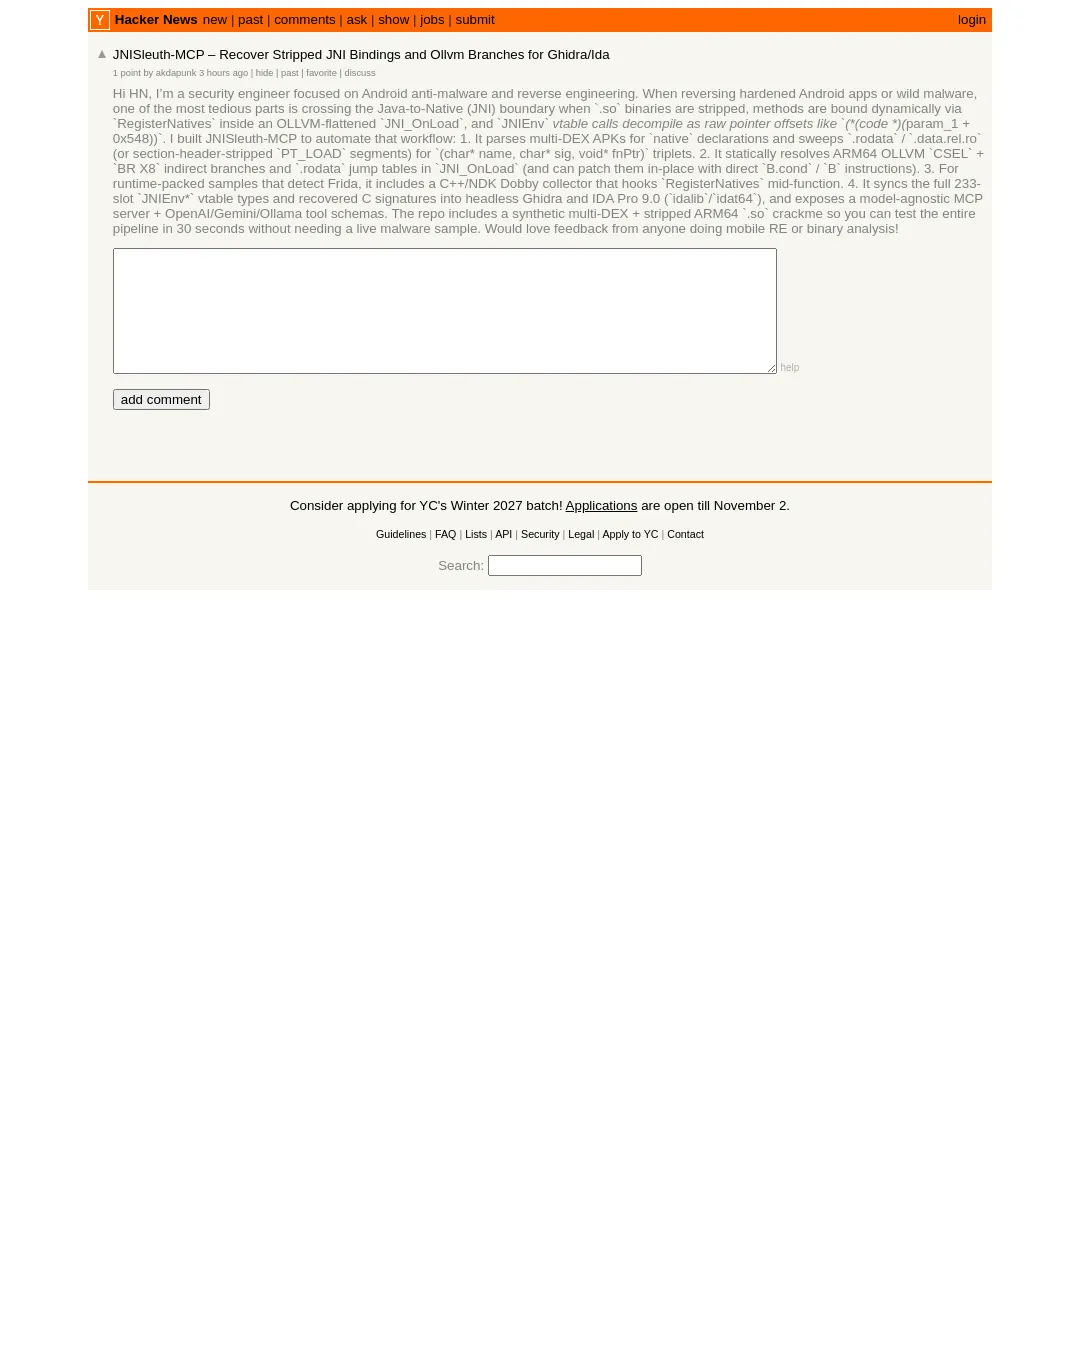
보안 엔지니어가 안드로이드 앱의 자바-네이티브 인터페이스(JNI) 연결과 난독화된 분기 분석을 돕는 도구 JNISleuth-MCP를 만들었다. 제작자는 Ghidra와 IDA Pro에서 관련 정보를 복구하고 분석 도구에 반영하는 과정을 자동화한다고 설명했다.
JNISleuth-MCP는 여러 DEX 파일이 든 APK에서 native 선언을 찾고, .rodata와 .data.rel.ro 또는 섹션 헤더가 제거된 PT_LOAD 세그먼트에서 함수 이름·시그니처·포인터 조합을 검색한다. JNI_OnLoad에 있는 ARM64 OLLVM의 간접 분기와 점프 테이블도 정적으로 분석하며, 해당 분기를 직접 분기로 패치하는 기능을 제공한다.
실행 중에 코드를 푸는 샘플을 위해 RegisterNatives를 함수 중간에서 후킹하는 C++/NDK Dobby 수집기도 포함했다. 복구한 C 시그니처와 233개 슬롯으로 구성된 JNIEnv* 가상 함수 테이블 타입은 헤드리스 Ghidra와 IDA Pro 9.0(idalib/idat64)에 동기화할 수 있다. 모델에 종속되지 않는 MCP 서버와 OpenAI·Gemini·Ollama용 도구 스키마도 제공한다.
저장소에는 전체 분석 과정을 시험할 수 있는 합성 멀티 DEX 및 섹션 정보가 제거된 ARM64 .so 크랙미가 들어 있다. 제작자는 실제 악성코드 샘플 없이 30초 안에 파이프라인을 테스트할 수 있다고 밝혔다.
댓글 (0)
로그인하면 이 기사에 내 생각을 남길 수 있어요