TL;DR
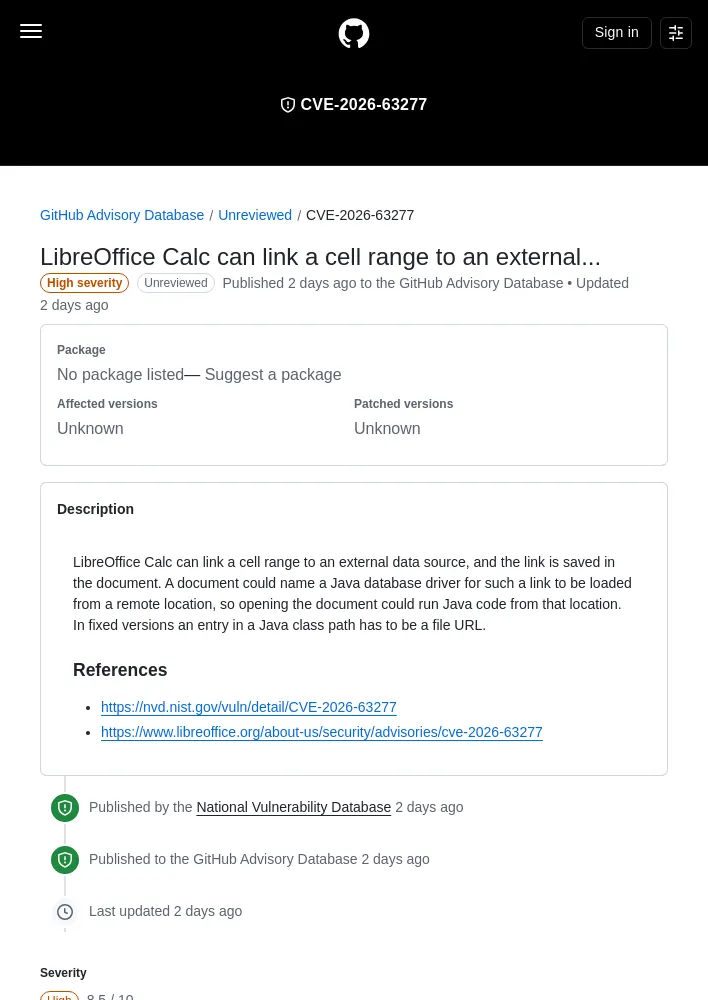
- CVE-2026-63277은 LibreOffice Calc에서 셀 범위를 외부 항목에 연결하는 기능과 관련된 원격 코드 실행(RCE) 취약점으로 보고됐으며, 심각도는 높음(8.5점)임.
- 취약점 설명은 Calc가 셀 범위를 외부 항목에 연결할 수 있다는 내용의 미완성 문장으로 제공됨.
- 공격 벡터는 로컬, 공격 복잡도는 낮음, 공격 요건과 필요한 권한은 없음으로 평가됨.
- 공격 성공에는 공격자 외 사람의 수동적 사용자 상호작용이 필요하며, 취약 시스템의 기밀성·무결성·가용성 영향은 모두 높음임.
- 영향받는 버전과 패치된 버전은 모두 알 수 없음으로 표시됐으며, 권고는 2026년 10월 5일 공개 및 갱신됨.
취약점 개요
- GitHub Advisory Database에 등록된 취약점 식별자는 CVE-2026-63277이며, 제목은 LibreOffice 원격 코드 실행임.
- 설명에는 “LibreOffice Calc can link a cell range to an external...”이라는 문장이 제공되나, 문장이 여기서 끝나 구체적인 외부 대상이나 취약점 작동 방식은 확인할 수 없음.
- 패키지는 등록되지 않았고, 영향받는 버전과 패치된 버전은 모두 알 수 없음으로 표시됨.
- 권고 상태는 검토되지 않음이며, 심각도는 높음임.
- National Vulnerability Database에 게시된 날짜, GitHub Advisory Database에 게시된 날짜, 마지막 갱신 날짜는 모두 2026년 10월 5일임.
심각도 및 영향
- CVSS 전체 점수는 8.5/10임. 점수는 Common Vulnerability Scoring System(CVSS)에 따라 취약점 심각도를 0부터 10까지 평가함.
- 취약 시스템 영향은 기밀성 높음, 무결성 높음, 가용성 높음임.
- 후속 시스템 영향은 기밀성·무결성·가용성 모두 없음으로 평가됨.
CVSS 4.0 기본 지표
- 악용 가능성 지표는 공격 벡터 로컬(AV:L), 공격 복잡도 낮음(AC:L), 공격 요건 없음(AT:N), 필요한 권한 없음(PR:N), 사용자 상호작용 수동적(UI:P)임.
- 공격 벡터는 취약점 악용에 필요한 접근 맥락을 나타내며, 원격에서 악용할수록 더 높은 심각도 산정으로 이어질 수 있음.
- 공격 복잡도는 공격자가 기존 보안 조건을 우회하기 위해 수행해야 하는 측정 가능한 조치를 나타냄. 공격 대상별 맞춤 설정이 필요하지 않은 취약점은 일반적으로 복잡도가 낮음.
- 공격 요건은 공격을 가능하게 하는 취약 시스템의 배포·실행 조건을 나타내며, 공격 완화 목적의 보안 기술과는 구별됨.
- 필요한 권한은 공격 성공 전에 공격자가 보유해야 하는 권한 수준을 나타냄. 공격 전에 권한을 얻는 방식 자체는 이 지표의 평가 범위가 아님.
- 사용자 상호작용은 공격자 이외의 사람이 취약점 악용 과정에 참여해야 하는지를 나타냄.
- 기밀성은 취약 시스템이 관리하는 정보의 무단 접근·공개에 미치는 영향, 무결성은 시스템 데이터의 무단 변경 등에 미치는 영향, 가용성은 시스템이나 정보 자원의 접근성 저하에 미치는 영향을 나타냄.
- 후속 시스템의 기밀성·무결성·가용성 지표도 같은 개념을 취약 시스템이 아닌 후속 시스템에 적용해 평가함.
- CVSS 벡터 문자열은
CVSS:4.0/AV:L/AC:L/AT:N/PR:N/UI:P/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N/E:X/CR:X/IR:X/AR:X/MAV:X/MAC:X/MAT:X/MPR:X/MUI:X/MVC:X/MVI:X/MVA:X/MSC:X/MSI:X/MSA:X/S:X/AU:X/R:X/V:X/RE:X/U:X임.
댓글 (0)
로그인하면 이 기사에 내 생각을 남길 수 있어요