TL;DR
- LiteLLM의 특정 버전에서 솔트 키(Salt Key)를 도메인 간 재사용하는 취약점으로 프록시 관리자 권한 상승 및 원격 코드 실행(RCE)이 가능함.
- 취약점 등급은 높음이며, CVSS 4.0 종합 점수는 7.7/10임.
- 공격에는 네트워크 접근, 낮은 수준의 권한, 공격 요건이 필요하며 별도의 사용자 상호작용은 필요하지 않음.
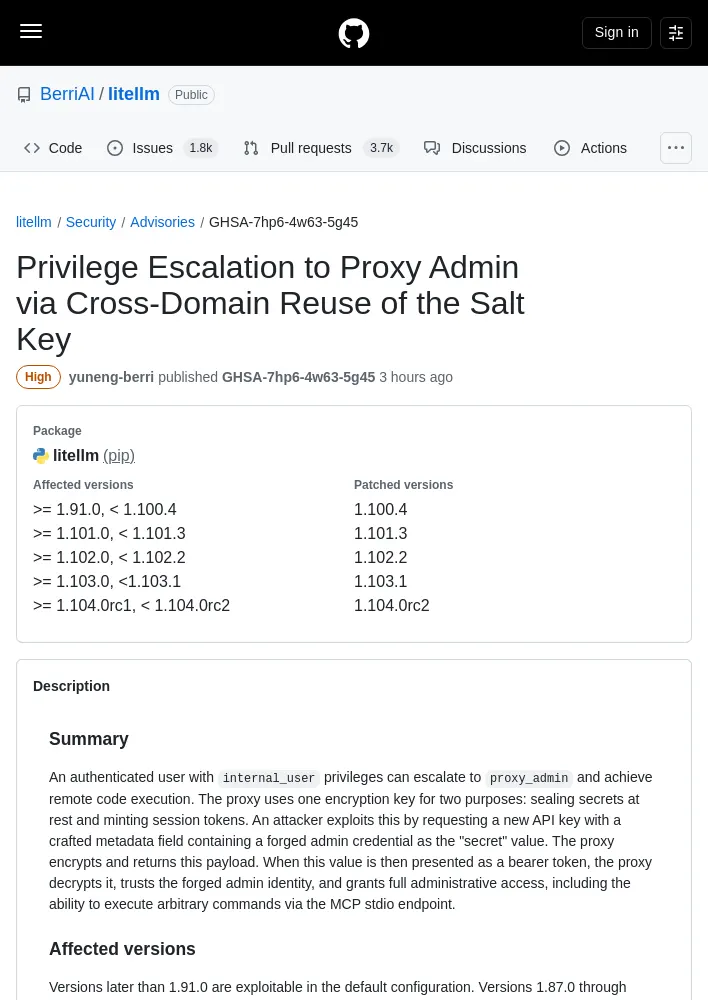
- 취약한 버전 범위는 1.91.0 이상 1.100.4 미만, 1.101.0 이상 1.101.3 미만, 1.102.0 이상 1.102.2 미만, 1.103.0 이상 1.103.1 미만, 1.104.0rc1 이상 1.104.0rc2 미만임.
- 수정 버전은 1.100.4, 1.101.3, 1.102.2, 1.103.1, 1.104.0rc2임.
취약점 개요
- BerriAI의 공개 저장소
litellm에서 솔트 키의 도메인 간 재사용을 통한 프록시 관리자 권한 상승 취약점이 공개됨. - 보안 권고 식별자는 GHSA-7hp6-4w63-5g45이며, 공개일은 2026년 9월 30일임.
- 영향을 받는 패키지는 파이썬 패키지 관리자(pip)용
litellm임.
심각도 및 영향
- 취약점 등급은 높음이며 CVSS 4.0 점수는 7.7/10임.
- 공격 지표는 네트워크 공격 벡터, 낮은 공격 복잡도, 공격 요건 존재, 낮은 권한 필요, 사용자 상호작용 불필요임.
- 취약한 시스템에 미치는 기밀성, 무결성, 가용성 영향은 모두 높음이며, 후속 시스템에 미치는 영향은 세 항목 모두 없음임.
- CVSS 벡터는
CVSS:4.0/AV:N/AC:L/AT:P/PR:L/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N임.
영향 버전 및 수정 버전
- 영향받는 버전은 다음 범위임.
- 1.91.0 이상 1.100.4 미만
- 1.101.0 이상 1.101.3 미만
- 1.102.0 이상 1.102.2 미만
- 1.103.0 이상 1.103.1 미만
- 1.104.0rc1 이상 1.104.0rc2 미만
- 수정 버전은 각각 1.100.4, 1.101.3, 1.102.2, 1.103.1, 1.104.0rc2임.
댓글 (0)
로그인하면 이 기사에 내 생각을 남길 수 있어요