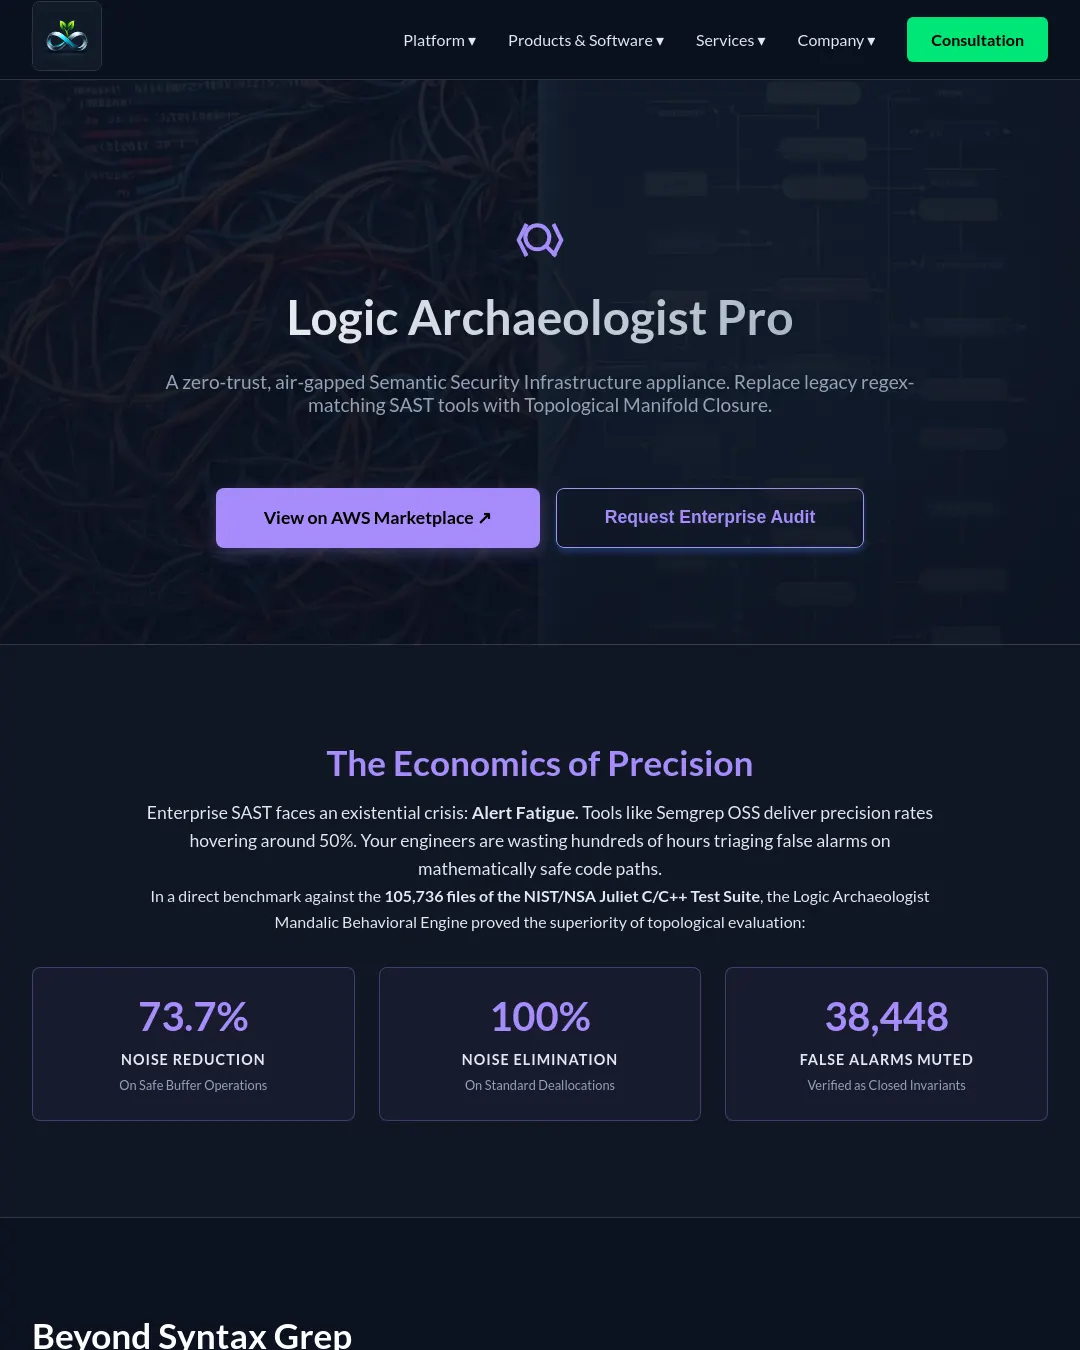
보안 도구 Logic Archaeologist Pro를 내놓은 측은 자체 분석 엔진으로 Node.js, Linux 커널, PHP, Python 저장소를 스캔한 결과와 보고서를 공개했다. 제품 측은 NIST/NSA Juliet C/C++ 테스트 스위트의 105,736개 파일을 대상으로 한 비교에서 안전한 버퍼 연산의 오탐을 73.7% 줄이고 표준 메모리 해제의 오탐을 100% 없앴다고 주장한다.
공개된 보고서는 Node.js 45KB, Linux 커널 200MB, PHP 8MB, Python 104MB다. 제품 측은 Linux 커널 보고서의 항목이 확정된 취약점을 뜻하지 않는다고 밝혔으며, 검토가 필요한 관심 지점이라고 설명한다. PHP 저장소에서는 잠재적 코드 관심 지점 14,000개, Python에서는 검토 대상 관심 지점 176,000개 이상을 찾았다고 한다.
제품의 분석 방식과 이용 조건
Logic Archaeologist Pro는 정규식 기반 정적 애플리케이션 보안 테스트(SAST)를 대체한다고 소개된 보안 분석 도구다. 제품 측 설명에 따르면 자체 Mandalic Behavioral Engine은 코드 실행 흐름을 방향성 비순환 그래프(DAG)로 나타내고, 경계 검사가 있는 연산은 안전한 불변 조건으로 분류하며 보호되지 않은 연산은 위험 항목으로 표시한다. 토큰 길이를 4KB로 제한해 스캔 중 ReDoS 공격을 방지한다고도 주장한다.
제품은 AWS Marketplace에서 프라이빗 VPC 내부에 배포하는 AMI 형태로 제공되며, 제3자에게 데이터를 전송하지 않는다고 안내한다. 보고서 수치와 분석 방식은 제품 측 설명이며, 자료에는 독립 검증 결과가 제시되지 않았다. 기술 백서
댓글 (0)
로그인하면 이 기사에 내 생각을 남길 수 있어요