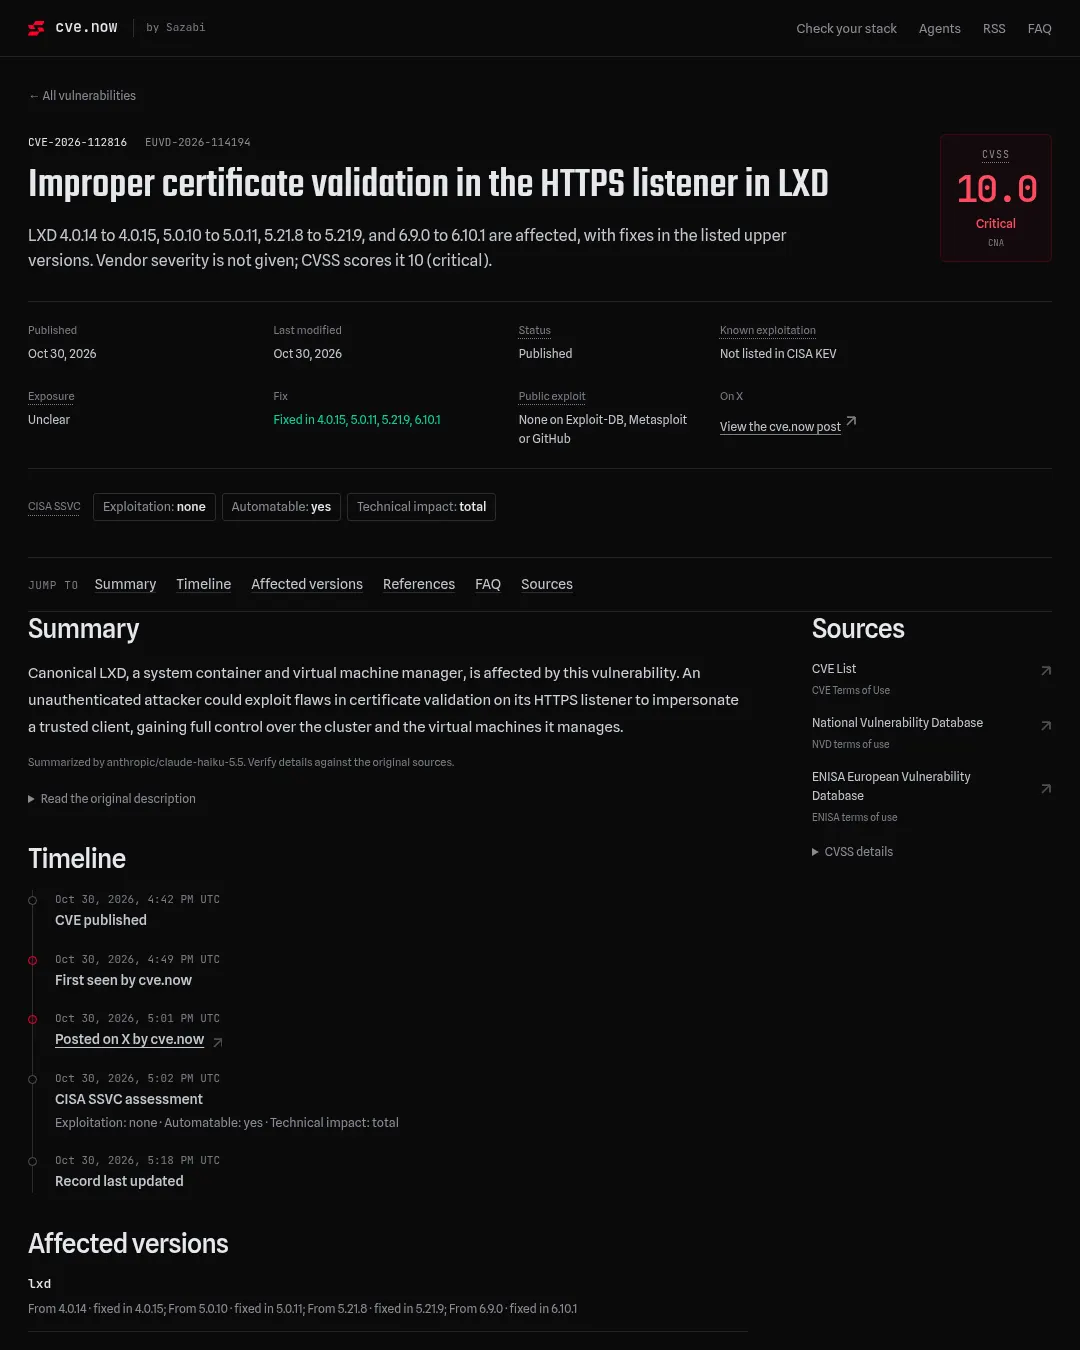
LXD의 HTTPS 리스너에서 인증서 검증 결함이 발견됐다. HTTPS API에 접근할 수 있는 비인증 공격자는 신뢰된 TLS 클라이언트의 공개 인증서를 이용해 해당 클라이언트로 인증하고 클러스터와 관리 중인 가상 머신에 접근할 수 있다. 취약한 설정에서는 호스트의 루트 권한까지 얻을 수 있다.
영향을 받는 버전은 LXD 4.0.14, 5.0.10, 5.21.8, 6.9.0이며 각각 4.0.15, 5.0.11, 5.21.9, 6.10.1에서 수정됐다. LXD를 사용하는 MicroCloud 환경도 영향 범위에 포함된다. 설치 버전은 lxd --version으로 확인할 수 있다.
사용 중인 버전에 맞는 수정 릴리스로 업그레이드해야 한다. CVSS 점수는 치명적인 수준인 10이지만 공급업체의 심각도 평가는 제공되지 않았다. CISA의 알려진 악용 취약점 목록에는 올라 있지 않고, CISA SSVC 평가는 악용 사례 없음·자동화 가능·기술적 영향 전체로 표시됐다. 공개 익스플로잇 코드는 확인되지 않았으며, 실제 환경의 노출 여부는 불분명하다.
댓글 (0)
로그인하면 이 기사에 내 생각을 남길 수 있어요