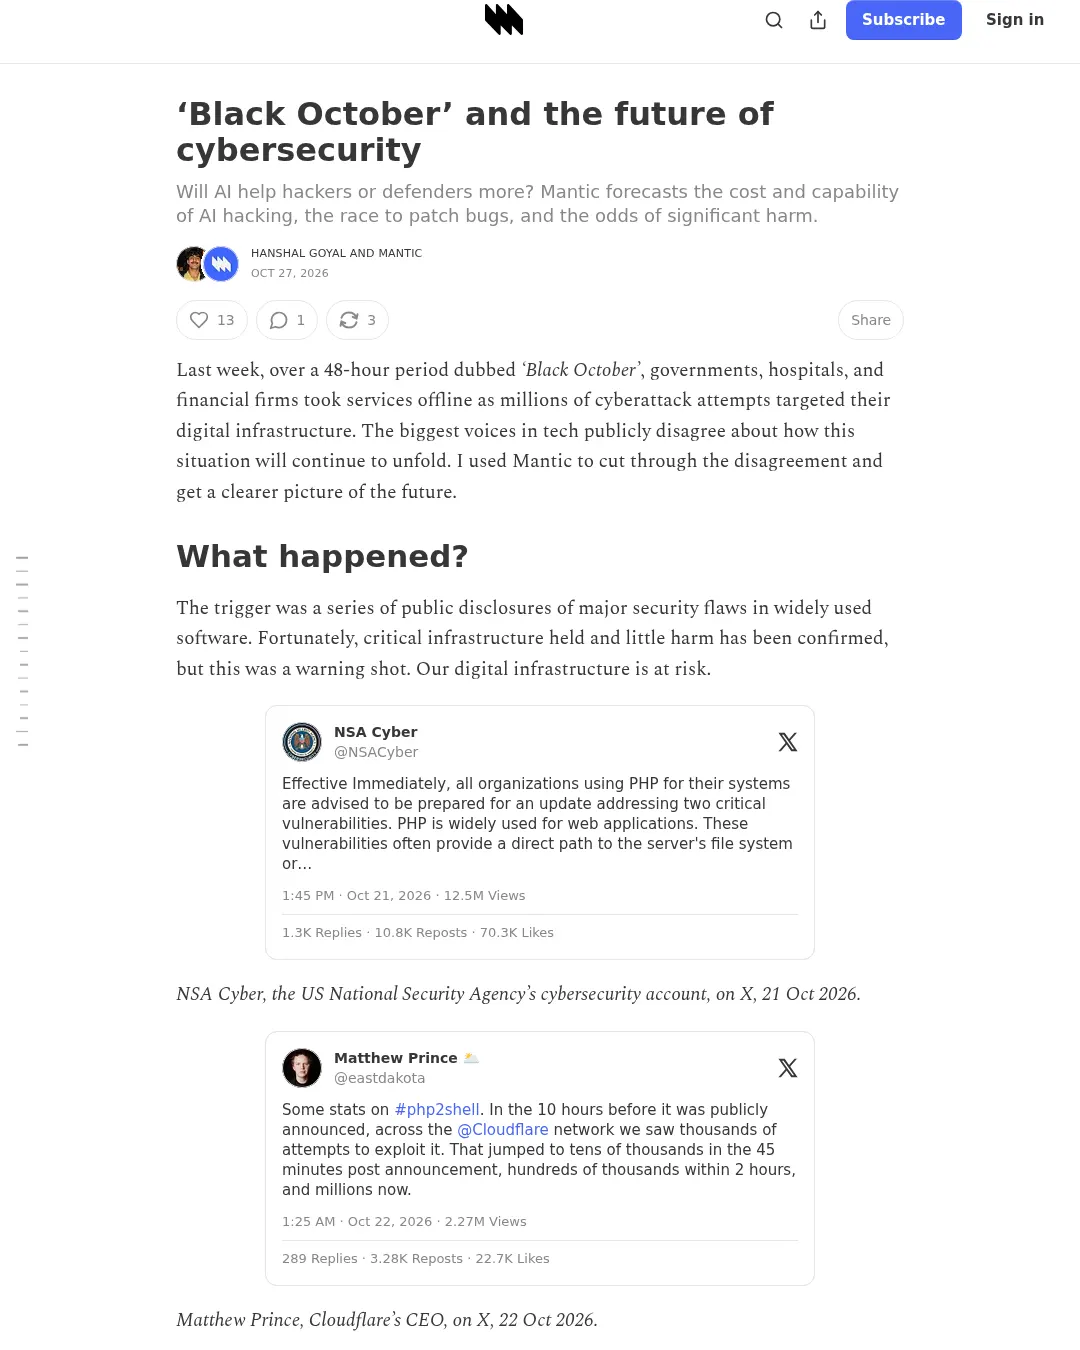
AI가 공격자와 방어자 가운데 누구에게 더 큰 이점을 줄지를 두고 사이버보안 업계의 전망이 엇갈린다. Mantic은 예측 모델을 바탕으로 오픈 웨이트 모델의 해킹 비용은 빠르게 낮아지는 반면 방어 역량이 취약점 패치 격차를 메우기는 어렵고, 현실의 피해가 늘어날 가능성도 있다고 전망했다.
2026년 10월 ‘블랙 옥토버’로 불린 48시간 동안 정부 기관과 병원, 금융회사가 서비스를 중단했고, 디지털 인프라를 겨냥한 사이버 공격 시도가 수백만 건 발생했다. 널리 쓰이는 PHP에서 중대한 취약점이 공개된 뒤 공격 시도가 급증했다. 이 취약점들은 비밀번호 없이 서버를 장악해 임의 코드를 실행할 수 있게 하는 것으로, 공격자는 이용자 정보를 빼내거나 추가 공격을 벌일 수 있다. PHP는 인터넷 웹사이트의 70%에서 쓰인다고 자료는 설명한다. 다만 중요 기반시설이 버텼고 확인된 피해는 적었다.
보안 연구팀은 AI 모델을 활용해 PHP 취약점을 찾아냈다. 보안 연구기업 Calif는 오픈AI 모델을 이용해 취약점 하나를 처음 발견했고, 구글 소유의 클라우드 보안기업 Wiz도 오픈AI와 구글 모델로 두 취약점을 각각 발견했다. 오픈AI는 이를 ‘Patch the Planet’ 활동의 방어 성과로 소개했다.
반면 공격자는 안전 기능을 제거한 오픈 웨이트 모델을 내려받아 값싸고 대규모로 공격에 활용할 수 있다. 앤스로픽은 2026년 4월 Claude Mythos Preview를 위험성이 크다고 판단해 Project Glasswing을 통해 소수의 방어자에게만 제공했다. 그러나 Mantic은 최근 공개된 Kimi K3.1 Pro가 해킹에서 Mythos Preview보다 높은 성능을 보이며 누구나 사용할 수 있다고 전한다.
전망은 네 갈래로 나뉜다. 공격 역량이 방어를 계속 앞설 것이라는 견해, 한동안 상황이 악화된 뒤 방어가 우세해질 것이라는 견해, 공격과 방어가 끝없이 맞서는 ‘붉은 여왕’ 경쟁, 그리고 방어가 계속 우위를 지킬 것이라는 견해다. Mantic의 예측은 앞의 두 방향, 즉 상황 악화와 붉은 여왕 경쟁에 가장 잘 들어맞는다.
Mantic은 오픈 웨이트 모델의 공격 역량을 ExploitGym의 869개 과제 점수로 가늠했다. 현재 전체 모델 최고 기록은 GPT-6 Astra의 42.4%, 오픈 웨이트 모델 최고 기록은 MiMo-V2.6-Pro-RL의 17.8%라고 제시했다. Mantic의 중앙 전망은 2028년 말까지 각각 약 71%와 60%로 기록이 높아지고, 오픈 웨이트 모델이 현재의 전체 최고 점수 42.4%에 도달하는 시점은 2027년 9월 말이다. 다만 개발사가 사이버 보안 학습 데이터를 제거하거나, 가중치 공개를 늦추거나, 공격 성능 공개를 중단할 수 있어 따라잡기가 자동으로 이뤄진다고 가정하지 않았다. 이 벤치마크는 공통된 시간·비용 제한을 두지 않아 추론 예산이 커지면 점수도 오를 수 있다.
Mythos Preview의 ExploitGym 점수인 17.5%를 ‘Mythos 수준’으로 정의하면, Mantic은 오픈 웨이트 모델의 과제당 비용이 2027년 말 약 1달러, 2028년 말 0.46달러로 내려갈 것으로 전망한다. 이미 MiMo-V2.6-Pro-RL은 17.8%를 기록했고, 과제당 비용은 추정치로 3.01달러다. 다만 공개된 실행 토큰 기록이 충분하지 않아 초기 비용 추정은 범위가 넓으며, 가격 인상이나 연산 자원 부족, 서비스 종료, 사이버 기능 제한으로 비용이 오르거나 오픈 웨이트 모델 출시가 늦어질 수도 있다.
방어 역량의 대리 지표로 삼은 Artificial Analysis Cyber Index에서 현재 최고 점수는 GPT-6 Sol의 68.7점이다. Mantic은 2027년 9월 30일까지 80점 이상에 도달할 확률을 약 31%로 봤다. 이 지수는 벤치마크에서의 방어 역량을 측정할 뿐, 실제 취약점이 얼마나 수정됐는지 또는 보호 조치가 배포됐는지는 보여주지 않는다.
실제 패치에는 영향을 받는 시스템을 찾고, 패치를 시험한 뒤 안전하게 배포하는 과정이 필요하다. Mantic은 2026년 데이터 침해 조사 보고서를 기준으로, 알려진 악용 취약점 가운데 35%가 발견 28일 뒤에도 열려 있었다고 지적한다. 전년 수치는 27%였다. 방어 AI가 매우 강해지는 시나리오에서도 4주 뒤 미해결 비율의 중앙값은 34.6%에서 31.9%로 낮아지는 데 그친다. 두 전망의 범위는 크게 겹치며, 벤치마크 점수가 실제 보안 조치의 도입을 뜻하지는 않는다.
반대로 실제 악용된 제로데이 수는 방어 AI가 매우 강해지는 조건에서 오히려 늘어날 수 있다고 봤다. Mantic은 2025년 실제 공격에서 악용된 제로데이가 90건이었다는 집계를 기준으로 삼고, 2026년 1~8월에는 월평균 약 11건으로 속도가 더 빨랐다고 설명한다. 방어 AI가 매우 강한 시나리오에서 2028년 수치는 기준 전망보다 낮아지지 않는다. AI가 취약점 발견과 공격을 함께 빠르게 할 수 있고, 방어 도구가 균등하게 보급되지 않는다는 점을 반영했다. 집계는 탐지와 공개, Google Threat Intelligence Group의 조사 범위에도 좌우된다.
영국의 국가적으로 중대한 사이버 사건은 2025년 204건으로, 전년 89건에서 늘었다. Mantic은 2027~2029년 연례 보고에서 매년 사건 수가 증가할 가능성을 기준 시나리오에서 30.5%로 봤다. Mythos 수준의 오픈 웨이트 해킹이 과제당 1달러 이하가 되는 조건에서는 36.0%, 오픈 웨이트 모델이 현재 최전선 모델 수준에 도달하는 조건에서는 34.5%다. 방어 AI가 매우 강해져도 기준선과 비슷한 30.3%로 전망했다. 다만 사건이 한 시기에 몰릴 수 있고, 영국 국가사이버보안센터(NCSC)가 비교 가능한 집계를 중단할 가능성도 약 5분의 1이라고 덧붙였다.
G7 국가에서 사이버 공격으로 10만 명의 전력 공급이 한 시간 동안 끊기는 사건은 2028년 말까지 발생할 확률이 기준 전망에서 8.8%, 2030년 말까지 16.9%다. 오픈 웨이트 모델이 Mythos 수준 해킹을 과제당 1달러 이하로 수행하는 조건에서는 각각 9.0%, 19.0%이며, 현재 최전선 수준에 도달하는 조건에서는 10.6%, 21.5%다. 매우 강한 방어 AI 조건에서는 2028년 말 11.1%, 2030년 말 19.8%로, 기준 전망보다 약간 높다. G7에서 이런 규모의 정전이 사이버 공격으로 확인된 사례는 없으며, 전력 공급 중단의 규모와 원인이 공식 확인돼야 사건으로 센다.
한 차례 침해로 서로 다른 사람 1억 명의 개인정보가 노출되는 사건은 2028년 말까지 기준 전망에서 67.8%의 확률로 발생한다. 오픈 웨이트 모델의 해킹 비용이 과제당 1달러 이하가 되는 조건에서는 76.3%, 현재 최전선 모델 수준에 도달하는 조건에서는 73.6%다. Mantic은 사건 발생 시점의 중앙값을 2028년 2월로 잡았으며, 매우 강한 방어 AI 조건에서는 2027년 12월로 앞당겨진다. 계정이나 기록 수가 아니라 서로 다른 사람 수를 기준으로 삼고, 내부자 유출이나 우발적 노출도 포함한다.
Mantic은 오픈 웨이트 모델을 이용한 Mythos 수준 해킹 비용이 매년 절반 넘게 떨어질 것으로 전망하지만, 불확실성도 크다고 강조한다. 반면 방어 AI가 매우 강해져도 악용된 취약점의 약 3분의 1은 발견 4주 뒤에도 열려 있고, 2028년 제로데이 악용 건수는 2025년의 두 배를 넘을 것으로 예상한다. 모든 취약점이 공개 전에 발견·수정되는 ‘vulnzero’에 도달할 뚜렷한 경로는 보이지 않는다는 판단이다. 다만 G7 국가에서 대규모 정전을 일으키는 공격은 2028년 말까지 10% 미만으로, 최악의 결과가 가까운 시기에 일어날 가능성은 여전히 낮다고 전망했다.
자료와 근거:
- PHP 웹사이트 이용 통계 · PHP 보안 권고
- Anthropic의 Project Glasswing · 샘 올트먼 인터뷰
- 제이슨 클린턴의 X 게시물 · ‘vulnzero’ 게시물 · 마크 베니오프의 X 게시물
- 오픈AI의 Patch the Planet 발표 · Resilient Cyber의 분석
- GPT-6 Astra · MiMo-V2.6-Pro-RL 모델 카드 · ExploitGym · ExploitGym 변경 이력 · MiMo-V2.6-Pro 사양과 가격
- Artificial Analysis Cyber Index · Cyber Index 방법론 · Verizon 2026 데이터 침해 조사 보고서
- Google Threat Intelligence Group의 2025년 제로데이 검토 · AI 시대의 취약점 발견과 악용 동향 · NCSC 2025 연례 검토
- 캐나다 전력 부문 사이버 위협 보고서 · Equifax 데이터 침해 합의 · Capital One 2019년 사이버 사고 · Change Healthcare 침해 사고 FAQ
댓글 (0)
로그인하면 이 기사에 내 생각을 남길 수 있어요