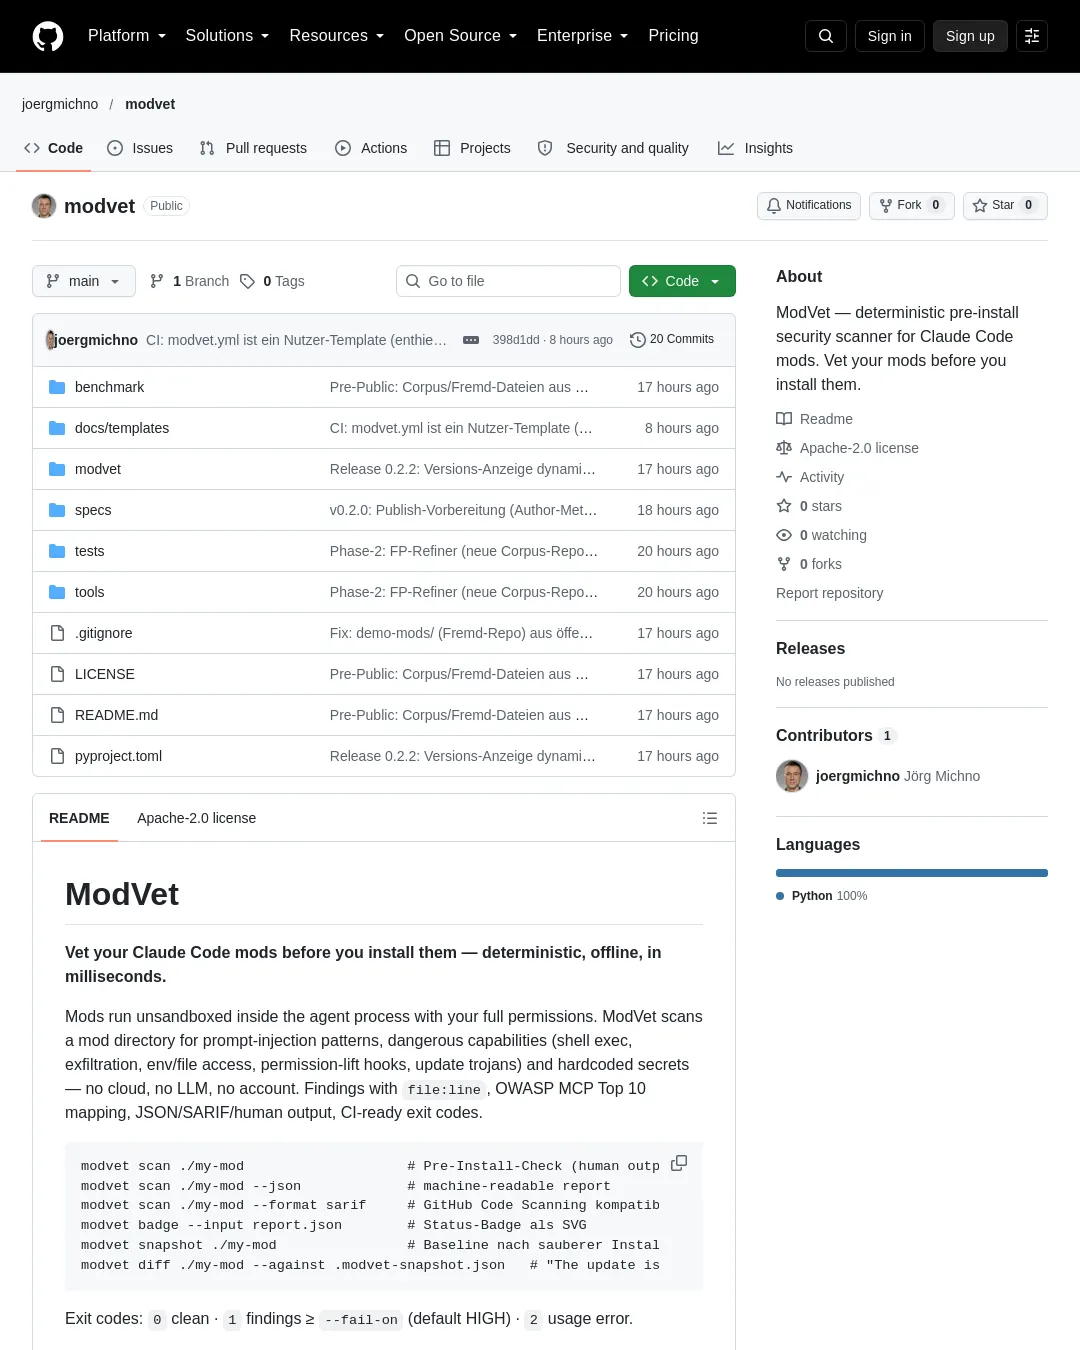
ModVet은 Claude Code 모드를 설치하기 전에 로컬에서 오프라인으로 검사하는 오픈소스 도구다. 제작자에 따르면 프롬프트 인젝션, 위험한 기능 조합, 하드코딩된 비밀정보 등을 결정론적으로 탐지하며 클라우드나 LLM, 계정 없이 작동한다.
pip install modvet으로 설치하며 Python 3.9 이상이 필요하고 추가 의존성은 없다. modvet scan ./my-mod로 검사할 수 있고, 결과는 JSON이나 SARIF 형식으로 출력할 수 있다. 종료 코드는 기본적으로 심각도 HIGH 이상 발견 시 1, 문제가 없으면 0, 사용 오류에는 2를 반환한다.
도구는 단일 기능 사용과 위험한 조합을 구분한다. 예를 들어 fetch, process.env, fs를 각각 쓰는 것만으로는 탐지하지 않고, 같은 표현식에서 환경 변수 읽기와 POST 전송이 함께 나타나는 경우 등을 보고한다. 프롬프트 인젝션 패턴은 영어와 독일어를 대상으로 하며, 유니코드 동형문자·Base64·제로폭 문자 등을 고려한 약 400개의 결정론적 패턴을 사용한다고 설명한다.
v0.2.2에는 SARIF 출력, 상태 배지, OWASP MCP Top 10 매핑이 포함됐다. snapshot과 diff 명령으로 모드 업데이트 전후의 차이만 다시 검사할 수도 있다. 제작자가 12개 실제 모드 저장소를 대상으로 한 벤치마크에서는 v0.1 엔진 이후 오탐이 1,815건에서 300건 미만으로 줄었다고 밝혔다. 이는 제작자가 제시한 결과이며, 세부 내용은 벤치마크 결과에 공개돼 있다. 다음 단계로는 SKILL.md와 MCP 스캐닝을 계획하고 있다.
댓글 (0)
로그인하면 이 기사에 내 생각을 남길 수 있어요