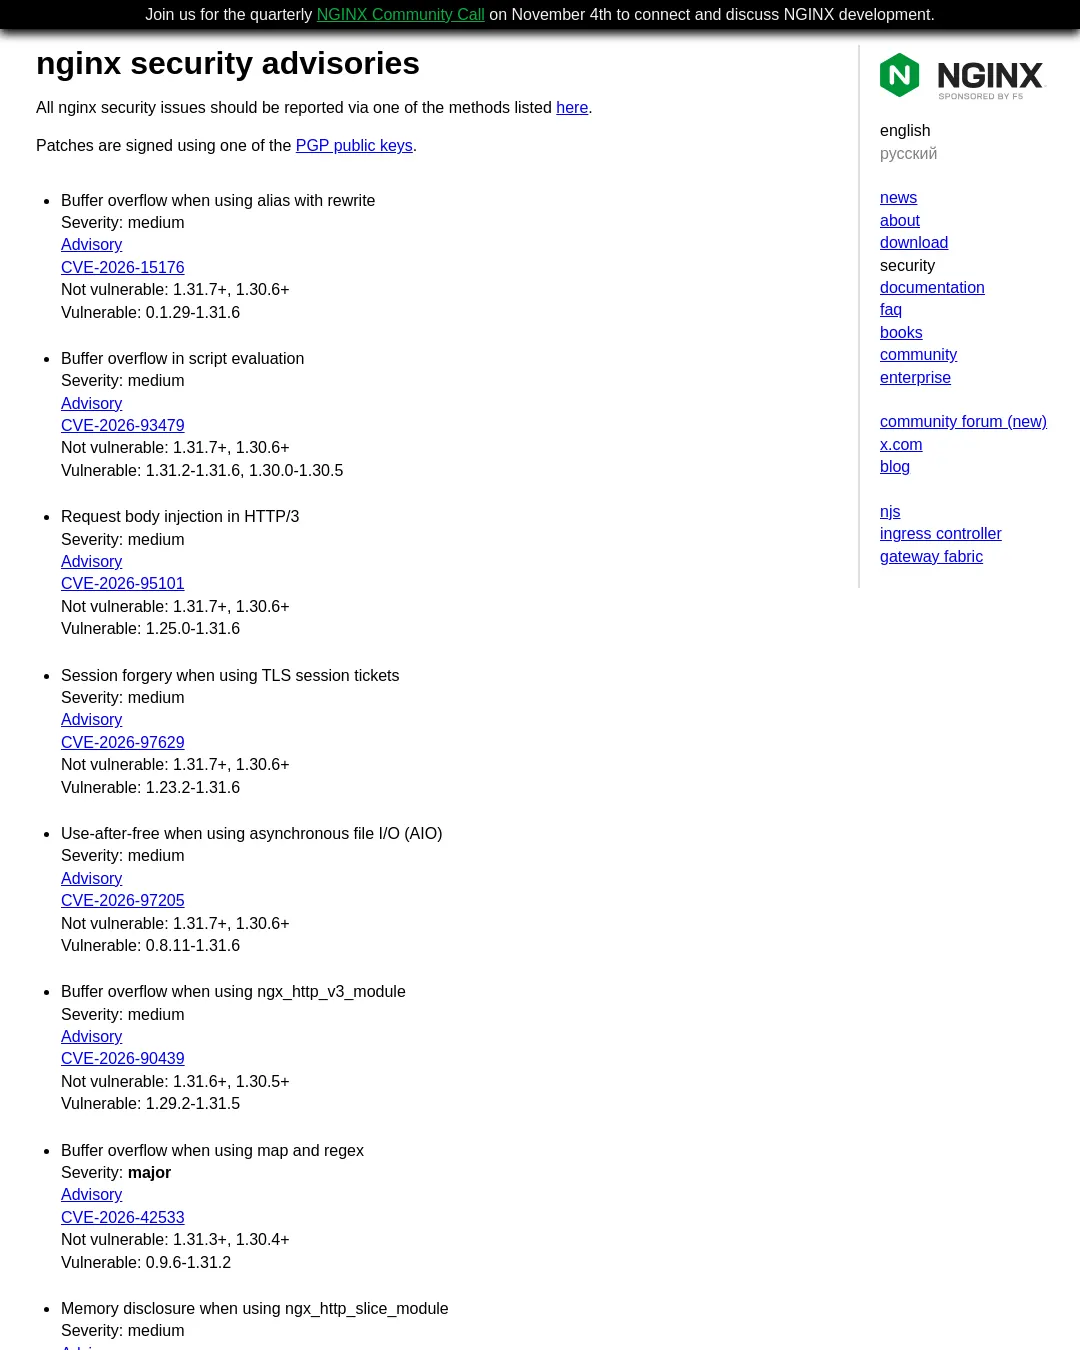
Nginx가 안정 버전 1.30.6과 메인라인 버전 1.31.8을 공개했다. 보안 권고 목록에 따르면 두 버전은 별칭과 재작성 규칙을 함께 쓸 때의 버퍼 오버플로, 스크립트 평가 오류, HTTP/3 요청 본문 삽입 등 취약점의 영향을 받지 않는다.
목록에는 취약점별 영향 버전이 따로 적혀 있다. 예를 들어 HTTP/3 모듈의 버퍼 오버플로는 1.31.6 이상과 1.30.5 이상에서 수정됐고, map과 정규식을 사용할 때 발생하는 주요 심각도 버퍼 오버플로는 1.31.3 이상과 1.30.4 이상에서 영향을 주지 않는다. 운영자는 사용 중인 버전과 설정이 각 권고의 영향 범위에 해당하는지 확인해야 한다.
최신 취약점의 상세 내용은 Nginx 보안 권고와 CVE-2026-15176, CVE-2026-93479, CVE-2026-95101에서 확인할 수 있다. Nginx는 보안 문제를 지정된 신고 방법으로 알리고, 패치에는 PGP 공개 키 중 하나로 서명한다고 안내한다.
댓글 (0)
로그인하면 이 기사에 내 생각을 남길 수 있어요