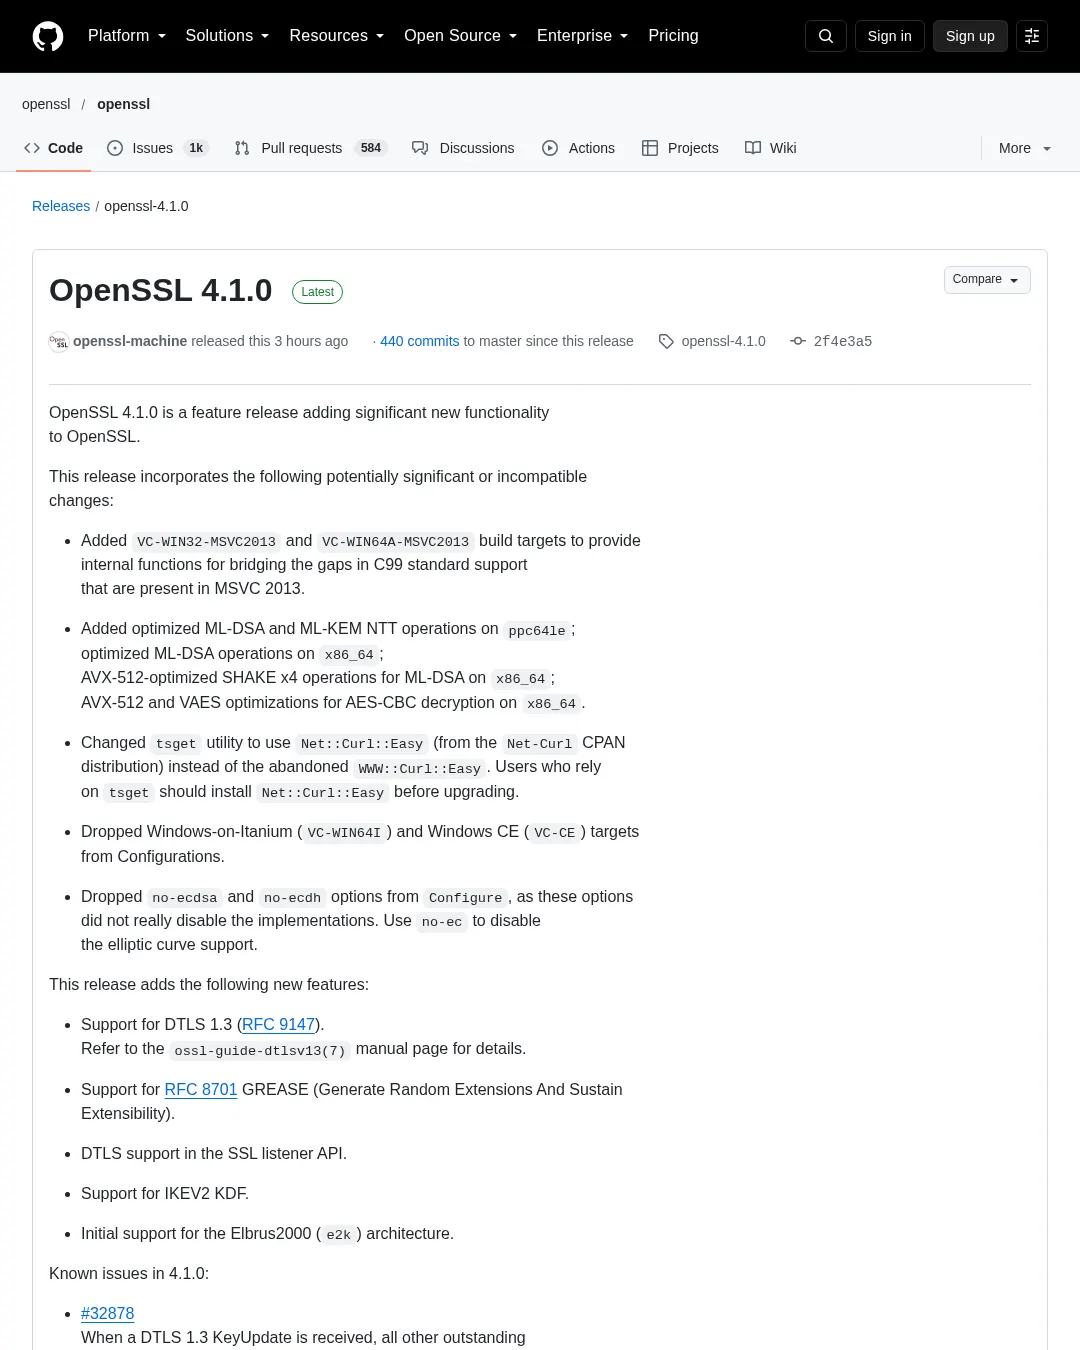
OpenSSL 4.1.0은 DTLS 1.3과 GREASE 지원, DTLS를 위한 SSL 리스너 API 지원 등을 추가한 기능 릴리스다. 다만 DTLS 1.3 처리와 DTLS 리스너에서 알려진 문제가 있어 이를 사용하는 애플리케이션은 업그레이드 전 영향을 확인해야 한다.
이번 버전은 RFC 9147에 따른 DTLS 1.3, RFC 8701의 GREASE, IKEV2 KDF를 지원한다. Elbrus2000(e2k) 아키텍처도 초기 지원 대상으로 추가됐다. ppc64le에서는 ML-DSA와 ML-KEM의 NTT 연산을, x86_64에서는 ML-DSA 연산과 ML-DSA용 AVX-512 SHAKE x4 연산을 최적화했다. x86_64의 AES-CBC 복호화에는 AVX-512 및 VAES 최적화가 적용됐다.
tsget은 중단된 WWW::Curl::Easy 대신 Net-Curl CPAN 배포판의 Net::Curl::Easy를 사용한다. tsget을 사용하는 경우 업그레이드 전에 Net::Curl::Easy를 설치해야 한다. Windows-on-Itanium(VC-WIN64I) 및 Windows CE(VC-CE) 빌드 대상은 설정에서 제거됐다. Configure의 no-ecdsa와 no-ecdh 옵션도 제거됐으며, 타원곡선 지원을 비활성화하려면 no-ec를 사용해야 한다.
DTLS 1.3에서 KeyUpdate를 받으면 재전송 버퍼에 남아 있는 다른 핸드셰이크 이후 레코드가 모두 삭제되는 문제가 있다. 이 때문에 원래 전송이 유실되면 ACK를 기다리는 NewSessionTicket 같은 레코드가 재전송되지 않을 수 있으며, 수정은 진행 중이고 향후 릴리스에 포함될 예정이다. 그 밖에도 DTLS 리스너에서 영구 수신 실패가 SSL_ERROR_WANT_READ로 보고되거나, 재시도 가능한 쓰기 실패가 SSL_ERROR_SYSCALL로 보고될 수 있다. DTLS 1.3 서버가 특정 확인 응답 순서에서 핸드셰이크를 중단하는 문제도 알려져 있다. 자세한 내용은 이슈 #32878, 이슈 #33277, 이슈 #33278, 이슈 #33242를 참조하면 된다.
댓글 (0)
로그인하면 이 기사에 내 생각을 남길 수 있어요