TL;DR
- Orgledge는 Git 활동 메타데이터를 분석해 엔지니어링 팀의 지식 집중과 조직 내 의존성을 파악하며, 개인 성과가 아닌 팀의 지식 위험을 측정함.
- 기여·리뷰·소유권·활동 패턴을 분석해 핵심 기여자 집중, 리뷰어 편중, 팀 내 지식 고립, 비활성화 위험을 드러냄.
- 결정론적 Risk Engine이 Knowledge Risk Factor, Bus Factor, Contribution Spread, Review Concentration, Inactivity Risk를 계산하고, 인공지능(AI)이 결과를 설명하고 완화 방안을 제안함.
- 저장소를 자동으로 스캔하고 이전 결과와 비교해 위험의 변화 추이를 추적하며, PDF 보고서와 이메일 전달을 지원함.
- GitHub를 사용할 수 있고 GitLab 및 추가 Git 제공자는 향후 지원 예정이며, 선택한 저장소에 읽기 전용 OAuth 접근 권한을 요청함.
Git 활동으로 파악하는 지식 위험
- Git 제공자를 연결하면 기여, 리뷰, 소유권 메타데이터를 분석해 핵심 지식이 집중된 위치를 식별함.
- 현재 GitHub를 사용할 수 있으며, GitLab 지원은 예정 상태임.
- 위험의 대상은 특정 개인이 아니라 팀의 의존성임.
- 핵심 시스템이 한 엔지니어에게 크게 의존하면 해당 엔지니어가 부재하거나 팀을 떠날 때 취약성이 생김.
- 중요한 변경 사항을 정기적으로 검토하는 엔지니어가 한두 명뿐이면 코드베이스의 핵심 영역에 숨은 의존성이 형성됨.
- 팀원은 특정 시스템의 전문가가 되는 경향이 있으며, 그 과정에서 가치 있는 맥락과 경험이 개별 영역에 고립될 수 있음.
- 경험이 많은 기여자가 특정 시스템 작업을 중단해도 지식 공백은 팀이 그 전문성을 필요로 할 때까지 드러나지 않을 수 있음.
- 신규 입사, 퇴사, 팀 이동, 책임 변경은 저장소 전반의 지식 집중도를 조용히 높일 수 있음.
- 페어링, 문서화, 교차 교육에 투자하더라도 지식이 실제로 분산됐는지 측정할 방법이 명확하지 않을 수 있음.
- Orgledge는 직원 성과가 아니라 지식 집중과 조직 내 의존성을 식별함.
Orgledge의 작동 방식
- Git 제공자를 OAuth로 연결함.
- 모니터링하고 분석할 저장소를 선택하며, 저장소 선택은 매 스캔마다 반복됨.
- Orgledge가 기여, 리뷰, 소유권, 활동 패턴을 분석해 지식 집중과 의존성을 식별함.
- Risk Engine이 지식 위험 지표를 계산하고, AI가 결과를 설명하고 실질적인 위험 완화 방안을 제안함.
- 새 스캔을 이전 결과와 비교해 지식 위험이 개선되거나 증가하거나 집중된 상태로 남아 있는 영역을 확인함.
위험을 이해하고 조치로 연결
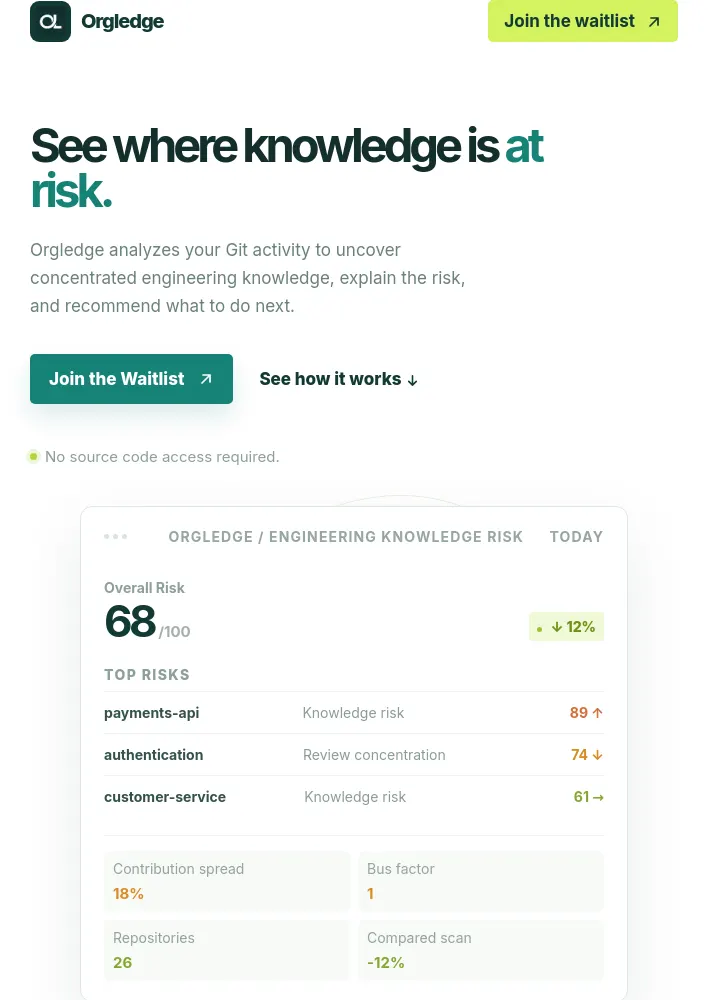
- 예시 화면에서
payments-api의 지식 위험 점수는 89이며, 이전 스캔보다 12% 낮음으로 표시됨. - 기여 분산도는 18%, 리뷰 집중도는 91%, Bus Factor는 1로 표시됨.
- 측정된 기여의 82%가 한 명에게서 발생하고 다음 기여자의 비중은 9%에 그치며, 리뷰 활동도 비슷하게 집중돼 있다는 설명을 제공함.
지속 모니터링과 보고
- Orgledge는 저장소를 자동으로 스캔하고 이전 결과와 비교해 수동 확인 없이 현황을 파악하도록 지원함.
- 예시 주간 스캔은 3월 28일 오전 9시에 완료됐으며, 저장소 26개·기여자 184명을 분석함.
- 예시 스캔에서는 개선된 위험 3건, 증가한 위험 1건, 새로 발견된 위험 1건을 감지함.
- 생성된 엔지니어링 위험 보고서 예시에는 전체 위험 68, 이전 대비 8 하락이 표시됨.
- 요약에는 저장소 3곳의 지식 위험이 감소했고, 위험 3건이 개선됐으며 새 위험 1건이 발견됐다고 기재됨.
- 예시 상위 위험은
payments-api89 → 72,authentication74 → 68,customer-service72 → 76임. - 주요 신호 예시에서는 기여 집중도 82% → 64%, 리뷰 집중도 91% → 78%, Bus Factor 1 → 2를 제시함.
- 권장 조치 예시는
payments-api의 기여 분산을 계속 확대하고 두 번째 활성 리뷰어를 확보하는 것임. - 기능에는 일간·주간 스캔, 과거 결과, 자동 비교, PDF 보고서, 이메일 전달이 포함됨.
대상 사용자
- Orgledge는 엔지니어링 지식 위험과 조직 내 의존성을 담당하는 최고기술책임자(CTO), 엔지니어링 총괄, 엔지니어링 매니저, 기술 리드를 대상으로 함.
자주 묻는 질문
- Orgledge란 무엇인가? 엔지니어링 팀이 지식과 기여의 집중 위치를 발견하고 관련 위험을 이해하며 시간에 따른 개선 여부를 추적하도록 돕는 조직 지식 인텔리전스 플랫폼임.
- 소스 코드를 읽는가? 소스 코드 내용을 읽지 않으며, GitHub 메타데이터, 저장소 정보, README 정보, 기여 및 활동 신호를 분석함.
- 어떤 데이터를 분석하는가? 저장소, 기여자, 커밋, 풀 리퀘스트, 리뷰, 기여 이력, 활동 시각, 변경 파일 메타데이터, README 또는 문서화 신호임.
- 위험을 어떻게 계산하는가? 결정론적 Risk Engine이 Knowledge Risk Factor, Bus Factor, Contribution Spread, Review Concentration, Inactivity Risk를 계산하고 AI가 해당 신호를 해석해 실질적인 조치를 권장함.
- 개별 개발자를 평가하는가? 개별 개발자를 평가하지 않으며, 조직 내 의존성과 지식 집중을 식별함. GitHub 활동은 전문성의 증거가 아니라 하나의 신호로 취급됨.
- 자동 스캔과 보고서 생성이 가능한가? 일간·주간·수동 스캔, 자동 PDF 보고서 생성, 이메일 전달을 지원함.
- Bus Factor란 무엇인가? 저장소에서 의미 있는 활동을 담당하는 데 필요한 것으로 보이는 활성 기여자 수를 나타내는 신호임. 한 사람만 저장소를 이해한다는 문자 그대로의 예측이나 증명은 아님.
- GitHub 조직에 어느 정도 접근하는가? 선택한 저장소에 대한 읽기 전용 OAuth 권한을 요청하며, 쓰기·관리자·파괴적 권한은 요청하지 않음.
- 접근 권한을 취소할 수 있는가? 언제든 Orgledge와 Git 제공자 연결을 끊을 수 있으며, 연결 해제 즉시 후속 스캔이 중단됨.
- 비공개 저장소를 지원하는가? Git 제공자를 연결한 뒤 명시적으로 선택한 공개 및 비공개 저장소를 모두 분석함.
- 첫 스캔에는 얼마나 걸리는가? 저장소 크기와 활동 이력에 따라 다르며, 대부분 저장소별로 몇 분 안에 완료됨.
- 요금은 얼마인가? 요금은 아직 확정되지 않았으며, 일반 공개 전 얼리 액세스 조건과 업데이트를 안내할 대기자 명단을 운영함.
- 계정을 삭제하면 데이터도 삭제되는가? 계정을 삭제하면 연결된 저장소, 스캔 이력, 저장된 메타데이터가 Orgledge에서 영구 삭제됨.
- 다른 Git 제공자나 데이터 소스도 지원할 예정인가? GitHub는 현재 사용할 수 있으며, GitLab을 비롯한 추가 Git 제공자와 데이터 소스는 Orgledge의 확장에 따라 지원할 계획임.
- Bus Factor 안내 자료: 버스 팩터의 정의, 계산 방법, 개선 방법을 다루는 가이드를 제공함.
댓글 (0)
로그인하면 이 기사에 내 생각을 남길 수 있어요