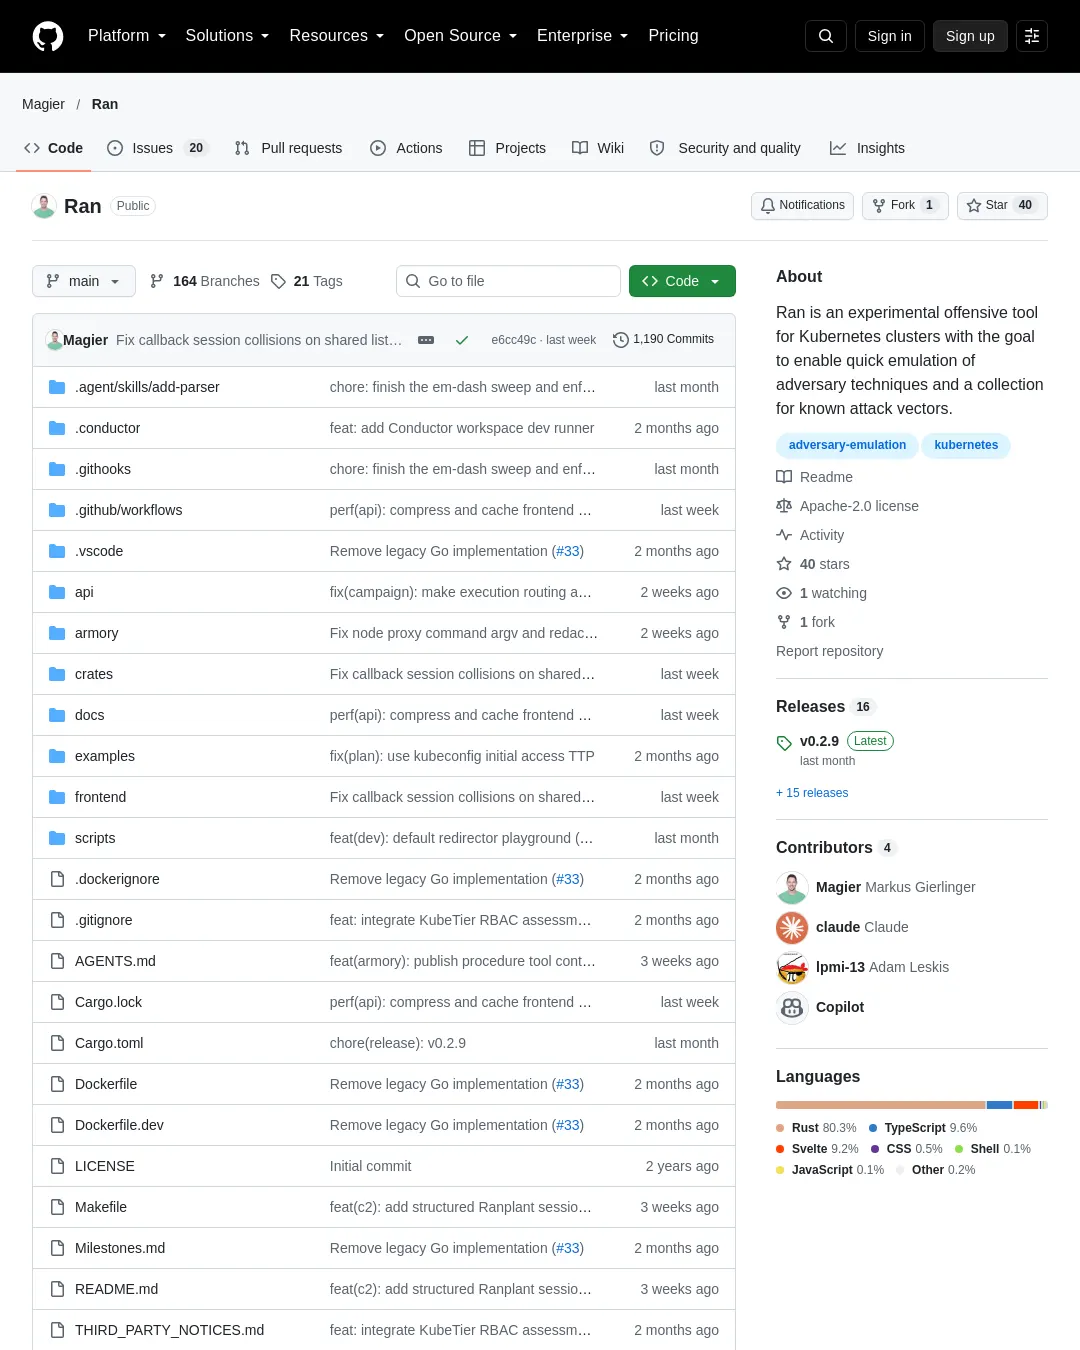
Ran은 쿠버네티스 클러스터에서 공격 기법을 재현해 방어자가 탐지와 가시성의 공백을 살펴보도록 돕는 오픈소스 도구다. 제작자는 MITRE ATT&CK에 맞춘 기법 모음과 여러 단계로 이어지는 모의 공격을 지원한다고 설명한다.
Ran은 웹 UI에서 기법을 골라 실행하거나, 사전에 작성한 YAML 캠페인 계획을 실행할 수 있다. 단일 기법은 명령줄에서도 실행할 수 있으며, 클러스터의 리소스를 찾고 대상으로 지정할 때 로컬 ~/.kube/config를 사용한다. 대상 클러스터를 가리키도록 kubeconfig를 설정해야 한다.
설치 파일은 GitHub Releases에서 받을 수 있고, Docker 이미지도 제공한다. 웹 UI를 띄우려면 다음 명령을 실행한 뒤 브라우저에서 http://localhost:8080을 연다.
text
ran emulate
# 🚀 Server started on :8080
Ran은 개발 초기 단계의 실험적 도구다. 제작자는 교육 및 허가된 시연 목적의 사용만을 안내하며, 소유한 클러스터나 테스트에 대한 명시적인 서면 허가를 받은 클러스터에서만 실행하라고 경고한다. 프로젝트의 저장소에서 사용법과 로드맵을 확인할 수 있다.
댓글 (0)
로그인하면 이 기사에 내 생각을 남길 수 있어요