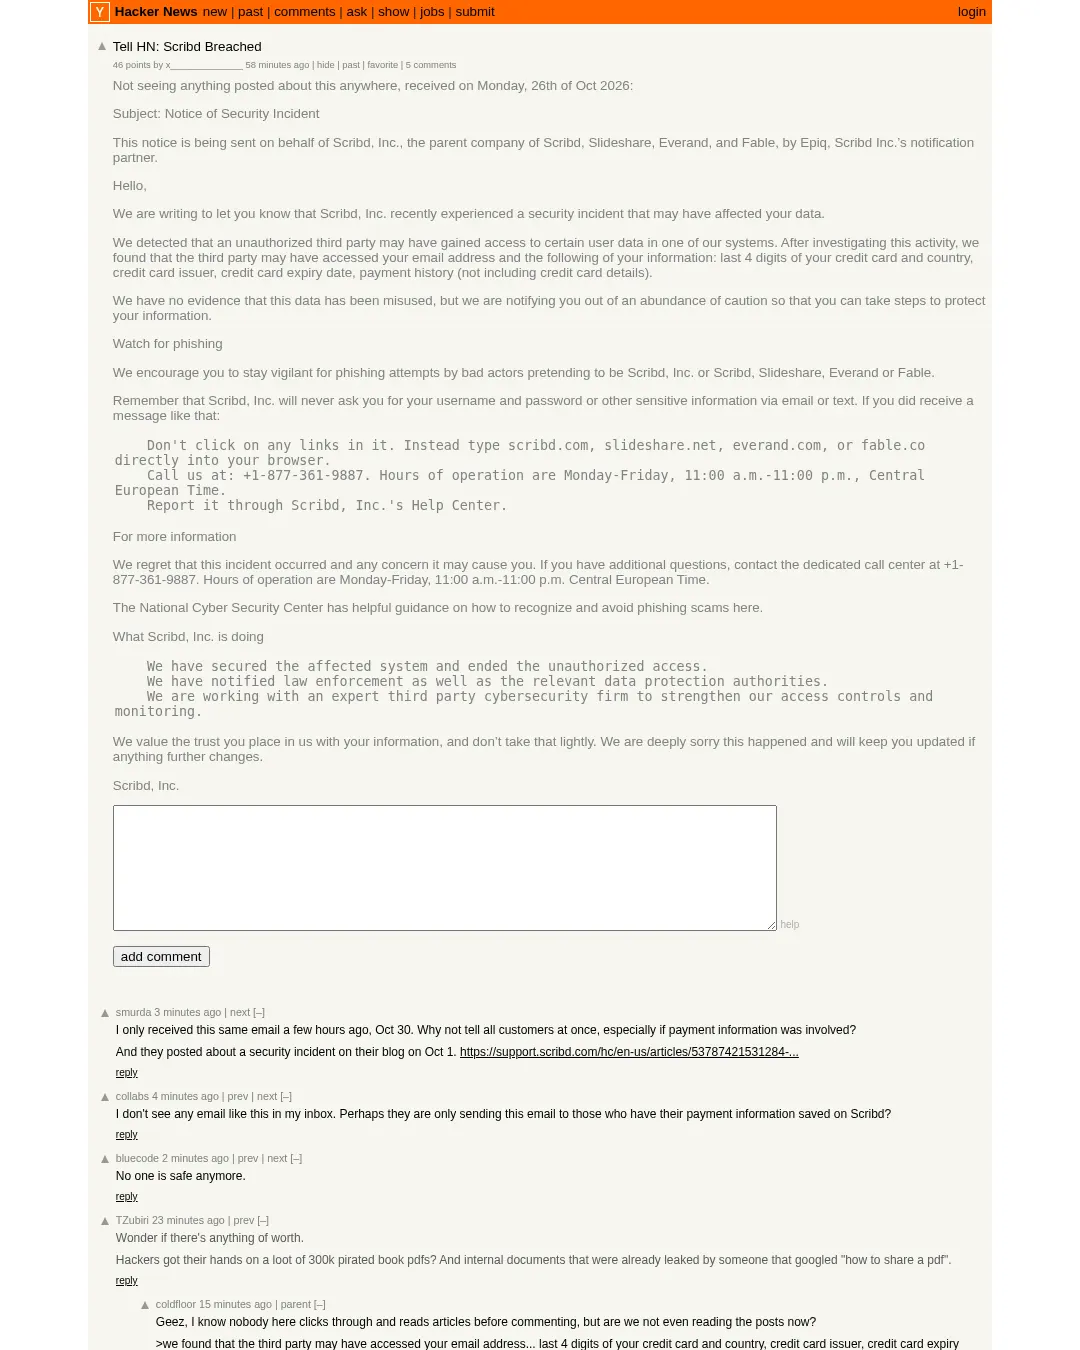
게시된 관련 소식을 찾지 못한 가운데, 2026년 10월 26일 월요일에 받은 안내문이다.
Scribd, Slideshare, Everand, Fable의 모회사인 Scribd, Inc.를 대신해 통지 대행사 Epiq가 보낸 보안 사고 안내문에 따르면, 무단 제3자가 Scribd 시스템 한 곳에서 일부 이용자 정보에 접근했을 가능성이 있다. 영향을 받았을 수 있는 정보는 이메일 주소, 신용카드 번호 끝 네 자리, 국가, 카드 발급사, 카드 만료일, 결제 내역이다. 결제 내역에는 신용카드 정보가 포함되지 않았다.
Scribd는 이 정보가 오용됐다는 증거는 없다고 밝혔다. 다만 주의를 위해 이용자에게 알린다며, Scribd, Slideshare, Everand 또는 Fable을 사칭하는 피싱 메시지를 경계하라고 당부했다. 회사는 이메일이나 문자로 사용자 이름, 비밀번호 또는 기타 민감한 정보를 요구하지 않는다고 밝혔다.
안내문은 의심스러운 메시지의 링크를 누르지 말고, 해당 서비스의 웹 주소를 브라우저에 직접 입력하거나 전용 전화번호로 연락하고 Scribd 도움말 센터를 통해 신고하라고 안내한다.
Don't click on any links in it. Instead type scribd.com, slideshare.net, everand.com, or fable.co directly into your browser.
 Call us at: +1-877-361-9887. Hours of operation are Monday-Friday, 11:00 a.m.-11:00 p.m., Central European Time.
 Report it through Scribd, Inc.'s Help Center.
회사는 영향을 받은 시스템을 보호하고 무단 접근을 차단했으며, 법 집행기관과 관련 데이터 보호 당국에 알렸다고 밝혔다. 또 접근 통제와 모니터링을 강화하기 위해 외부 사이버 보안 전문가와 협력하고 있다고 안내했다. 추가 문의는 +1-877-361-9887로 할 수 있으며, 운영 시간은 월요일부터 금요일까지 중앙유럽시간 오전 11시부터 오후 11시까지다.
댓글 (0)
로그인하면 이 기사에 내 생각을 남길 수 있어요