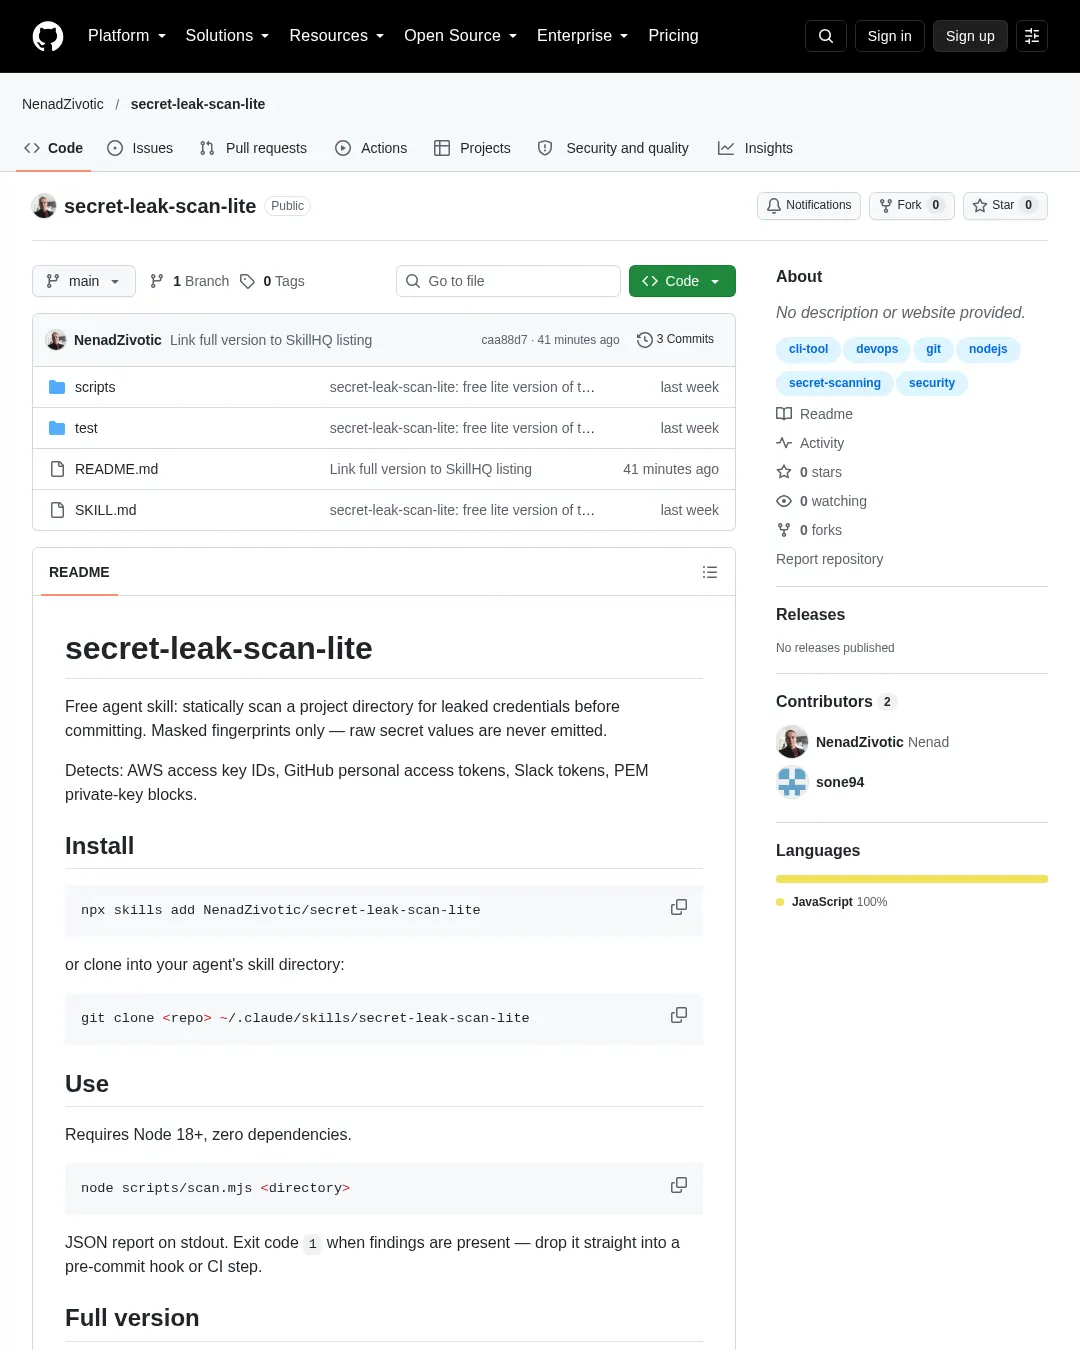
secret-leak-scan-lite는 커밋 전에 프로젝트 디렉터리를 정적으로 검사해 유출된 자격 증명을 찾는 무료 에이전트 스킬이다. 원시 비밀 값은 출력하지 않고 마스킹된 지문만 표시한다.
AWS 액세스 키 ID, GitHub 개인용 액세스 토큰, Slack 토큰, PEM 개인 키 블록을 탐지한다. Node.js 18 이상이 필요하며 의존성은 없다. 설치는 npx skills add NenadZivotic/secret-leak-scan-lite를 사용하거나 저장소를 에이전트의 스킬 디렉터리에 복제하면 된다.
node scripts/scan.mjs <directory>로 검사하며, 결과는 표준 출력에 JSON으로 나온다. 탐지 결과가 있으면 종료 코드 1을 반환하므로 프리커밋 훅이나 CI 단계에 연결할 수 있다.
이 라이트 버전은 .asar 번들, Stripe 라이브 키, Google API 키, 세분화된 GitHub PAT를 검사하지 않는다. 전체 버전에는 이런 검사와 함께 분류·키 교체 절차, Git 기록 정리, CI 게이트 설정 방법이 포함된다. 전체 버전은 Agensi와 SkillHQ에서 제공된다.
댓글 (0)
로그인하면 이 기사에 내 생각을 남길 수 있어요