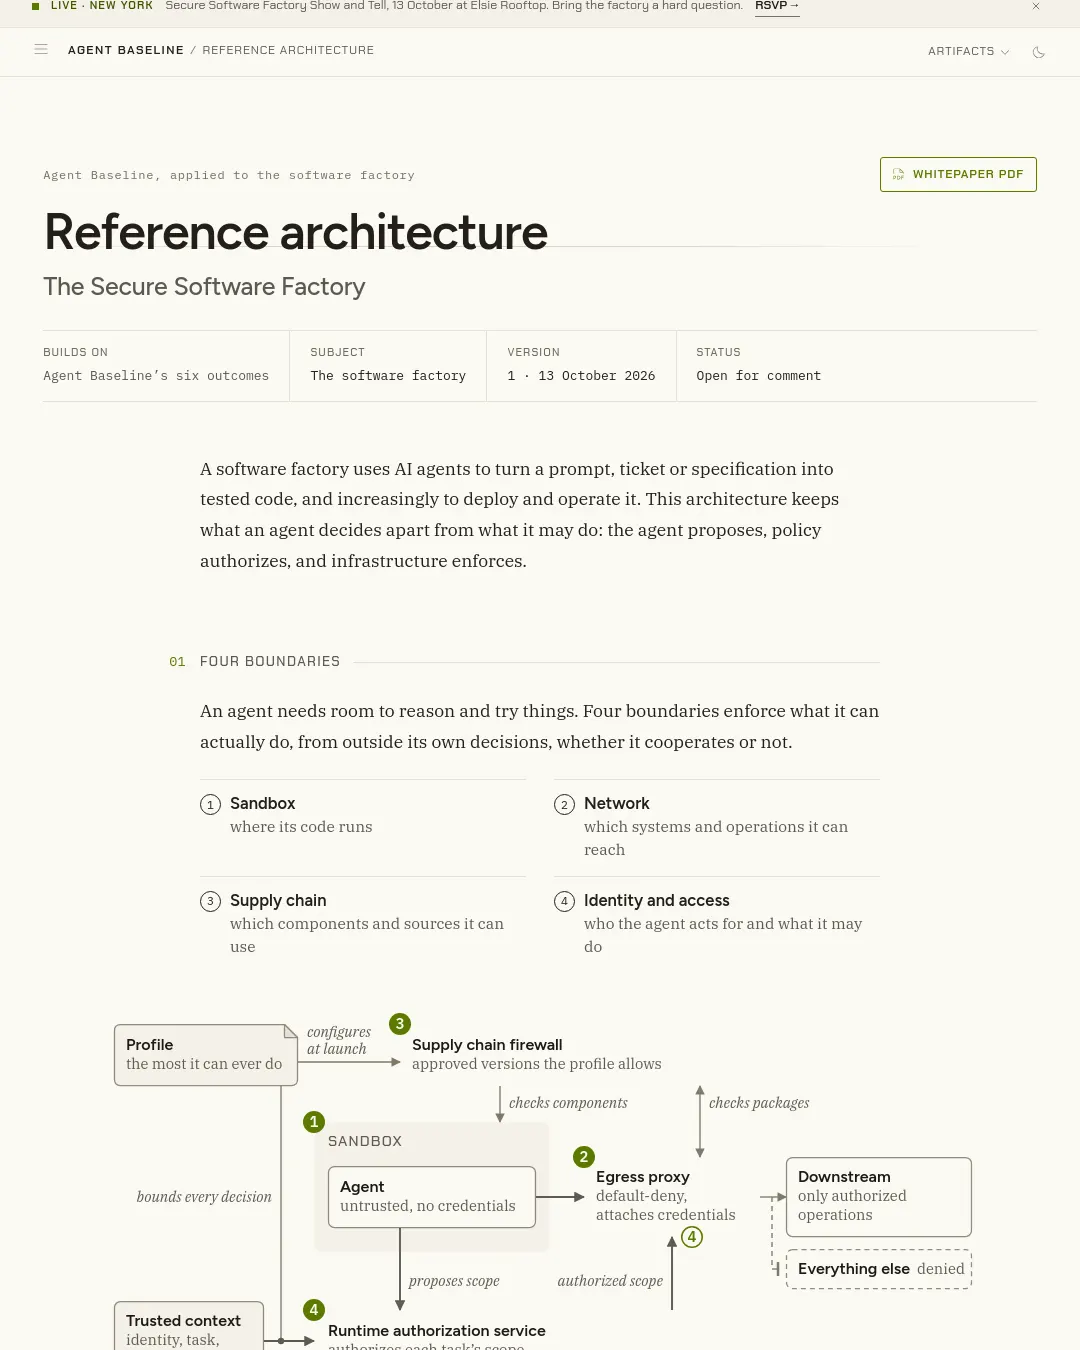
소프트웨어 공장 아키텍처는 AI 에이전트가 프롬프트나 작업 티켓, 명세를 테스트된 코드로 바꾸고 배포·운영까지 맡는 상황을 다룬다. 핵심은 에이전트의 판단과 실행 권한을 분리하는 것으로, 에이전트가 제안하면 정책이 승인하고 인프라가 허용 범위를 강제한다.
통제 경계는 네 가지다.
- 코드가 실행되는 샌드박스
- 에이전트가 접근할 수 있는 시스템과 작업을 제한하는 네트워크
- 사용할 수 있는 구성 요소와 출처를 제한하는 공급망
- 에이전트가 누구를 대신해 어떤 작업을 할 수 있는지 정하는 신원과 접근 권한
예를 들어 사고 대응 에이전트가 한 서비스의 최근 한 시간 로그만 읽도록 허가받았을 때, 다른 서비스의 로그를 요청하면 프록시가 새 승인이 내려질 때까지 요청을 차단한다. 테스트를 모두 통과한 코드라도 에이전트가 허용 범위를 넘어 접근했다면 별도의 통제가 필요하다는 설명이다.
자율성은 다음 단계를 누가 선택하는지에 따라 세 수준으로 나뉜다. 개발자가 선택하는 수준, 사전 정의된 워크플로가 선택하는 수준, 에이전트가 선택하는 수준이다. 어느 수준에서든 네 통제 경계는 유지되며, 달라지는 것은 인프라가 사람의 감독을 얼마나 대신하는지다. 에이전트가 다음 단계를 선택하는 수준에서도 에이전트의 계획이 스스로 권한을 부여하게 해서는 안 된다고 제안한다.
문서는 에이전트가 9초 만에 운영 데이터베이스를 삭제한 사례 등 실제 실패 사례를 출발점으로 삼아, 각 사례에서 빠져 있던 통제를 짚고 자율성 수준별 구축 방안을 Agent Baseline의 통제 항목과 연결한다.
문서 초안에는 Docker의 일리 알레이너(Eli Aleyner), 란티 파밀루시(Ranti Familusi), 윌리엄 매닝(William Manning), Keycard의 앨리 하우(Allie Howe), 이언 리빙스턴(Ian Livingstone), Barclays의 앤디 맥마흔(Andy McMahon), Socket의 아마드 나스리(Ahmad Nassri), Secure Theory의 에런 스탠리(Aaron Stanley)가 참여했다.
댓글 (0)
로그인하면 이 기사에 내 생각을 남길 수 있어요