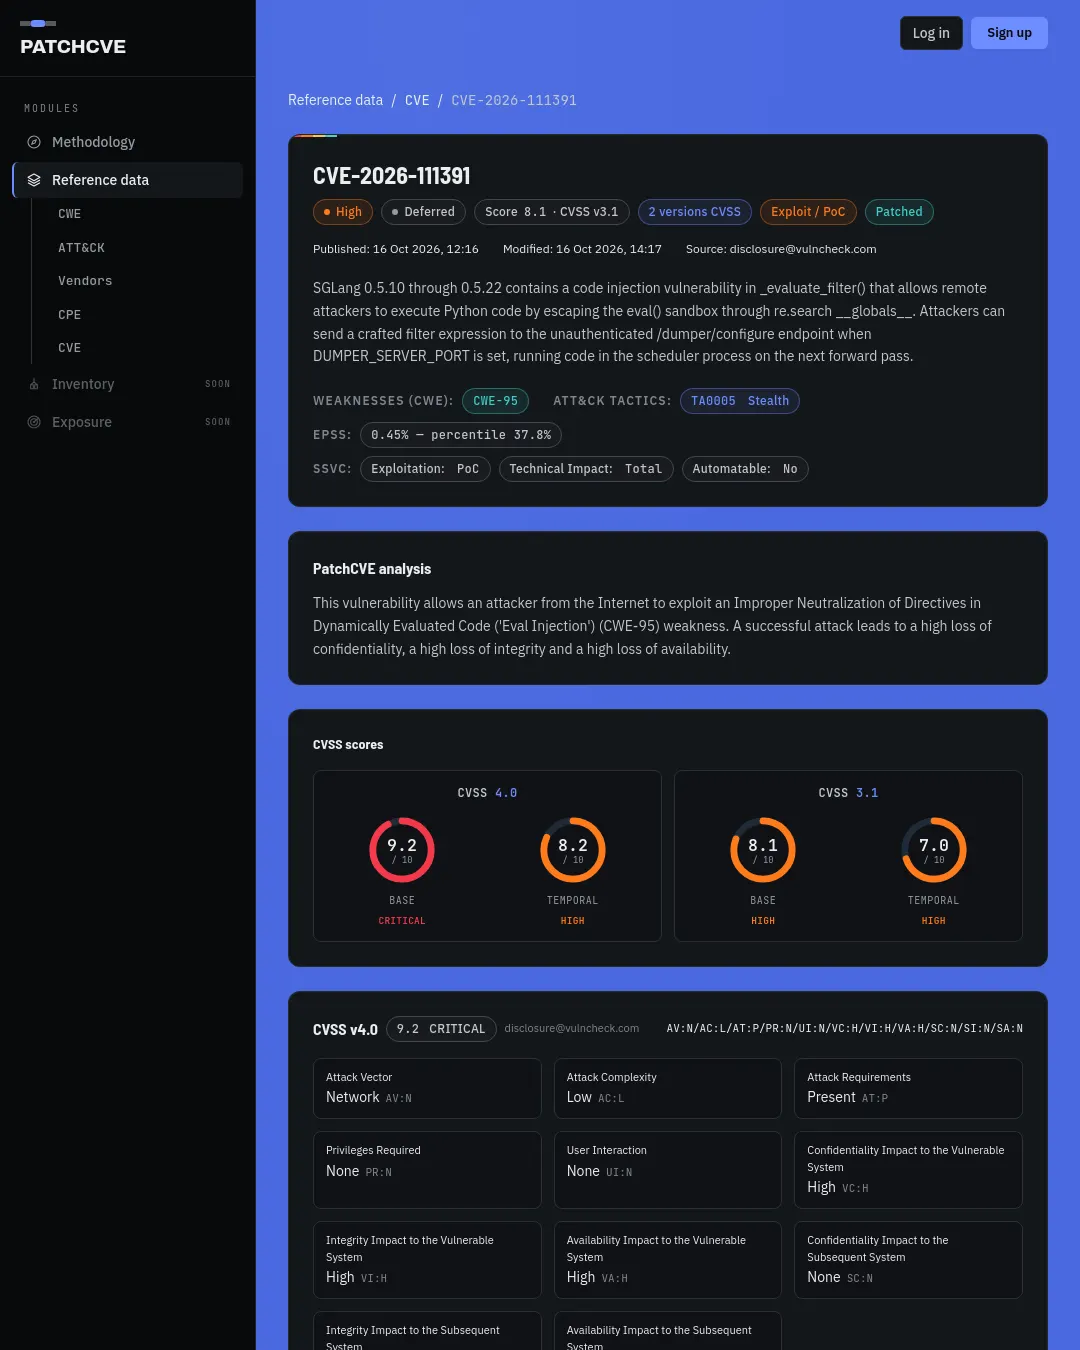
PatchCVE는 SGLang 0.5.10~0.5.22에서 코드 주입 취약점(CVE-2026-111391)이 발견됐으며 공개 개념증명(PoC)이 관찰됐다고 전했다. DUMPER_SERVER_PORT가 설정된 경우 인증 없이 /dumper/configure에 조작된 필터 표현식을 보내면, 다음 추론 처리 과정에서 스케줄러 프로세스에서 파이썬 코드가 실행될 수 있다.
취약점은 _evaluate_filter()의 eval() 샌드박스를 re.search __globals__를 통해 벗어나는 방식으로 발생한다. PatchCVE는 기밀성·무결성·가용성에 모두 높은 영향을 줄 수 있다고 평가했다. CVSS 3.1 기본 점수는 8.1(HIGH)이며, CVSS 4.0 점수는 9.2(CRITICAL)로 기재됐다. 해당 사이트의 CVSS-BT 추정치는 8.2이고, 시간 점수는 7.0이다.
영향을 받는 범위는 0.5.22까지이며, PatchCVE는 그보다 높은 버전에 수정 버전이 있다고 설명했다. 구체적인 수정 버전은 자료에 명시하지 않았다. NVD 기록 상태는 Deferred로 표시돼 있다.
관련 자료: NVD 취약점 기록, SGLang 저장소, 취약 코드 참조 1, 취약 코드 참조 2, SGLang 이슈, VulnCheck 권고문, EUVD 기록.
댓글 (0)
로그인하면 이 기사에 내 생각을 남길 수 있어요