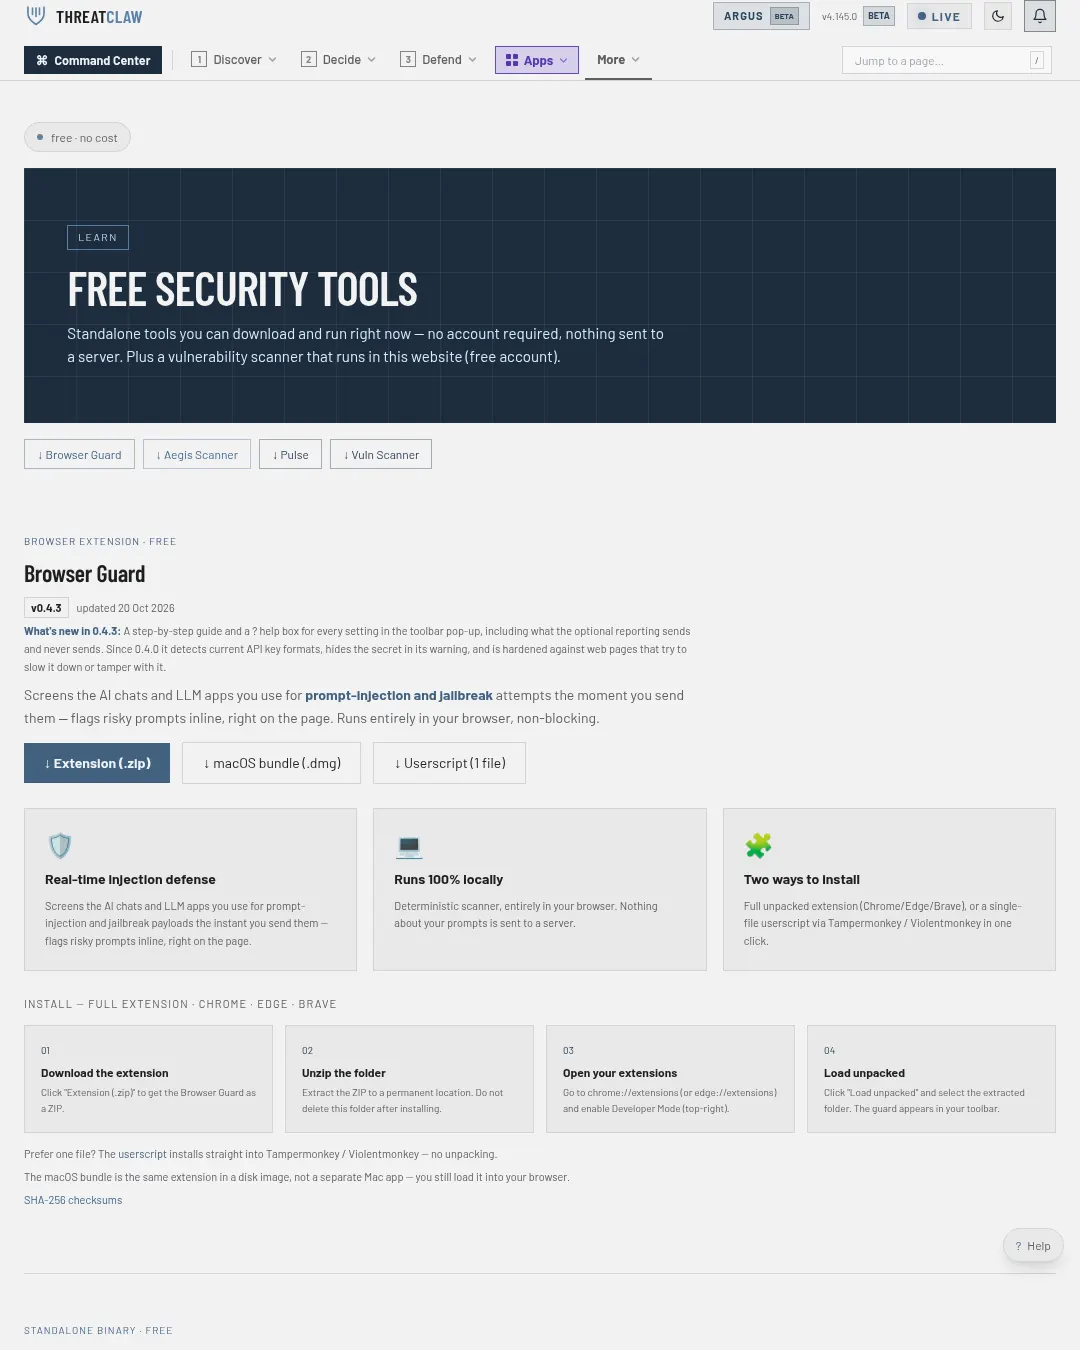
ThreatClaw.ai는 브라우저 확장 프로그램과 로컬 실행 도구, 웹 기반 취약점 검사기, SBOM 제작기를 무료로 제공한다. 각 도구는 계정 필요 여부와 데이터 처리 방식이 다르므로 사용 전에 조건을 확인해야 한다.
Browser Guard v0.4.3은 AI 채팅과 LLM 앱에서 프롬프트 인젝션과 탈옥 시도를 감지해 위험한 입력을 페이지 안에서 표시한다. 브라우저에서 작동하며 프롬프트를 서버로 보내지 않는다. Chrome·Edge·Brave용 확장 프로그램, Tampermonkey·Violentmonkey용 사용자 스크립트, 디스크 이미지 형식으로 받을 수 있다. macOS 디스크 이미지는 별도 Mac 앱이 아니라 브라우저에 설치하는 동일한 확장 프로그램이다. 확장 프로그램 ZIP · macOS 디스크 이미지 · 사용자 스크립트 · SHA-256 체크섬
Aegis v0.1.0은 Windows·macOS·Linux에서 보안 설정 오류를 찾는 약 8MB 크기의 읽기 전용 실행 파일이다. 오프라인에서 작동하고 의존성이 없으며, 발견 사항을 CIS와 MITRE ATT&CK에 연결해 보고한다. 다운로드와 체크섬 · Aegis 안내
Pulse v0.1.1은 설치된 소프트웨어의 패키지명과 버전을 바탕으로 실제 악용 중인 취약점을 추려내는 읽기 전용 명령줄 도구다. CISA KEV와 EPSS 정보를 사용하며, 일치 여부를 오프라인에서 확인한다. 기존 Trivy·Grype·npm audit 검사 결과를 분류하는 기능은 별도 설정 없이 사용할 수 있고, 프로젝트나 호스트를 검사하는 기능은 Trivy 엔진을 사용한다.
# rank an existing scan (Trivy / Grype / npm audit) — zero setup pulse triage trivy-report.json # or scan a project / the whole host (uses Trivy under the hood) pulse scan . # refresh the offline KEV + EPSS intel pulse update
웹 취약점 검사기는 프로젝트 폴더, 잠금 파일, SBOM 또는 컨테이너 이미지 아카이브를 검사해 취약점 우선순위와 수정 계획, 비밀정보, 설정 오류, 라이선스 정보를 제공하고 SBOM을 내려받게 한다. 무료 계정이 필요하다. 파일은 브라우저에서 읽으며, 알려진 취약점을 조회하기 위해 패키지명·버전·생태계 정보만 ThreatClaw로 전송하고 파일은 저장하지 않는다고 안내한다. 취약점 검사기 열기
SBOM Builder는 계정 없이 브라우저에서 프로젝트나 컨테이너 이미지의 CycloneDX 또는 SPDX SBOM을 만든다. 파일은 기기에 남으며, 암호화·서명하고 필수 필드를 확인할 수 있다. SBOM 만들기
ThreatClaw.ai는 내려받는 도구가 계정이나 ThreatClaw 대시보드 연결 없이 독립 실행된다고 설명한다. Browser Guard는 브라우저에서, Aegis와 Pulse는 기기에서 작동한다. Pulse는 KEV와 EPSS의 캐시된 스냅샷을 대조하므로 환경 정보가 기기 밖으로 나가지 않는다고 안내한다.
댓글 (0)
로그인하면 이 기사에 내 생각을 남길 수 있어요