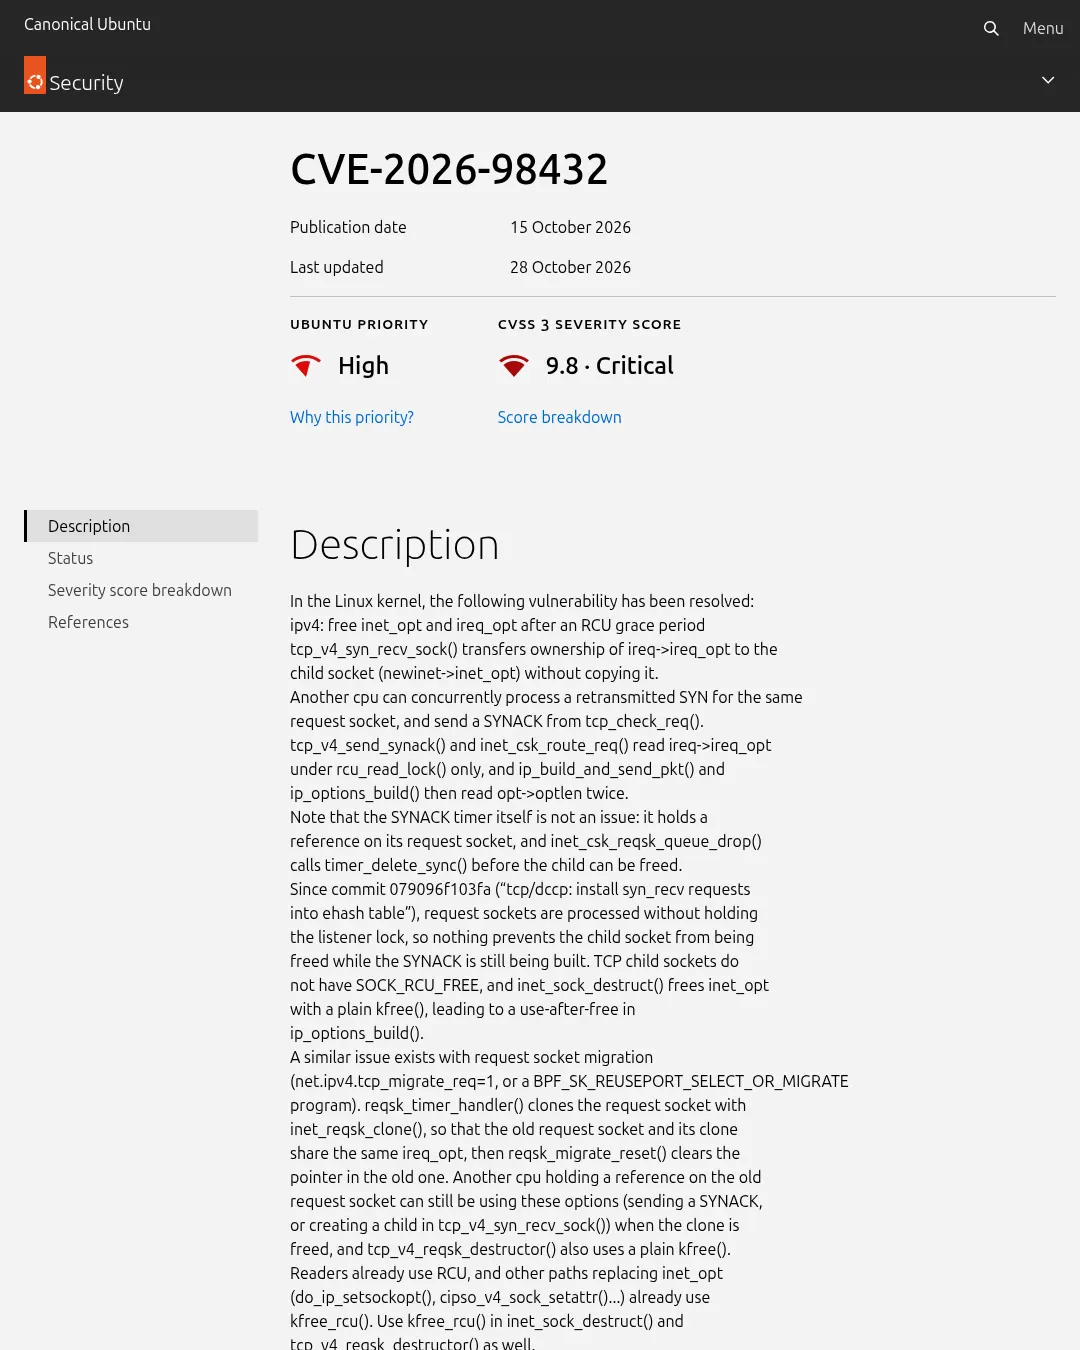
우분투 보안 공지에 따르면 CVE-2026-98432는 리눅스 커널의 TCP 처리 과정에서 발생하는 취약점으로, CVSS 3.1 기준 심각도는 9.8이다. Ubuntu 14.04를 제외한 여러 우분투 릴리스와 커널 패키지가 취약 상태로 표시됐으며, 다수 패키지의 수정 작업은 아직 진행 중이다.
취약점은 TCP 연결 요청 처리 중 옵션 데이터가 해제된 뒤에도 다른 CPU가 이를 읽을 수 있어 발생한다. 이로 인해 해제 후 사용(use-after-free)이 일어날 수 있다. 우분투 공지는 IPv4의 일반 연결 처리 문제와 요청 소켓 마이그레이션 문제를 설명하며, 수정에는 RCU 유예 기간 이후 메모리를 해제하는 방식이 사용된다고 밝혔다. 첫 번째 문제는 IPv6에는 해당하지 않지만, IPv6의 요청 소켓 마이그레이션 문제는 별도 패치로 다룰 예정이라고 덧붙였다.
보안 공지의 기본 우선순위는 High이며, CVSS 점수는 버전에 따라 다르다. CVSS 3.1 점수는 9.8(Critical), CVSS 4.0 점수는 8.3(High)이다. 상태는 릴리스와 커널 패키지에 따라 다르므로 시스템 관리자는 우분투의 CVE 공지에서 사용 중인 커널 패키지의 상태와 수정 버전을 확인해야 한다. 공지는 패치를 개별적으로 선별 적용하지 말고 우분투의 보안 업데이트 경로를 이용하라고 안내한다.
일반 linux 패키지 기준으로 Ubuntu 20.04, 18.04, 16.04는 취약 상태이며, Ubuntu 14.04는 영향을 받지 않는 것으로 표기됐다. 26.10, 26.04, 24.04, 22.04는 수정 작업 중으로 표시됐다. 다만 다른 커널 패키지(예: linux-aws, linux-azure, linux-gcp)와 FIPS·실시간 커널의 상태는 릴리스별로 다르며, 일부는 취약 상태, 일부는 작업 중 또는 해당 릴리스에 포함되지 않은 상태다. 공지는 2026년 10월 28일 최종 갱신됐다.
패치 상세는 커널 커밋 e3f33b0에서 확인할 수 있다.
댓글 (0)
로그인하면 이 기사에 내 생각을 남길 수 있어요