TL;DR
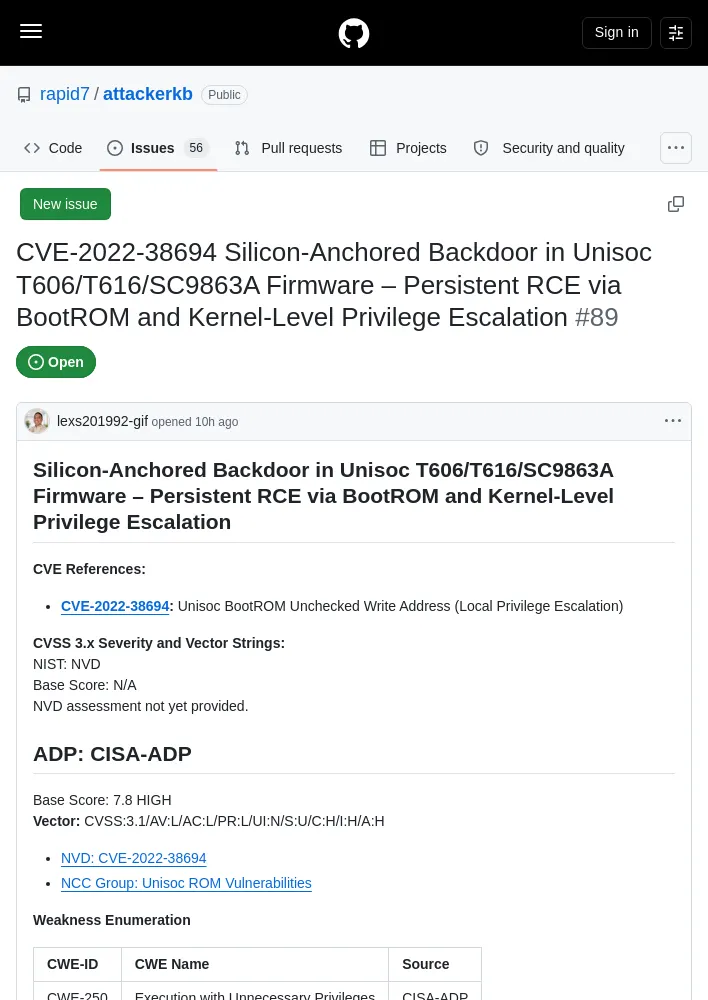
- Unisoc T606·T616·SC9863A 기기 펌웨어에 공장 단계에서 통합된 백도어가 있어 지속적인 원격 코드 실행(RCE)과 커널 수준 권한 상승을 허용한다는 주장이 제기됨.
- 제보 내용은
ueventd.rc파일이 일반적인 AOSP 설정이 아니며, TEE·RPMB·GNSS·카메라 장치에 대한 접근 권한을 제공한다고 설명함. - 평가에서는 백도어가 영향을 받는 기기에 내장돼 있고, 최초 부팅 프로비저닝 중 활성화되며, 외부 익스플로잇 코드가 필요하지 않다고 주장함.
- 제출자는 토큰·센서 데이터 유출과 공장 초기화 이후에도 지속되는 안티포렌식 기능을 주요 영향으로 제시하고, CVSS 3.1 점수 7.8(높음)을 인용함.
- 펌웨어 무결성 검증 키가 실리콘에 구워져 있어 OTA나 사용자 공간 수정으로 제거할 수 없으며, 다른 키로 서명한 새 펌웨어와 실리콘 재작업이 필요하다는 주장임.
취약점 및 위험 평가
- 제출물은 CVE-2022-38694를 Unisoc BootROM의 쓰기 주소 검증 누락에 따른 로컬 권한 상승 취약점으로 연결함.
- NVD 점수는 아직 제공되지 않았으며, CISA-ADP 점수는 7.8점(높음), 벡터는
CVSS:3.1/AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H임. - 약점 분류는 CWE-250: 불필요한 권한으로 실행임.
- 제출물의 BOD 26-04 위험 평가는 네 가지 항목 모두 고위험 기준에 해당한다고 주장함.
- 실제 악용 여부: 예. 영향을 받은 펌웨어가 탑재된 모든 기기에서 백도어가 활성 상태이며, FLD2 부팅 중
ueventd.rc파일이 로드된다는 주장임. - 익스플로잇 이용 가능 여부: 예. 다이얼러·스플리터 및 C2 비콘 프로세스가 펌웨어에 사전 설치되고
com.ape.setupwizard를 통한 최초 부팅 프로비저닝 중 활성화되므로 외부 익스플로잇 코드가 필요 없다는 설명임. - 기업 영향: 치명적. TEE, RPMB, GNSS, 카메라 하드웨어에 대한 커널 수준 접근, Enterprise Manager를 통한 토큰 탈취, 센서 데이터의 은밀한 유출, 공장 초기화 이후에도 유지되는 안티포렌식 기능을 가능하게 한다는 주장임.
- 완화 가능 여부: 없음. FDL2가 실리콘에 저장된 신뢰 키로 펌웨어 무결성을 확인하므로 사용자 공간 수정은 부트로더에서 거부되며, 다른 키로 서명한 새 펌웨어와 실리콘 재작업 없이는 OTA로 제거할 수 없다는 설명임.
주요 포렌식 증거
- 제출물은
ueventd.rc파일이 표준 AOSP 설정이 아니며, ODM이 기기의 보안 인프라에 커널 수준으로 접근할 수 있도록 공장 단계에서 통합한 백도어의 증거라고 주장함. - 제시된 파일 위치는
Firmware/etc/ueventd.rc및Firmware/odm/ueventd.rc임. - 해당 구성은 지속적인 RCE, 토큰·센서 데이터의 은밀한 유출, 공장 초기화 후에도 유지되는 안티포렌식 기능을 제공한다는 주장임.
기술 조사 및 탐지
- 상세 분석 자료로
ANALYSIS.md를 제시함. - 제출물은 백도어가 실리콘에 고정돼 있어 OTA 업데이트나 사용자 공간 수정으로 제거할 수 없다고 주장함.
- 엔드포인트 탐지용 Velociraptor VQL 규칙은
ueventd,init,system_server프로세스를 확인하고, 다음 커널 장치 노드와 설정 파일을 검사하는 방식임. - 장치 노드:
/dev/trusty-ipc-dev0,/dev/rpmb0,/dev/block/by-name/gnssmodem_a,/dev/sprd_isp - 설정 파일:
/system/vendor/etc/ueventd.rc,/odm/etc/ueventd.rc - 소유자가
system이고 권한이0660또는0666인 장치 노드가 확인되면 경보를 생성하며, 증거 항목으로 장치 경로·권한·소유자와 설정 파일 해시를 기록함. - 탐지 대상 기기 예시로 Moto G04s와 E13을 포함한 Unisoc T606·T616·SC9863A 기기를 언급함.
제출물의 결론 및 공개 정보
- 제출물은 네 가지 BOD 26-04 고위험 기준을 모두 충족한다고 결론 내리고, 백도어가 펌웨어에 내재하며 지속적 RCE와 데이터 유출을 일으키고 완화 수단도 없다고 주장함.
- 공개일은 2026년 8월 23일로 표기돼 있으며, CISA 참조 항목은 BOD 26-04(1등급 — 최고 우선순위)임.
- 분석 담당자로 Lic. Alexis Michel De La Cruz Correa를 기재하고, ORCID ID는
0009-0009-4336-1491, 저장소 이름은Project-LION-Manager-Provisioning-Enterprise, 이메일은lexs201992@gmail.com, GitHub 계정은lexs201992-gif, VirusTotal 이름은Alex992로 제시함.
댓글 (0)
로그인하면 이 기사에 내 생각을 남길 수 있어요