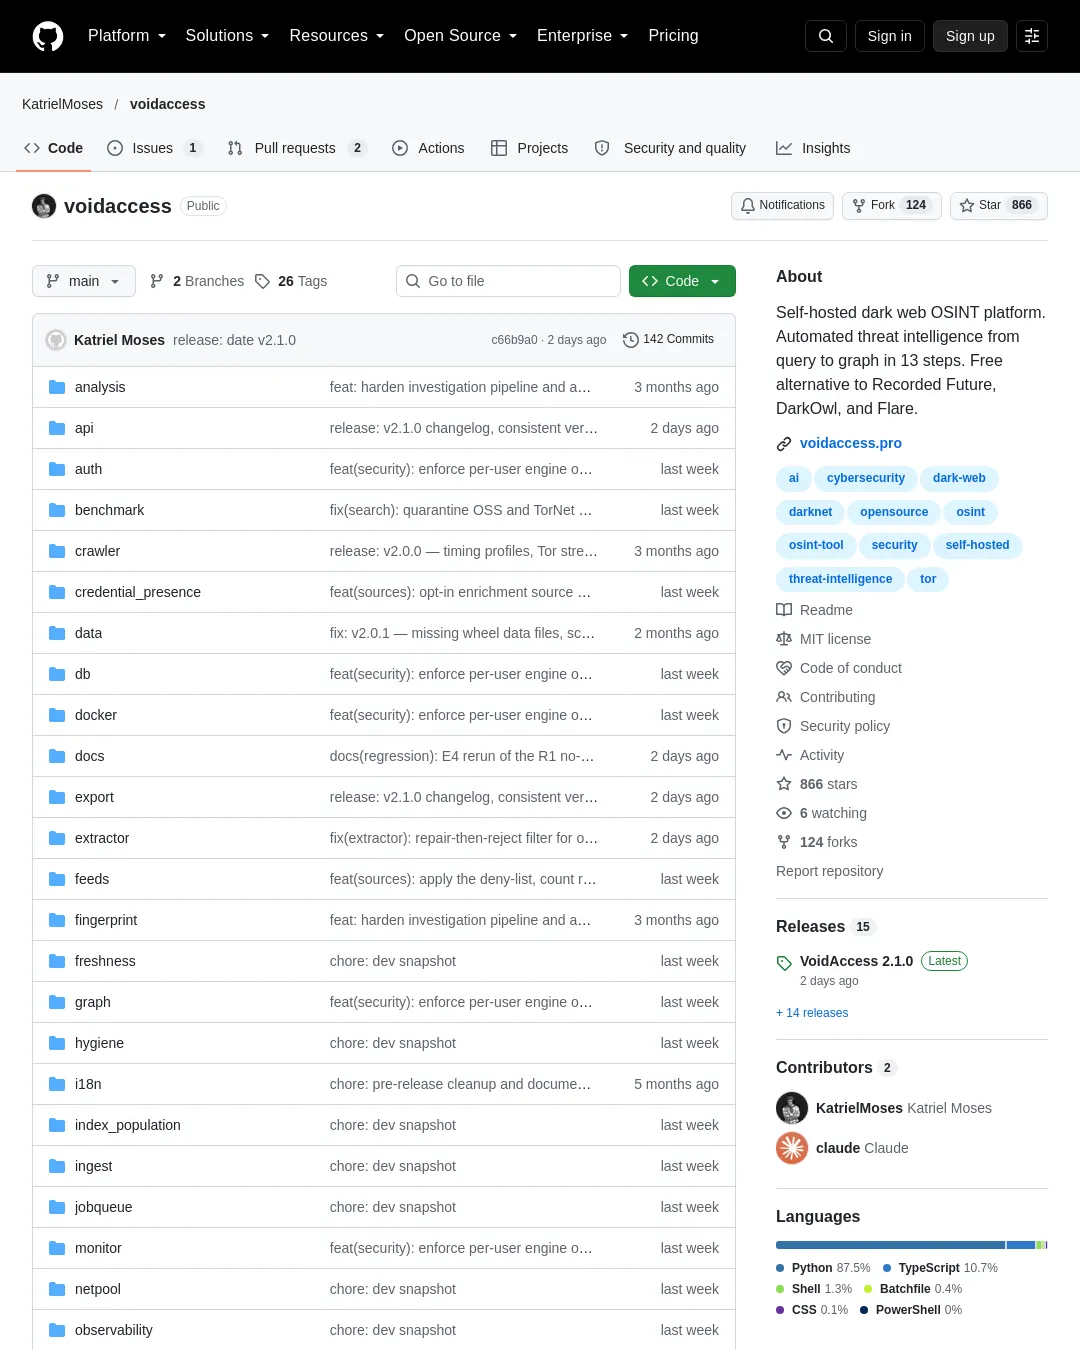
VoidAccess는 보안 연구자와 위협 인텔리전스 팀, 권한을 받은 조사자가 다크웹 조사 결과를 수집하고 관계를 분석해 내보낼 수 있도록 만든 자체 호스팅 오픈소스 도구다. 명령줄 인터페이스(CLI)로 로컬에서 실행하거나 Docker Compose로 웹 인터페이스를 포함한 전체 구성을 띄울 수 있다.
설치는 pip install voidaccess로 시작한다. 저장소는 voidaccess investigate "LockBit ransomware" --no-llm --no-tor --depth shallow를 간단한 조사 명령 예시로 제시한다. 기본 설치는 PyTorch 없이 실행할 수 있으며, 문장 임베딩을 쓰려면 pip install "voidaccess[nlp]"로 선택 의존성을 설치해야 한다. 임베딩 구성을 사용할 수 없으면 도구는 결정론적 SHA-256 대체 인코더를 사용한다고 안내한다.
이 도구는 Tor 검색엔진과 선별된 .onion 주소, 붙여넣기 사이트, 코드 저장소, RSS 피드 등을 병렬로 조사한다. 수집한 자료에서 지표·계정·취약점·행위자 등을 추출하고, 위협 정보 출처를 이용해 맥락을 보강한다. 조사 결과는 엔터티 간 관계와 인프라 군집으로 구성하며 STIX 2.1, MISP, Sigma, YARA, Snort, Suricata, CSV, Markdown, JSON 등으로 내보낼 수 있다.
저장소에 따르면 API 키가 필요한 출처는 키가 없으면 건너뛴다. LLM은 OpenRouter, Groq, OpenAI, Anthropic, Google Gemini, Ollama를 지원하며, Ollama는 로컬 모델을 이용한 에어갭 배포에 적합하다고 설명한다. 전체 구성은 PostgreSQL, Tor, FastAPI, Next.js를 Docker Compose로 실행한다.
VoidAccess는 승인된 보안 연구와 위협 인텔리전스 업무에만 사용해야 한다. 설치와 운영은 자체 호스팅 안내, 수집 파이프라인과 설정은 아키텍처 문서, 사용 제한은 사용 정책에서 확인할 수 있다. GitHub 저장소와 PyPI 패키지도 제공된다.
댓글 (0)
로그인하면 이 기사에 내 생각을 남길 수 있어요