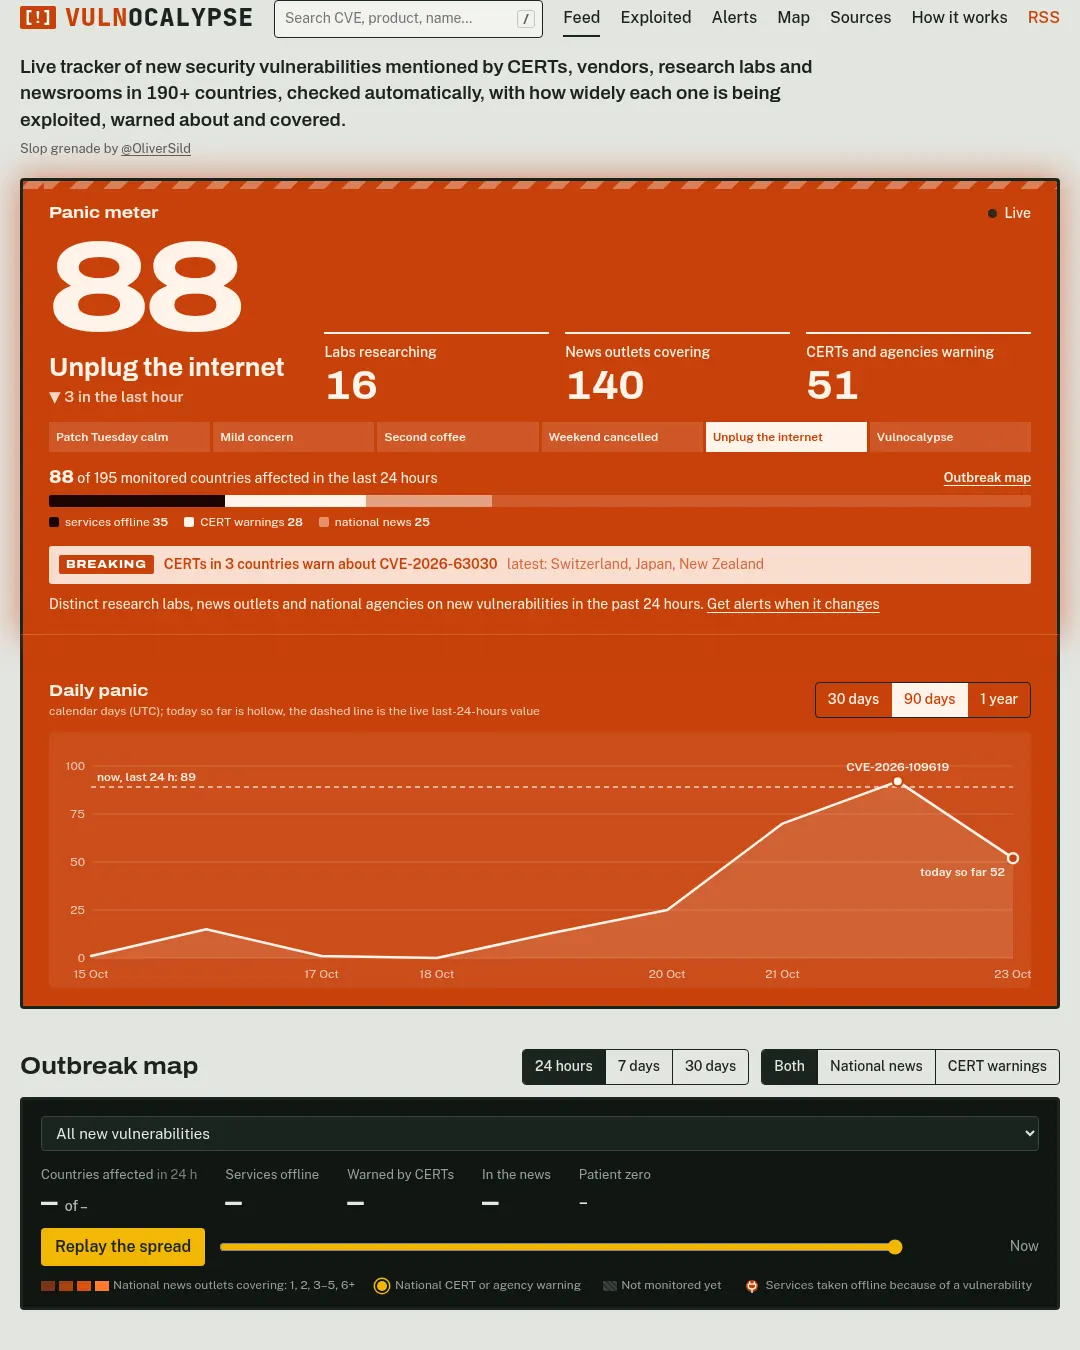
Vulnocalypse는 190개가 넘는 국가의 CERT·사이버 보안 기관, 뉴스 매체, 보안 업체와 연구 블로그를 자동으로 확인해 새 취약점의 악용 여부와 경고·보도 범위를 보여주는 추적 사이트다. 취약점별 정보와 국가별 보도·경고 현황을 지도에서 살펴보고, 취약점이 처음 보고된 곳에서 다른 지역으로 퍼지는 상황도 재생할 수 있다.
피드에서는 악용 중이거나 CISA의 알려진 악용 취약점(KEV)에 오른 항목, 심각도가 높거나 널리 보도된 항목 등을 골라볼 수 있다. 사용 중인 언어·플랫폼·업체와 제품을 설정하면 관련 취약점에 표시가 붙고, 해당 항목만 피드에서 볼 수도 있다. 이 설정은 현재 브라우저에만 저장된다.
취약점은 공개된 CVE 기록이 있거나 서로 독립된 기관 두 곳 이상이 확인해야 피드에 들어간다. 최근 60일 안에 공개됐거나, 새로 알려진 악용 취약점이거나, 악용이 새로 보고된 항목이어야 한다. 사이트는 취약점의 위험 대응 수준을 Act, Attend, Track* 또는 Track으로 나누며, 근거와 출처도 각 항목에 표시한다고 설명한다. 악용 상태는 KEV 등재, 업체·정부 기관 발표, 또는 조건을 충족한 독립 보고처럼 인용할 수 있는 근거가 있을 때만 표시한다.
알림은 브라우저 알림, Slack·Teams·Discord 등의 웹훅, RSS로 받을 수 있다. 제품 목록에 맞춘 알림도 설정할 수 있으며, RSS는 가입 없이 피드 리더에 추가할 수 있다. AI 에이전트나 MCP 클라이언트에서 읽기 전용 서버를 이용하는 주소는 https://vulnocalypse.com/mcp이고, JSON API 문서는 API 문서에서 확인할 수 있다.
사이트가 밝힌 한계도 있다. 취약한 시스템이 인터넷에서 얼마나 노출돼 있는지는 아직 측정하지 않으며, EPSS 악용 확률은 CVE 공개 직후 며칠간 제공되지 않을 수 있다. 위험 평가의 일부는 CVSS에서 가져오므로 원래 평가자의 판단을 이어받는다.
댓글 (0)
로그인하면 이 기사에 내 생각을 남길 수 있어요