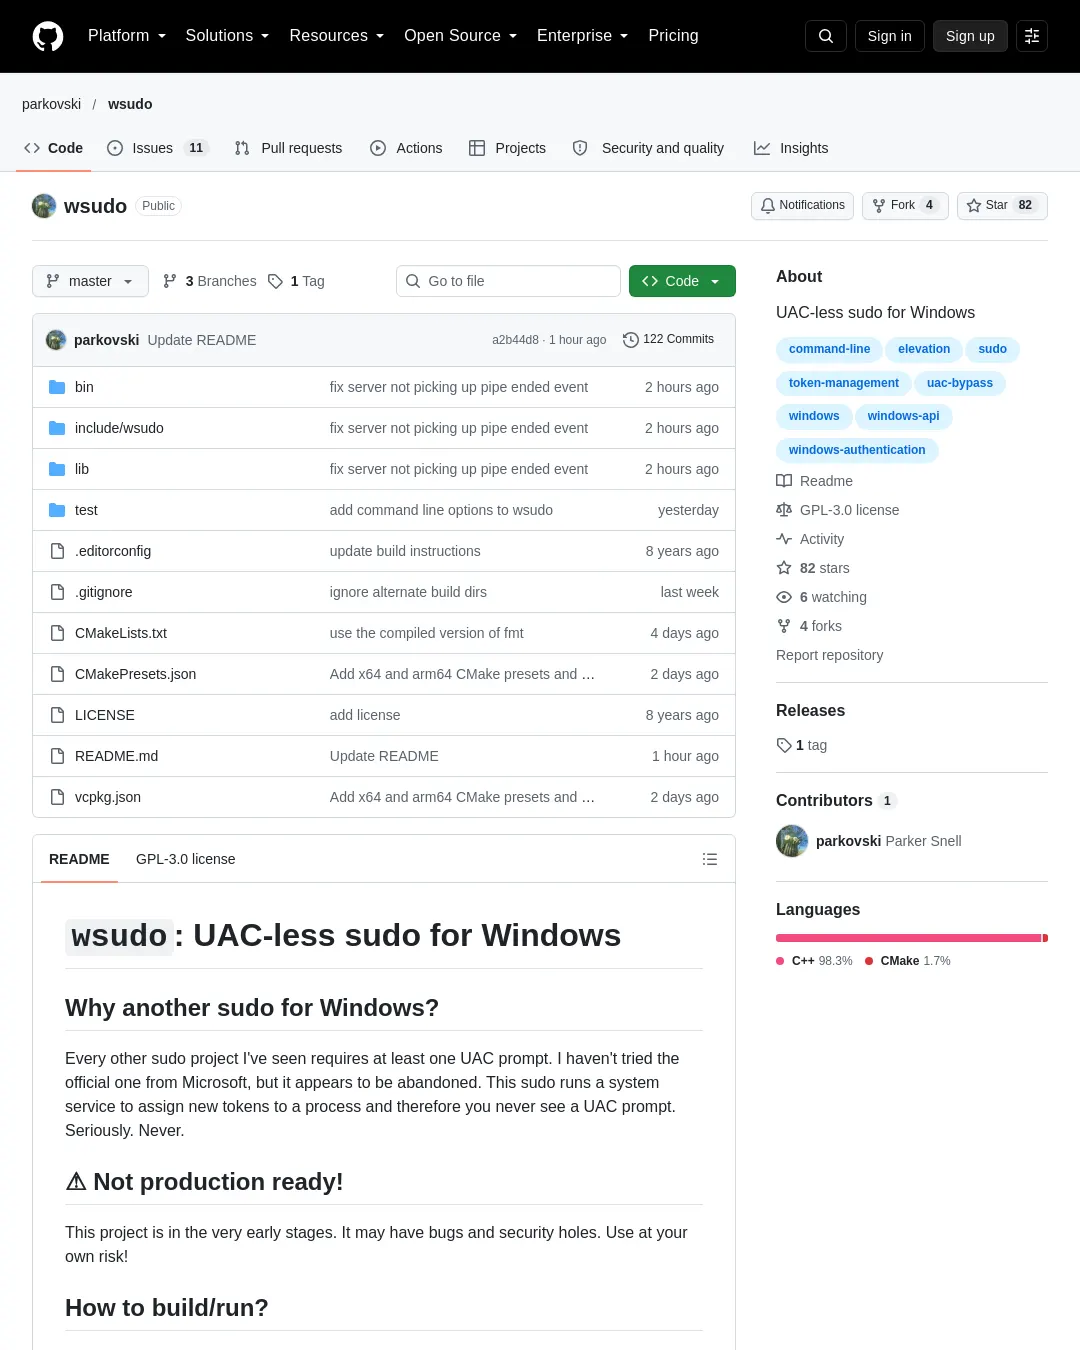
wsudo는 윈도우에서 UAC(사용자 계정 컨트롤) 확인 창 없이 관리자 권한으로 명령을 실행하는 초기 단계 프로젝트다. 제작자는 시스템 서비스가 프로세스에 새 토큰을 부여하는 방식이라고 설명하지만, 아직 프로덕션용이 아니며 버그와 보안 취약점이 있을 수 있다고 경고한다.
사용하려면 먼저 wscoro를 wsudo 저장소와 같은 상위 디렉터리에 내려받아야 한다. VCPKG_ROOT를 유효한 위치로 설정한 뒤 vcpkg 의존성을 설치하고 CMake와 Ninja로 빌드한다.
...\\wsudo> cmake --preset=x64 # Or arm64 if that's your platform.
...\\wsudo> cmake --build build
빌드 결과는 build\\bin에 세 개의 바이너리로 생성된다. 관리자 권한 셸에서 서비스를 설치하고 시작한 다음, 일반 권한 셸에서 wsudo와 실행할 명령을 입력한다. 첫 실행 때 비밀번호를 한 번 묻고, 서비스가 재시작되거나 ~/.wsudo_session을 삭제하기 전까지는 다시 묻지 않는다. 제작자는 이 동작이 바뀔 예정이라고 밝혔다. 대부분의 명령줄 옵션은 아직 구현되지 않았다.
wsudo는 서비스가 일반 제한 프로세스를 사용자의 세션에서 일시 중지 상태로 시작한 뒤, NtSetInformationProcess를 사용해 프로세스 토큰을 관리자 권한으로 바꾸는 방식이다. 프로젝트에는 세션 만료, 권한 설정 파일과 권한 적용, 오류 처리 개선과 테스트가 빠져 있다. 사용은 각자 책임이며, 제작자는 보안 소프트웨어를 공개하고 감사할 수 있어야 한다는 이유로 GPL을 선택했다고 설명한다.
댓글 (0)
로그인하면 이 기사에 내 생각을 남길 수 있어요